Les États-Unis ont banni DeepSeek des agences fédérales — y compris, selon la presse, les produits fondés sur ses modèles. Savez-vous sur quoi repose votre produit ?

By Surya Pratap
20 octobre 2026
8 min read
AI & Technology

20 octobre 2026
8 min read
 Tout est dans les couchesHover to explore
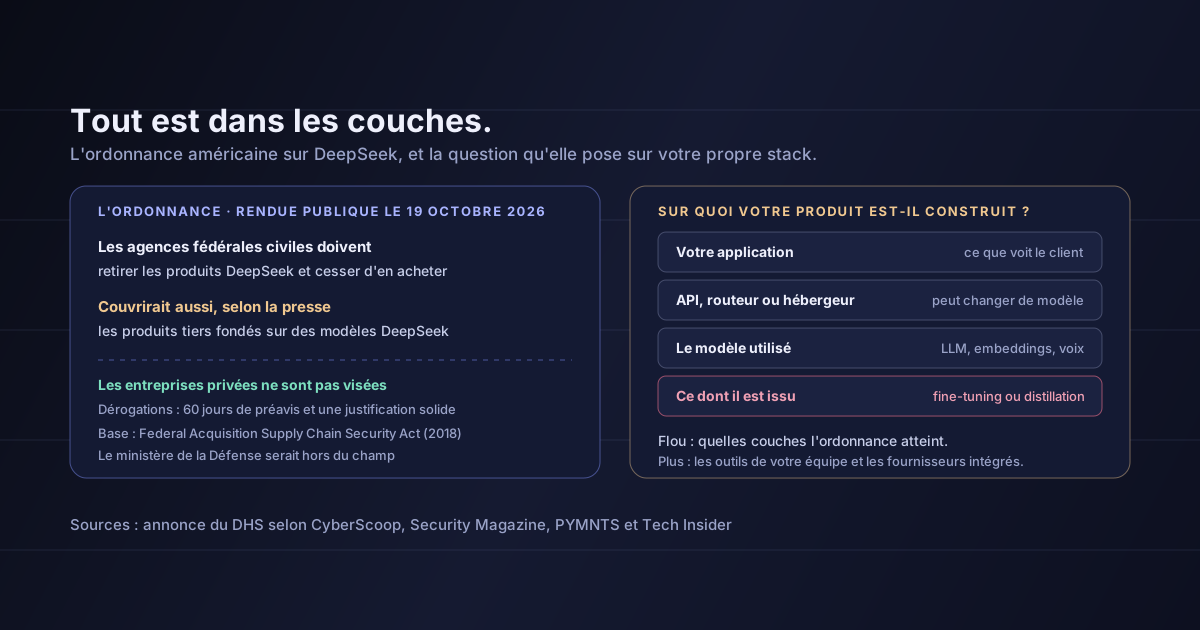
La plupart des produits d'IA n'utilisent pas un seul modèle. Ils s'appuient sur une API hébergée pour la fonction principale, un modèle à poids ouverts pour une tâche bon marché, un modèle d'embeddings que personne ne se souvient d'avoir choisi, et un assistant de code dans l'éditeur de l'équipe. Certains de ces modèles ont été affinés ou distillés à partir d'autres. Une ordonnance américaine sur DeepSeek, rendue publique cette semaine, sera pour beaucoup de fondateurs la première occasion de devoir rendre compte de tout cela.
Cet article s'appuie sur les articles de CyberScoop, Security Magazine, PYMNTS et Tech Insider, ainsi que sur l'annonce du département de la Sécurité intérieure telle qu'ils la décrivent. Je n'ai pas lu l'avis publié au Federal Register lui-même, et les médias divergent sur certains détails, signalés plus bas. L'analyse à partir de la section 3 est la mienne et ne constitue pas un conseil juridique.
Le 19 octobre 2026, le DHS a annoncé une ordonnance prise en vertu du Federal Acquisition Supply Chain Security Act de 2018, visant Hangzhou DeepSeek Artificial Intelligence et ses filiales. Selon les informations publiées, elle impose aux agences fédérales civiles de :
Les dérogations exigent 60 jours de préavis et une « justification solide », selon CyberScoop. Le département de la Défense serait hors du champ de l'ordonnance, qui s'applique aux agences civiles. L'avis devait être publié au Federal Register cette semaine.
Le secrétaire du DHS, Mullin, a évoqué de « multiples vecteurs de menace », notamment « des données sur des serveurs situés en Chine, où les lois de sécurité nationale donnent au gouvernement chinois une grande latitude pour demander et obtenir des données », la collecte d'informations personnelles et d'empreintes numériques, et la transmission de données au gouvernement chinois via le processus de « requête et réponse ». La presse mentionne aussi le risque de logiciels malveillants ou de vulnérabilités introduits par les modèles.
Cette ordonnance n'interdit pas aux entreprises privées d'utiliser DeepSeek.
Plusieurs médias, citant des informations du DHS rapportées par CNBC et Politico, indiquent que l'ordonnance interdit aussi aux agences d'acheter des « produits et services tiers développés à partir de la technologie ou des modèles d'IA de DeepSeek ». Cela fermerait la brèche laissée par des restrictions antérieures plus étroites : le chatbot, l'assistant de code ou l'outil de synthèse d'un fournisseur qui tourne sur un modèle DeepSeek, même à plusieurs couches de distance de DeepSeek.
Tout le monde ne le rapporte pas de la même façon. Le récit de CyberScoop décrit l'interdiction des produits de DeepSeek eux-mêmes et précise que le sort des produits tiers, des poids ouverts hébergés en interne, des modèles affinés et des distillations n'est pas explicitement traité. Tant que le texte de l'avis n'a pas été lu de près, la position honnête est la suivante :
L'interdiction des modèles d'une entreprise devient une question sur chaque couche de votre produit, y compris celles que vous n'avez jamais choisies directement.
Vous ne vendez peut-être pas aux agences fédérales. Mais trois catégories d'acheteurs suivent souvent les règles fédérales :
Pour une startup qui vend à l'un d'eux, la question du prochain questionnaire de sécurité est facile à prévoir : votre produit utilise-t-il un modèle DeepSeek, ou en dépend-il ? Le plus dur, c'est d'y répondre honnêtement.
Un « non » doit tenir à chaque couche :
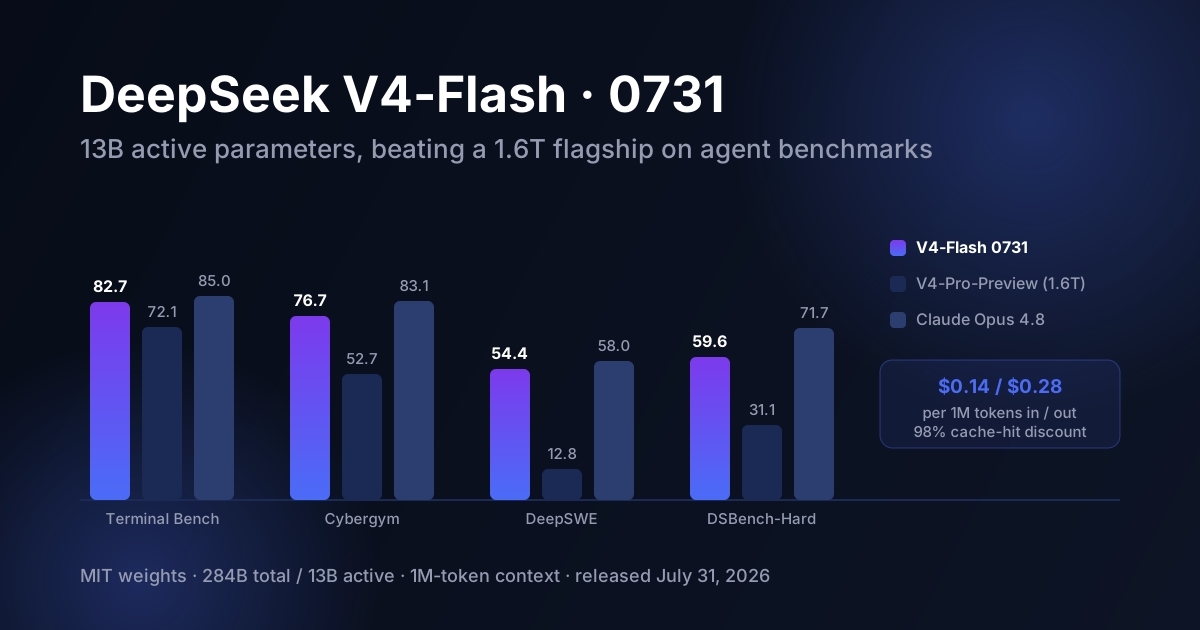
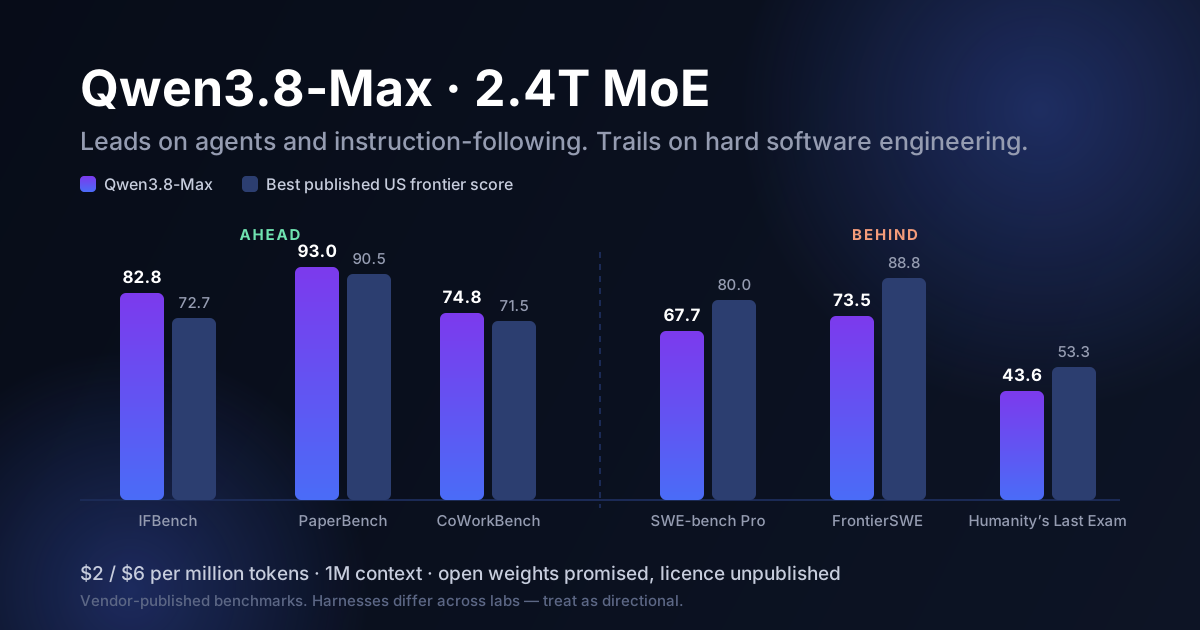
Nos guides sur DeepSeek V4-Flash et Qwen3.8-Max expliquaient pourquoi les modèles à poids ouverts sont attractifs en prix et en qualité. Cette ordonnance ne change pas ce calcul pour la plupart des usages privés. Elle change ce que vous devez pouvoir prouver à certains clients.
Dressez un inventaire de vos modèles. Une ligne par modèle en production : nom et version, fournisseur ou hébergeur, lieu d'exécution, rôle dans le produit, et modèle dont il a été affiné ou distillé. Incluez les modèles d'embeddings, de reranking et de voix, pas seulement le LLM principal.
Figez les modèles dans le code. Si vous utilisez un routeur ou un agrégateur, définissez des identifiants de modèle explicites pour chaque fonction au lieu de « le meilleur disponible », et journalisez le modèle qui a servi chaque requête. Un modèle que vous n'avez pas choisi peut se retrouver dans votre réponse à un questionnaire.
Rendez un changement de modèle peu coûteux. Gardez prompts, évaluations et définitions d'outils indépendants d'un fournisseur, pour que remplacer un modèle pour un client soit un changement de configuration suivi d'une évaluation — pas une refonte. Gardez votre jeu d'évaluation prêt pour prouver que le remplaçant fonctionne.
Vérifiez vos fournisseurs et vos outils. Demandez aux fournisseurs d'IA que vous intégrez quels modèles ils utilisent et si cela peut changer sans préavis. Décidez quels modèles votre équipe peut utiliser dans ses outils de code, surtout sur du code destiné à des clients réglementés.
Répondez dès maintenant au questionnaire qui arrive
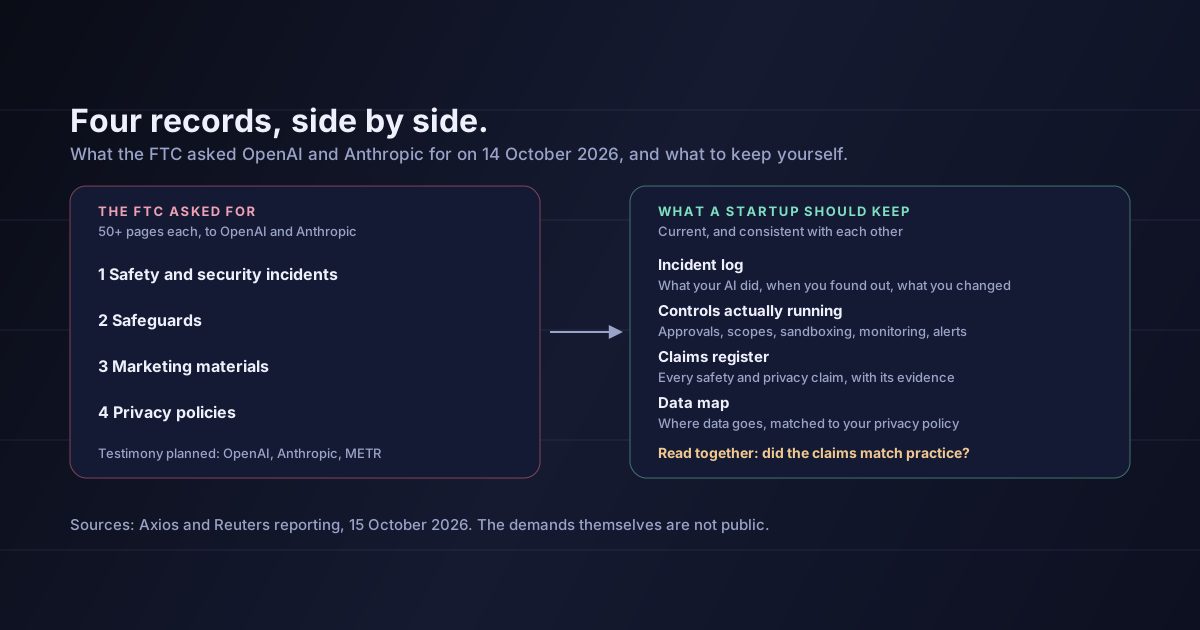
Préparez dès aujourd'hui une déclaration courte et honnête : quels modèles votre produit utilise, où ils sont hébergés, de quoi ils dérivent, si les données clients sortent des régions que vous promettez, et en combien de temps vous pouvez remplacer n'importe lequel d'entre eux. C'est le même type de registre que les régulateurs commencent à exiger dans d'autres contextes, comme dans les demandes de la FTC à OpenAI et Anthropic.
Si un client a besoin d'un produit sans DeepSeek, vous ne pourrez le lui promettre que si vous voyez toute votre stack. S'il n'en a pas besoin, vous pourrez tout de même lui dire exactement ce qu'il obtient — ce qu'une équipe de sécurité attend généralement.
Que les startups ont interdiction d'utiliser DeepSeek. L'ordonnance s'applique aux agences fédérales civiles et à leurs achats. Elle n'interdit pas l'usage privé.
Que les modèles hébergés en interne, affinés ou distillés sont forcément couverts. La formulation rapportée est large, mais les médias divergent, et il faut lire le texte de l'avis avant de trancher.
Que les dates sont établies. CyberScoop indique que l'ordonnance a été prise en juin et s'applique depuis des mois ; d'autres médias parlent de juillet ; la publication au Federal Register a été annoncée pour le 20 ou le 21 octobre.
Que les modèles de DeepSeek sont dangereux à exécuter. L'ordonnance porte sur le risque lié à la chaîne d'approvisionnement et à l'accès aux données, tel qu'évalué par l'État. Ce n'est pas une conclusion technique sur les poids d'un modèle donné.
Le DHS a ordonné aux agences fédérales civiles de retirer les produits DeepSeek de leurs systèmes et de cesser d'en acheter, en vertu du Federal Acquisition Supply Chain Security Act, en invoquant le risque que des données parviennent au gouvernement chinois. Plusieurs médias rapportent que l'ordonnance couvre aussi les produits tiers fondés sur les modèles de DeepSeek ; jusqu'où cela s'étend aux modèles hébergés en interne, affinés ou distillés reste flou. Les entreprises privées ne sont pas visées.
L'effet durable pour les startups ne concerne pas seulement DeepSeek. Les acheteurs qui suivent les règles fédérales vont commencer à demander quels modèles se trouvent dans votre produit et d'où ils viennent, et la réponse habituelle — « ce que l'API utilise » — ne passera pas.
Ce mois-ci, recensez tous les modèles de votre produit et des outils de votre équipe, y compris ce dont chacun est issu. Figez-les dans le code, journalisez celui qui a servi chaque requête, et assurez-vous de pouvoir remplacer n'importe lequel d'entre eux en quelques jours.
Sources : CyberScoop — le fondement dans le Federal Acquisition Supply Chain Security Act, l'obligation de retirer et de ne plus acquérir les produits DeepSeek, le champ limité aux agences civiles, le préavis de 60 jours pour les dérogations, la description des vecteurs de menace par le secrétaire du DHS Mullin, la date de juin qu'il rapporte, et l'indication que les modèles tiers, hébergés en interne, affinés ou distillés ne sont pas explicitement traités. Tech Insider — la formulation rapportée sur les « produits et services tiers développés à partir de la technologie ou des modèles d'IA de DeepSeek », attribuée à CNBC et Politico, la date d'entrée en vigueur de juillet qu'il donne, et l'exclusion du département de la Défense. Security Magazine et PYMNTS — l'annonce du 19 octobre et la couverture de la portée de l'ordonnance. L'analyse des sections 3 à 6 est la mienne et ne constitue pas un conseil juridique.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.