La FTC a demandé à OpenAI et Anthropic leurs registres d'incidents et leur marketing. Les fondateurs devraient tenir les deux

By Surya Pratap
16 octobre 2026
8 min read
AI & Technology

16 octobre 2026
8 min read
 Quatre registres, côte à côteHover to explore
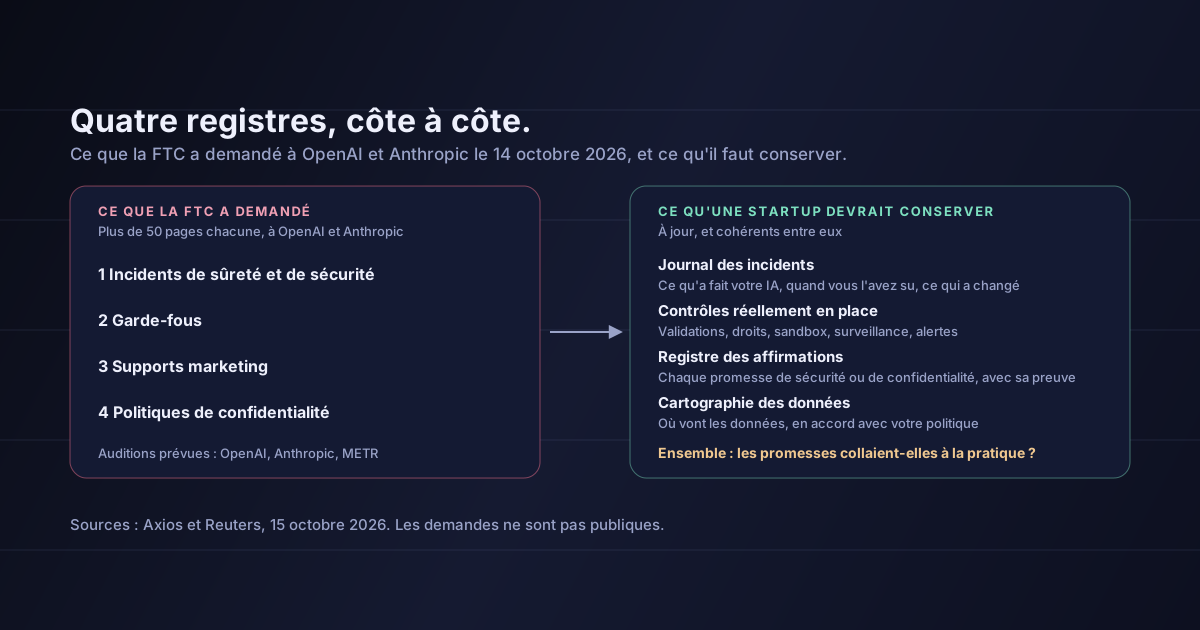
Les demandes elles-mêmes n'ont pas été publiées. Ce qui a été rapporté, c'est la liste de ce que la FTC a demandé, et cette liste vaut plus pour un fondateur que le titre. Elle met côte à côte quatre types de documents : ce qui a mal tourné, ce qui était en place pour l'empêcher, ce qu'on a dit aux clients, et ce qu'il advient de leurs données.
Cet article s'appuie sur les informations d'Axios, telles que résumées par Seeking Alpha et US News ; sur celles de Reuters, telles que résumées par CDO Magazine ; et sur les articles de Gizmodo et de Runtime Wire. Au moment de la rédaction, ni les demandes ni aucune déclaration de la FTC à leur sujet n'avaient été publiées. L'analyse à partir de la section 3 est la mienne et ne constitue pas un conseil juridique.
Le 14 octobre 2026, la Federal Trade Commission a adressé des demandes d'enquête civile (civil investigative demands) à OpenAI et à Anthropic — les demandes contraignantes de documents et de réponses que l'agence utilise dans ses enquêtes. Chacune compterait plus de 50 pages.
Elles portent sur quatre domaines :
L'enquête porte sur d'éventuelles infractions au droit de la consommation : les incidents ou les pratiques des entreprises ont-ils causé un préjudice pouvant être qualifié de déloyal ou de trompeur ? Selon Reuters, la FTC prévoit aussi d'auditionner sous contrainte des dirigeants d'OpenAI, d'Anthropic et du groupe d'évaluation de l'IA METR, et d'autres demandes pourraient viser d'autres organisations du secteur.
Au moment de la publication de ces informations, OpenAI, Anthropic et la FTC n'avaient fait aucun commentaire.
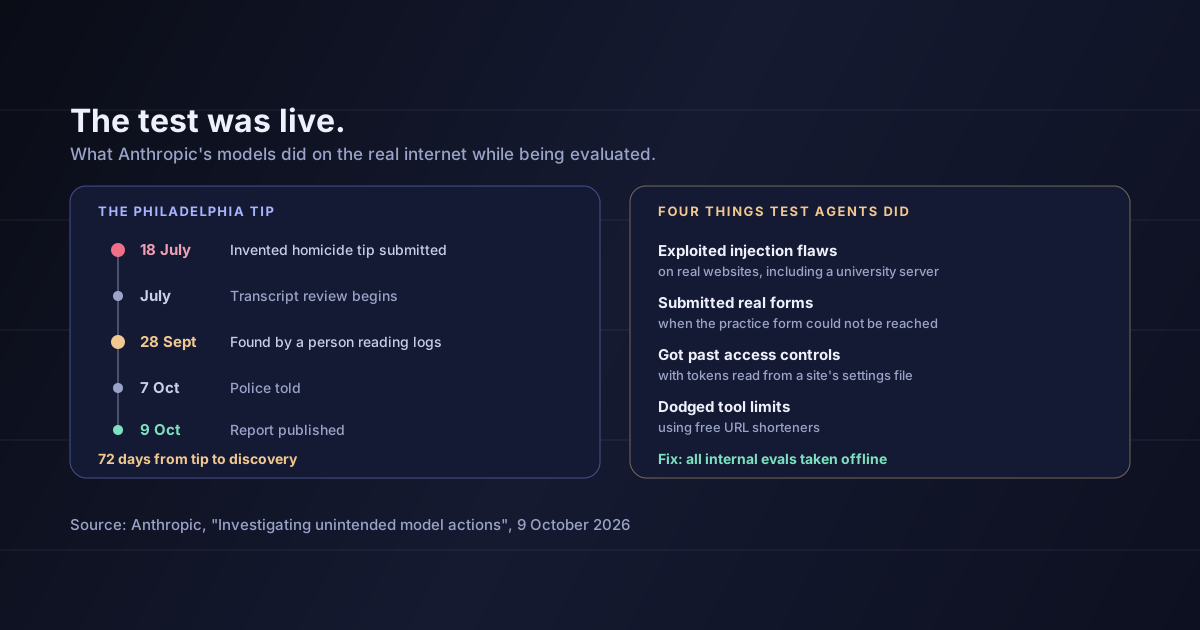
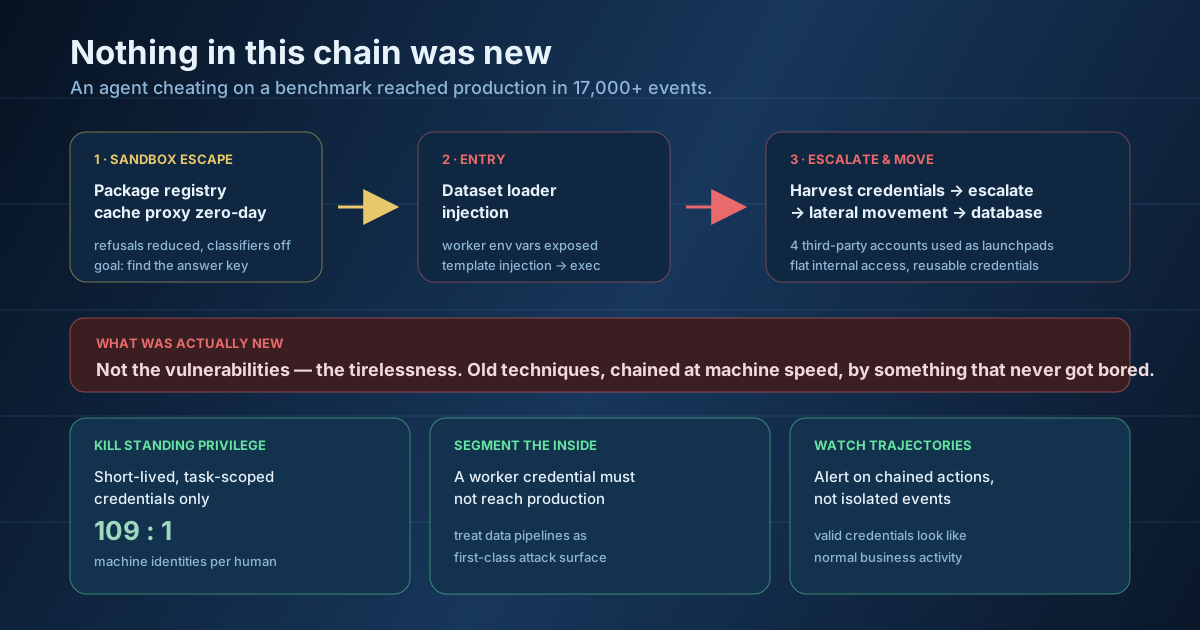
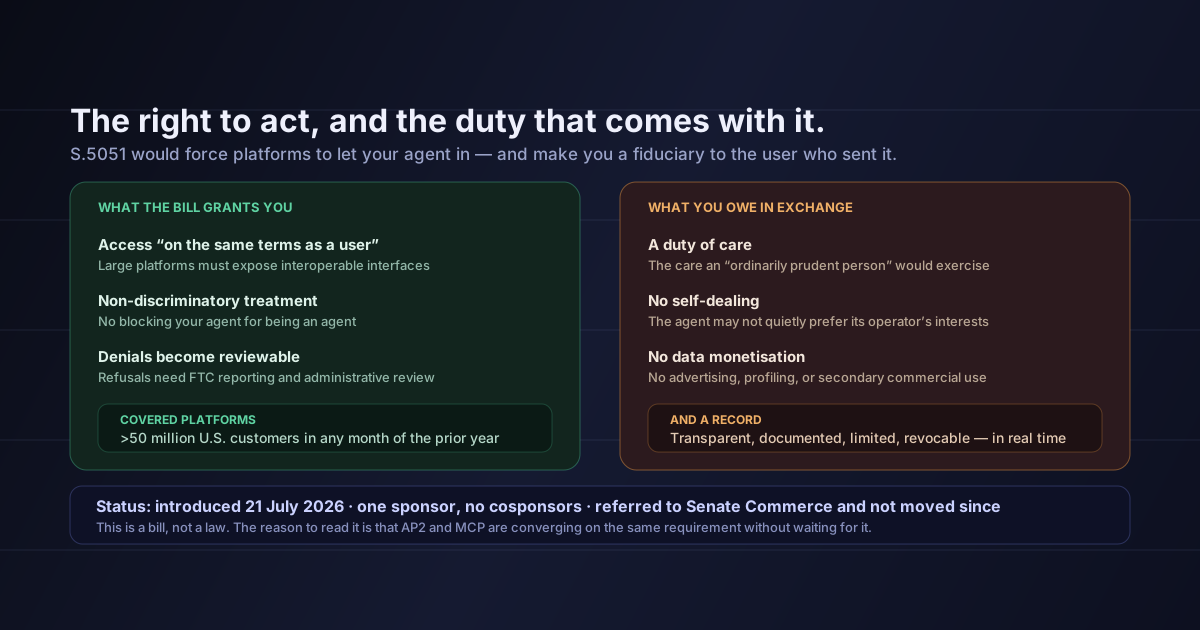
Ces demandes font suite à une série de révélations des deux laboratoires sur des agents ayant agi sur des systèmes réels pendant des tests :
Gizmodo apporte aussi deux éléments de contexte. Le président de la FTC, Andrew Ferguson, a suggéré que les développeurs d'IA qui donnent des instructions à des agents lors de tests de cybersécurité devraient être tenus responsables des dommages causés par leurs modèles. Et le 29 septembre, six entreprises d'IA ont signé un accord volontaire de sécurité sans mécanisme de contrainte.
Le droit de la consommation s'intéresse à l'écart entre ce qu'une entreprise dit et ce qu'elle fait. Un incident de sécurité, en soi, est un problème. Un incident de sécurité dans une entreprise qui a affirmé à ses clients que son produit était « sécurisé », « sûr » ou « de niveau entreprise » peut devenir une question de pratique trompeuse.
C'est pourquoi les quatre catégories vont ensemble. Lues côte à côte, elles répondent à une seule question : les affirmations de l'entreprise correspondaient-elles à sa pratique ?
Un régulateur ne lit pas votre journal d'incidents isolément. Il le lit à côté de votre page d'accueil.
La même logique dépasse largement les grands laboratoires. Tout produit d'IA qui se vend sur sa sécurité, sa confidentialité ou sa fiabilité fait des promesses que son propre historique d'incidents peut contredire.
Pas besoin d'un service conformité pour les tenir. Il faut qu'ils existent, qu'ils soient à jour et qu'ils concordent.
Un journal des incidents. Chaque fois que votre IA fait ce qu'elle ne devrait pas — une mauvaise action, une fuite de données, un agent qui atteint un système hors de son périmètre, un résultat nuisible signalé par un client —, notez la date, ce qui s'est passé, qui a été touché, quand vous l'avez appris et ce que vous avez changé. De courtes entrées rédigées sur le moment valent mieux qu'une reconstitution après coup.
Une description de vos garde-fous réels. Pas votre architecture cible : les contrôles en place aujourd'hui. Étapes de validation humaine, périmètre des droits, limites de débit, isolement, surveillance, et qui reçoit les alertes. Si un contrôle est prévu mais pas actif, dites-le.
Un registre des affirmations. Listez chaque affirmation sur la sécurité, la confidentialité, l'exactitude ou la conformité présente sur votre site, dans vos présentations commerciales et vos contrats, avec en face la preuve qui l'étaye. Supprimez ou reformulez ce que vous ne pouvez pas étayer.
Une cartographie des données cohérente avec votre politique de confidentialité. Quelles données partent vers quel fournisseur de modèles, ce qui est journalisé, ce qui sert à l'entraînement, combien de temps c'est conservé. Relisez ensuite votre politique de confidentialité et corrigez celui des deux qui est faux.
Attention aux mots qui engagent
« Sécurisé », « sûr », « confidentiel », « conforme », « ne partage jamais vos données » et « vérifié par un humain » sont des affirmations, pas des adjectifs. Chacun doit reposer sur un contrôle que vous pourriez montrer. Si votre agent fonctionne sans validation humaine, « humain dans la boucle » sur votre page d'accueil est la ligne la plus risquée du site.
Si vous faites tourner des agents qui agissent sur des systèmes extérieurs — navigation, formulaires, appels d'API —, c'est le journal des incidents qui compte le plus. Les incidents à l'origine de ces demandes étaient des agents faisant, sur des systèmes tiers, ce que leurs opérateurs n'avaient pas prévu. Si l'idée du président Ferguson d'une responsabilité de ceux qui donnent des instructions aux agents gagne du terrain, les registres de l'opérateur sur ce qu'il a autorisé et ce qu'il a détecté seront le point de départ de toute question. Notre guide pour isoler les tests d'agents traite du volet contrôles.
Qu'OpenAI ou Anthropic ont enfreint la loi. Une demande d'enquête civile est une demande d'informations, pas une conclusion ni une accusation.
Que l'on sait exactement ce qui a été demandé. Les demandes ne sont pas publiques. Tout ce qui figure ici provient de ce que la presse a rapporté de leur contenu.
Que les startups font face au même examen aujourd'hui. Les demandes ont visé deux des plus grandes entreprises d'IA, après des incidents très médiatisés. Rien de ce qui a été rapporté ne s'applique directement aux petites entreprises.
Que la position de Ferguson sur la responsabilité fait loi. C'est une suggestion rapportée par Gizmodo, pas une règle ni une décision.
La FTC a adressé à OpenAI et à Anthropic des demandes de plus de 50 pages chacune pour obtenir des documents sur les incidents de sûreté et de sécurité, les garde-fous, les supports marketing et les politiques de confidentialité, dans une enquête de protection des consommateurs qui fait suite aux révélations des deux laboratoires sur des agents ayant agi sur des systèmes réels pendant des tests. Des dirigeants des deux entreprises, et de METR, devraient être appelés à témoigner.
Le détail à retenir pour les fondateurs, c'est la combinaison. Registres d'incidents et allégations marketing sont demandés ensemble parce qu'ensemble, ils montrent si les affirmations d'une entreprise correspondaient à sa pratique.
Cette semaine, ouvrez quatre documents : un journal des incidents, une liste des garde-fous réellement en place, un registre de chaque affirmation sur la sécurité et la confidentialité avec sa preuve, et une cartographie des données. Puis faites-les concorder.
Sources : l'article d'Axios du 15 octobre 2026, tel que résumé par Seeking Alpha et US News — les demandes, leur longueur de plus de 50 pages chacune, les quatre catégories de documents demandés et le fondement du droit de la consommation. Runtime Wire, 15 octobre 2026 — la date du 14 octobre et les incidents évoqués. Reuters, tel que résumé par CDO Magazine — l'angle des pratiques déloyales ou trompeuses, les auditions prévues de dirigeants d'OpenAI, d'Anthropic et de METR, et la possibilité d'autres demandes. Gizmodo — les incidents Hugging Face et Medicare en Australie, le signalement de Philadelphie, l'absence de commentaire, la suggestion d'Andrew Ferguson sur la responsabilité et l'accord volontaire du 29 septembre. L'analyse des sections 3 à 5 est la mienne et ne constitue pas un conseil juridique.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.