
LiteLLM als je AI-datagateway: gevoelige klantinformatie beschermen

By Surya Pratap
15 juli 2026
8 min read
AI & Technology

15 juli 2026
8 min read
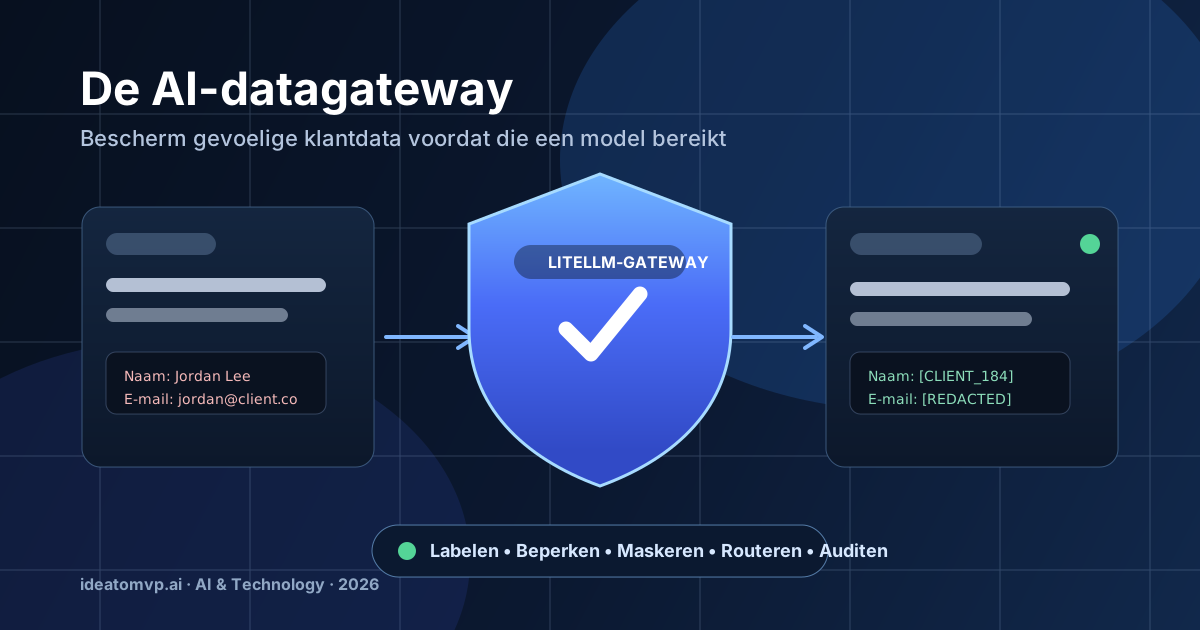
De AI-architectuurbeslissing met de meeste gevolgen is vaak niet welk model je kiest. Het is de beslissing waar klantdata de grens oversteekt van je applicatie naar het systeem van een modelprovider. Een supporttranscript kan een rekeningnummer bevatten. Een medisch intakeformulier kan een diagnose bevatten. Een salesprompt kan een contract, een prijsuitzondering of een vertrouwelijke roadmap bevatten. Als elke feature die context rechtstreeks naar elke provider stuurt, ontstaat er een dataperimeter die je niet betrouwbaar kunt overzien of besturen.
LiteLLM is hier nuttig, en niet alleen omdat het teams één API voor veel modellen geeft. Bewust ingezet wordt het een AI-gateway: één gecontroleerde plek om beleid toe te passen voordat een verzoek je omgeving verlaat, waarna het geminimaliseerde verzoek naar een goedgekeurde modelprovider wordt gerouteerd.
Zonder gateway verzamelt een productteam geleidelijk directe SDK-aanroepen in chat, support, documentzoekfuncties, analytics en agent-workflows. Elke aanroep kan een andere provider kiezen, andere loginstellingen gebruiken en een andere hoeveelheid klantcontext meesturen. Securityreviews worden dan een zoektocht door applicatiecode in plaats van een review van één beleidsgrens.
Dit is geen pleidooi om alle data weg te houden bij modellen. De nuttige vraag is specifieker: welke informatie is nodig voor deze taak, welke velden zijn gevoelig en welke provider mag de resulterende prompt verwerken? Een gateway geeft die vragen een plek waar ze worden afgedwongen.
Redactie is niet de hele controle
Patroonherkenning vindt alleen wat ze kent. Behandel redactie als één controle in een gelaagd ontwerp: gestructureerde inputcontracten, velden op een allowlist, providerbeleid, toegangscontroles, bewaarregels en reviews van wat je logs bewaren. Een gateway maakt die controles consistent; hij maakt het ontwerpen ervan niet overbodig.
Kies de transformatie op basis van wat het model moet doen. Voegt de naam van een klant niets toe aan een samenvattingstaak, vervang die dan door een generiek label. Moet het model twee personen in een gesprek uit elkaar houden, gebruik dan een stabiele placeholder zoals CLIENT_184 en bewaar de koppeling in je eigen systeem. Bevat een prompt een credential, een betaalkaartnummer of data die volgens je beleid de omgeving niet mag verlaten, blokkeer het verzoek dan en geef een veilige melding terug aan de aanroepende feature.
Het sterkste patroon is meestal dataminimalisatie vóór detectie: bouw prompts op uit een kleine, getypeerde set toegestane velden, in plaats van een volledig databaserecord te versturen en dat achteraf te proberen op te schonen.
Begin niet door elke AI-feature achter een complexe policy-engine te zetten. Begin met de workflow waarin klantdata het duidelijkst wordt blootgesteld: het samenvatten van supporttickets, documentextractie of een interne assistent met toegang tot klantrecords. Breng in kaart welke velden die nu verstuurt, bepaal welke nodig zijn en zet één gatewaypad ervoor. Het beleid en de telemetrie die dat oplevert laten zien waar de volgende workflow een andere regel nodig heeft.
Het doel is niet om AI onbruikbaar te maken. Het doel is dat elke modelaanroep bewust, uitlegbaar en omkeerbaar is. Een abstractielaag op basis van LiteLLM maakt van providerkeuze en de bescherming van klantdata, nu nog een verspreid implementatiedetail, een architectuur die je team kan inspecteren en verbeteren.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.


