
AI-agents hebben permissiesystemen nodig, geen betere prompts: een gids voor founders

By Surya Pratap
14 juli 2026
8 min read
AI & Technology

14 juli 2026
8 min read
De meeste fouten van AI-agents beginnen niet bij een zwak model. Ze beginnen wanneer een capabel model een ruime API-sleutel krijgt, een dubbelzinnige instructie en toestemming om te handelen. De agent werkt perfect in een demo, komt daarna in productie en kan dan de verkeerde klant mailen, een record wijzigen dat hij alleen mocht lezen, of een kostbare wijziging doorvoeren zonder duidelijke menselijke eigenaar.
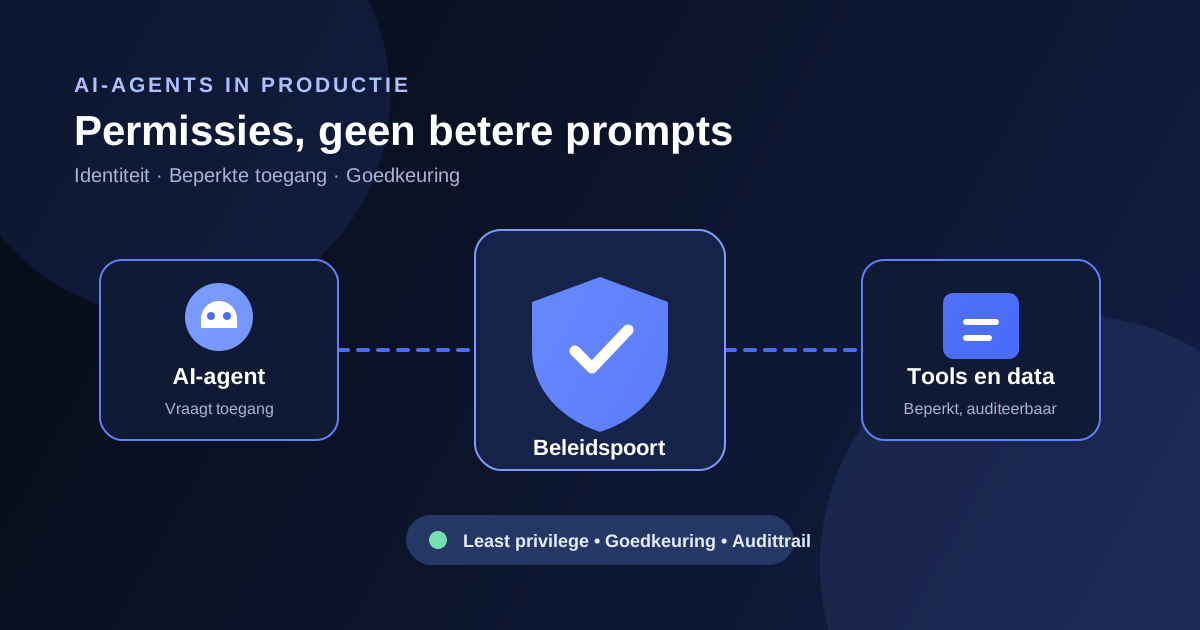
Betere prompts helpen een agent de volgende stap te kiezen. Ze bepalen niet wat de agent mag doen. Dat is een product- en systeemontwerpprobleem. Founders die agents veilig in echte workflows krijgen, behandelen permissies als een volwaardige laag: identiteit, least privilege, goedkeuringspoorten en een audittrail voor elke actie met gevolgen.
Een systeemprompt kan zeggen: "geef alleen terugbetalingen onder $100". Maar een prompt is geen autorisatiegrens en ook geen duurzaam vastgelegde intentie. De tool die de terugbetaling uitvoert, moet zelf het bedrag, de accountscope en het goedkeuringsbeleid afdwingen. Ga ervan uit dat de agent tekst verkeerd kan begrijpen, een onbetrouwbaar document kan volgen of een onverwacht verzoek kan krijgen. Je tools moeten dan nog steeds nee zeggen.
De praktijktest
Vraag: "Als de agent een kwaadaardige instructie krijgt in een pdf, ticket of webpagina, kan hij dan nog steeds een actie uitvoeren waar we spijt van zouden krijgen?" Is het antwoord ja, dan zit de beveiliging alleen in de prompt. Verplaats haar naar het permissiesysteem.
Je hebt geen enorm governanceplatform nodig om te beginnen. Gebruik een compact capability-model: elke toolaanroep draagt een agentidentiteit, een afgebakende actie, een gedefinieerde resourcescope en een vervaltijd. De autorisatieservice beoordeelt die gegevens voordat het onderliggende systeem het verzoek ziet.
create_draft aanroepen, geen generieke database-executor. Een terugbetalingstool kan $0–$100 toestaan, in plaats van erop te vertrouwen dat de agent de limiet onthoudt.Menselijke review is geen mislukking van automatisering. Het is de manier om veilig te automatiseren terwijl je leert waar de grenzen horen. De kern is om review te reserveren voor acties waarvan de gevolgen onomkeerbaar, financieel wezenlijk, extern zichtbaar of moeilijk te herstellen zijn, en niet om iemand elke onschuldige stap te laten goedkeuren.
Log meer dan het chattranscript. Leg bij elke actie de agentidentiteit vast, de initiërende gebruiker, de toolnaam, de opgeschoonde input, de beleidsbeslissing, de goedkeuringsstatus, de uitkomst en een correlatie-ID voor de run. Als een klant vraagt waarom er iets is veranderd, is dit het verschil tussen een uitlegbaar product en een black box.
Deze records worden ook je operationele data. Bekijk elke week geweigerde aanroepen, overruled goedkeuringen en terugkerende randgevallen. Ze laten zien waar je de agent kunt verbeteren, waar het beleid strakker moet en welke goedkeuringspoorten volwassen genoeg zijn om te automatiseren.
Agents in productie hebben een helder antwoord nodig op twee aparte vragen: wat moet deze agent doen, en wat mag hij doen? Prompts beantwoorden de eerste. Permissiesystemen beantwoorden de tweede. Bouw die grens vroeg, maak haar zichtbaar voor je team en je klanten, en je agent kan autonomer worden zonder minder betrouwbaar te worden.
Hulp nodig bij het ontwerpen van een agent-workflow die veilig productie kan halen? Plan een gratis discovery call: we helpen founders om AI-demo's om te zetten in betrouwbare producten.



IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.