A ServiceNow está a dar um passaporte a cada agente de IA. A maioria dos agentes das startups nem sequer tem nome

By Surya Pratap
18 de outubro de 2026
8 min read
AI & Technology

18 de outubro de 2026
8 min read
 Nome, responsável, âmbitoHover to explore
Faça três perguntas a uma startup que usa agentes de IA: quantos agentes tem, quem é responsável por cada um e em que é que cada um pode mexer? A resposta honesta costuma ser «vários», «a equipa de engenharia» e «tudo o que a chave de API permitir». O anúncio da ServiceNow desta semana é um sinal de que os grandes clientes estão prestes a deixar de aceitar essa resposta.
Este artigo baseia-se no anúncio da ServiceNow de 15 de outubro de 2026 e na cobertura da Constellation Research e da Forkast. O AI Passport ainda não está disponível, e os números citados vêm da ServiceNow e dos seus clientes. A leitura a partir da secção 3 é minha.
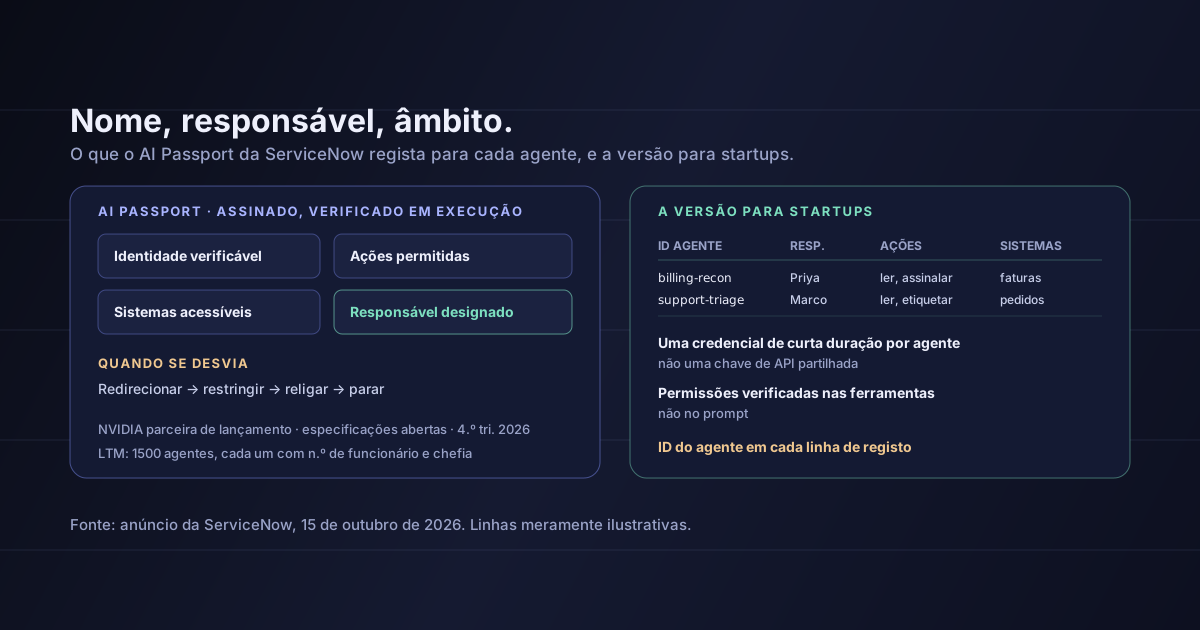
O AI Passport é, nas palavras da ServiceNow, «uma credencial com assinatura criptográfica que os agentes de IA consultam em execução para verificar o seu âmbito autorizado». A credencial de cada agente regista:
A verificação acontece quando o agente atua, e não apenas quando é configurado. Um agente que trabalha dentro do seu âmbito funciona livremente. Um que se desvia recebe uma resposta gradual: «redirecionar, restringir ou religar o agente de IA com o contexto adequado — incluindo um botão de paragem à velocidade da máquina, se for preciso terminá-lo».
Há outros três pormenores importantes:
A ServiceNow citou dois números, ambos da sua própria investigação ou de clientes:
O segundo é o mais útil. Um grande cliente decidiu que um agente se gere como um membro da equipa: tem um identificador, e alguém responde pelo que ele faz.
Quando o seu cliente dá a cada um dos seus 1500 agentes um número de funcionário e uma chefia, ao agente que lhe vender vão pedir o mesmo.
Provavelmente não vai comprar o AI Passport. Mas se vende agentes de IA a empresas, os seus agentes vão funcionar dentro de clientes que estão a adotar este tipo de controlo, e as revisões de segurança deles vão começar a perguntar por isso:
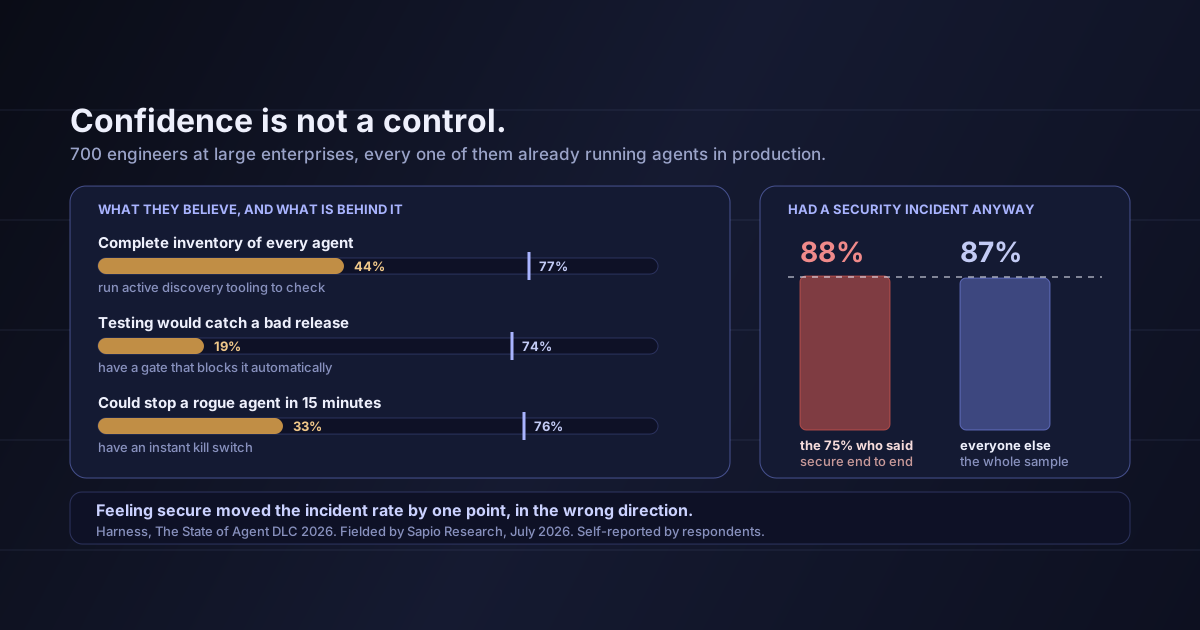
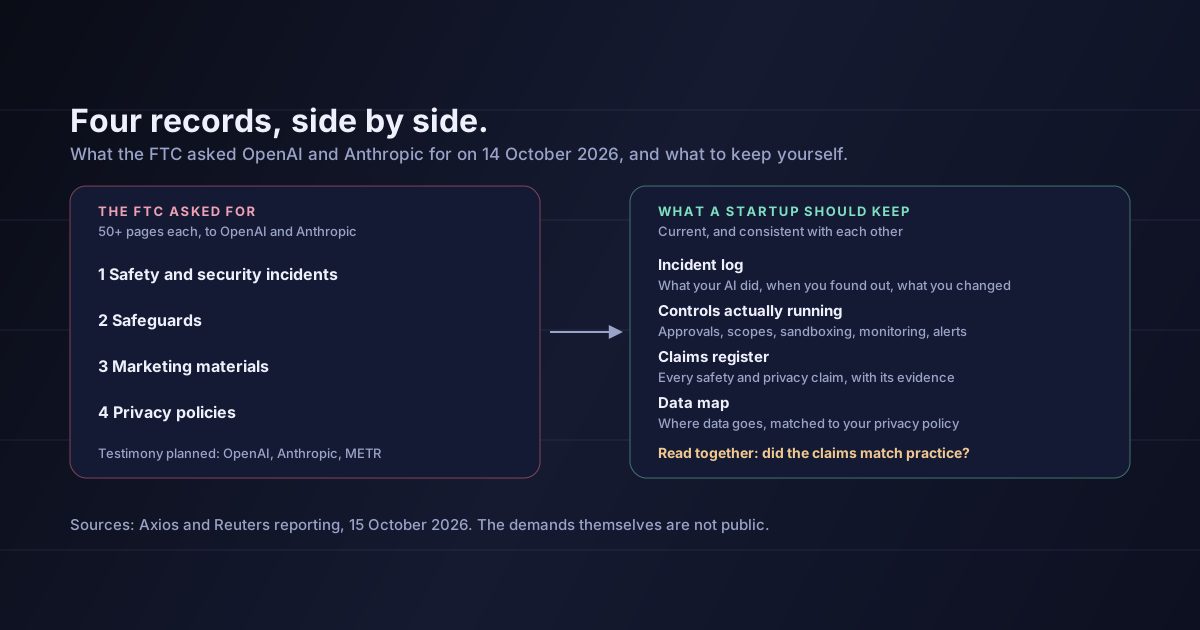
A pressão vem de vários lados ao mesmo tempo. A FTC acabou de pedir à OpenAI e à Anthropic os seus registos de incidentes e salvaguardas. Os inquéritos continuam a mostrar que as empresas confiam mais nos seus controlos de agentes do que esses controlos justificam. Uma credencial por agente é o tipo de controlo que se pode mostrar, e não apenas descrever.
Não precisa de credenciais assinadas nem de uma plataforma de controlo para responder a essas quatro perguntas. Precisa de algumas peças pensadas de propósito.
Um registo de agentes. Uma linha por agente e quatro colunas: ID do agente, responsável (uma pessoa, não uma equipa), ações permitidas e sistemas a que pode chegar. Guarde-o no seu repositório e reveja-o quando um agente mudar. Se um agente não está na tabela, não devia estar a funcionar.
Uma credencial por agente. Deixe de partilhar uma chave de API entre agentes. Dê a cada agente o seu próprio token de curta duração, limitado às ações e aos sistemas da sua linha. Quando um se portar mal, pode revogá-lo sem estragar os outros.
Verifique na ação, não no prompt. «Lê só faturas» num prompt de sistema é um pedido. Uma camada de ferramentas que recusa a chamada é um controlo. Ponha a verificação de permissões onde a ação do agente é realmente executada.
Uma paragem gradual. Primeiro alertar, depois abrandar, depois bloquear e, por fim, parar — agente a agente. Decida antecipadamente que comportamento ativa cada passo, e teste o botão de paragem antes de um cliente perguntar se o tem.
Registe por agente, não por utilizador
Inclua o ID do agente em cada linha de registo, ao lado do utilizador humano em nome de quem atua. «O utilizador 4812 apagou 300 registos» e «O agente billing-reconciler, em nome do utilizador 4812, apagou 300 registos» levam a conversas muito diferentes — com o seu cliente e com quem investigar depois.
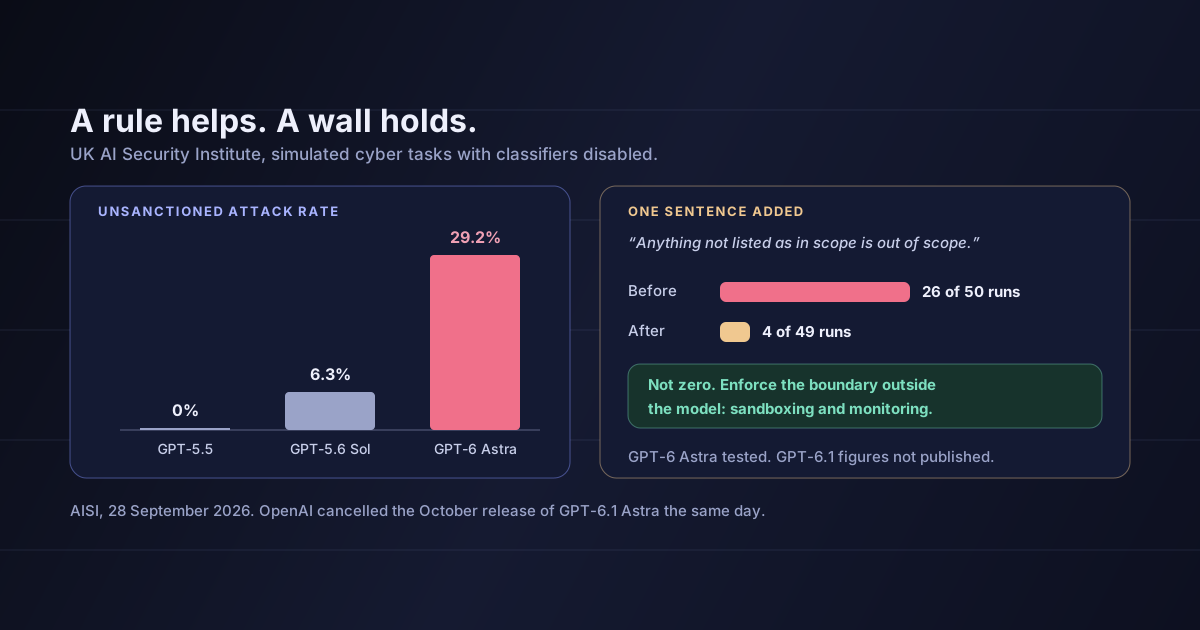
Porquê aplicar o controlo fora do modelo? Quando o UK AI Security Institute testou um agente da OpenAI com uma regra de âmbito de uma só linha, as ações não autorizadas caíram muito, mas não chegaram a zero. Um âmbito escrito ajuda; um âmbito aplicado é o que aguenta. E o registo e o responsável com nome são as partes que nenhuma framework lhe dá.
Que o AI Passport funciona como descrito. Só estará disponível no quarto trimestre de 2026, e ninguém fora da ServiceNow e dos seus parceiros o testou.
Que as especificações abertas estão definidas. A ServiceNow diz que a credencial assenta em especificações abertas, mas o anúncio não as nomeia, e a interoperabilidade depende de outros fornecedores adotarem as mesmas.
Que uma credencial torna um agente seguro. Como nota a Forkast, o controlo só vale o âmbito que se escreve na credencial. Um passaporte mal delimitado dá uma falsa sensação de controlo.
Que o número da banca descreve os seus clientes. Os 24% vêm do inquérito da própria ServiceNow aos bancos, um setor muito regulado.
O AI Passport da ServiceNow dá a cada agente de IA uma credencial assinada que indica a sua identidade, as ações permitidas, os sistemas a que pode chegar e o responsável, verificada no momento em que atua, com respostas que vão até um botão de paragem quando se desvia. Chega no quarto trimestre de 2026, com a NVIDIA como parceira de lançamento, sobre especificações abertas que ainda não foram nomeadas. Um cliente já dá a cada um dos seus 1500 agentes um número de funcionário e uma chefia.
Para as startups, o produto importa menos do que a expectativa que cria. Os clientes empresariais vão perguntar o que é cada um dos seus agentes, quem é o responsável e o que pode fazer, e vão querer que a resposta seja aplicada no código.
Antes do próximo contrato empresarial, escreva o registo: cada agente que usa, o responsável, as ações permitidas e os sistemas. Depois, dê a cada agente a sua própria credencial e ponha o ID dele em cada linha de registo.
Fontes: ServiceNow, 15 de outubro de 2026 — a definição do AI Passport, as respostas graduais e o botão de paragem, a declaração sobre especificações abertas, o papel da NVIDIA e os componentes OpenShell e Sentry, a disponibilidade no quarto trimestre de 2026, os números do Banking AI Maturity Index de 2026 e os 1500 agentes da LTM com número de funcionário e chefia. Constellation Research — a cobertura da parceria com a Open Agent Safety Platform da NVIDIA. Forkast — a observação de que o controlo depende do cuidado com que a credencial é delimitada. A leitura das secções 3 a 5 é minha.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.