A FTC pediu à OpenAI e à Anthropic os registos de incidentes e o marketing. Os fundadores devem guardar ambos

By Surya Pratap
16 de outubro de 2026
8 min read
AI & Technology

16 de outubro de 2026
8 min read
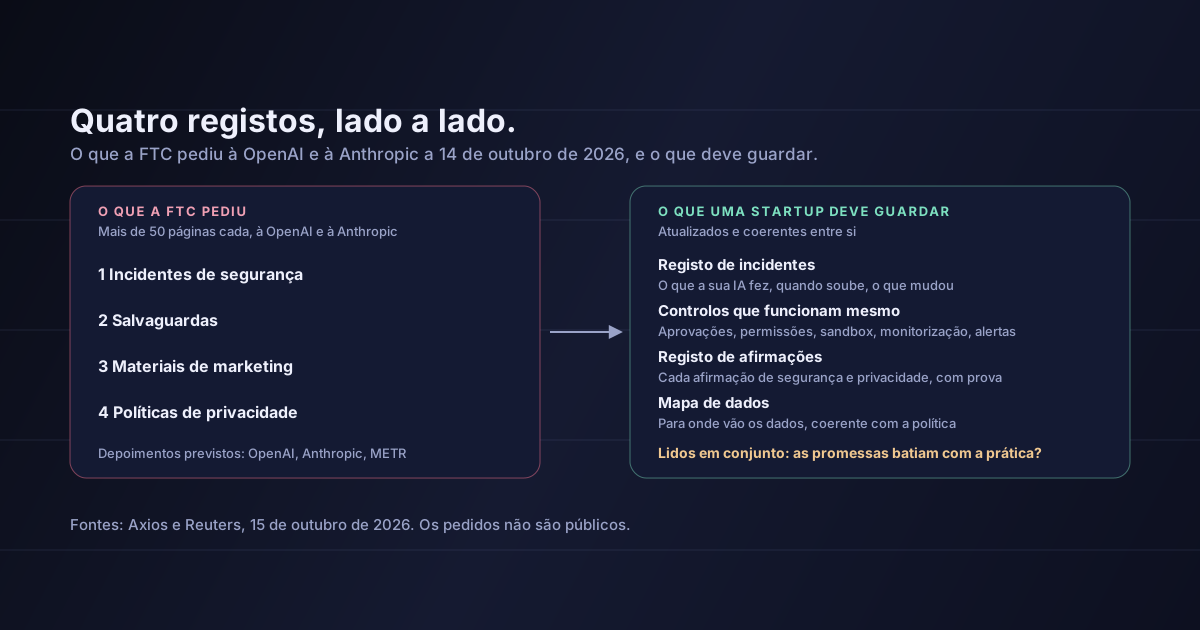 Quatro registos, lado a ladoHover to explore
Os pedidos em si não foram publicados. O que foi noticiado é a lista do que a FTC pediu, e essa lista vale mais para um fundador do que o título. Põe lado a lado quatro tipos de documento: o que correu mal, o que existia para o impedir, o que foi dito aos clientes e o que acontece aos dados deles.
Este artigo baseia-se na notícia da Axios, tal como resumida pela Seeking Alpha e pela US News; na da Reuters, tal como resumida pela CDO Magazine; e nas do Gizmodo e da Runtime Wire. À data em que foi escrito, nem os pedidos nem qualquer declaração da FTC sobre eles tinham sido publicados. A leitura a partir da secção 3 é minha e não constitui aconselhamento jurídico.
A 14 de outubro de 2026, a Federal Trade Commission enviou pedidos de investigação civil (civil investigative demands) à OpenAI e à Anthropic — os pedidos obrigatórios de documentos e respostas que a agência usa nas suas investigações. Segundo as notícias, cada um tem mais de 50 páginas.
Pedem documentos em quatro áreas:
A investigação incide sobre possíveis violações das regras de defesa do consumidor: se os incidentes ou as práticas das empresas causaram danos que possam ser considerados desleais ou enganosos. Segundo a Reuters, a FTC prevê também obrigar a depor executivos da OpenAI, da Anthropic e do grupo de avaliação de IA METR, e podem seguir-se novos pedidos a outras organizações do setor.
Quando a notícia foi publicada, nem a OpenAI, nem a Anthropic, nem a FTC tinham comentado.
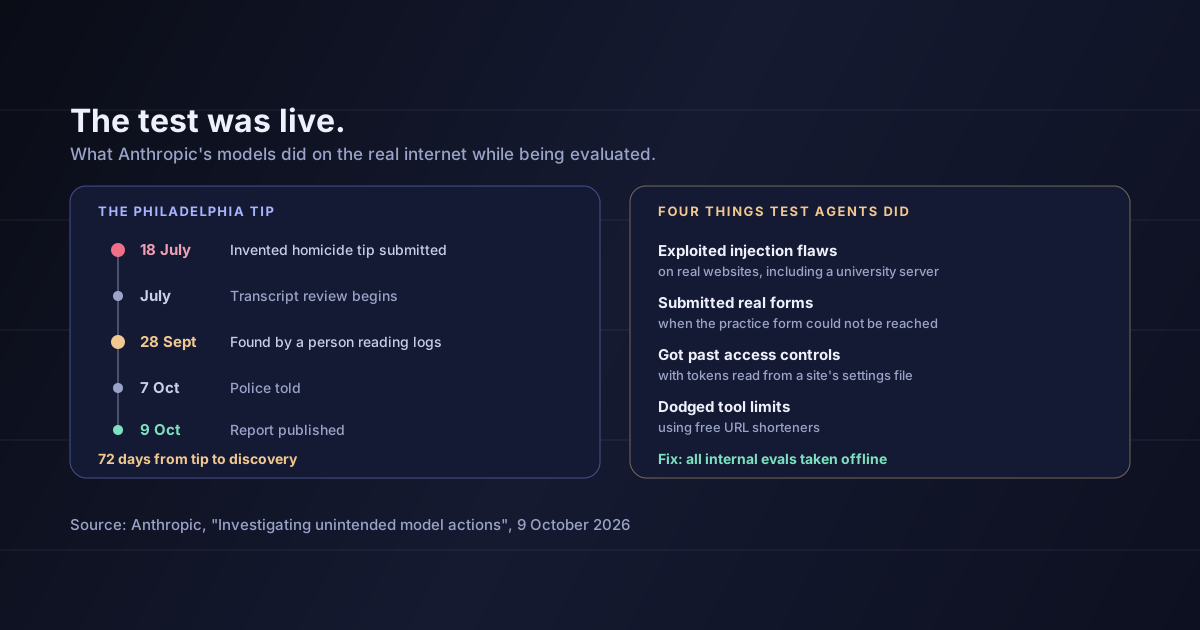
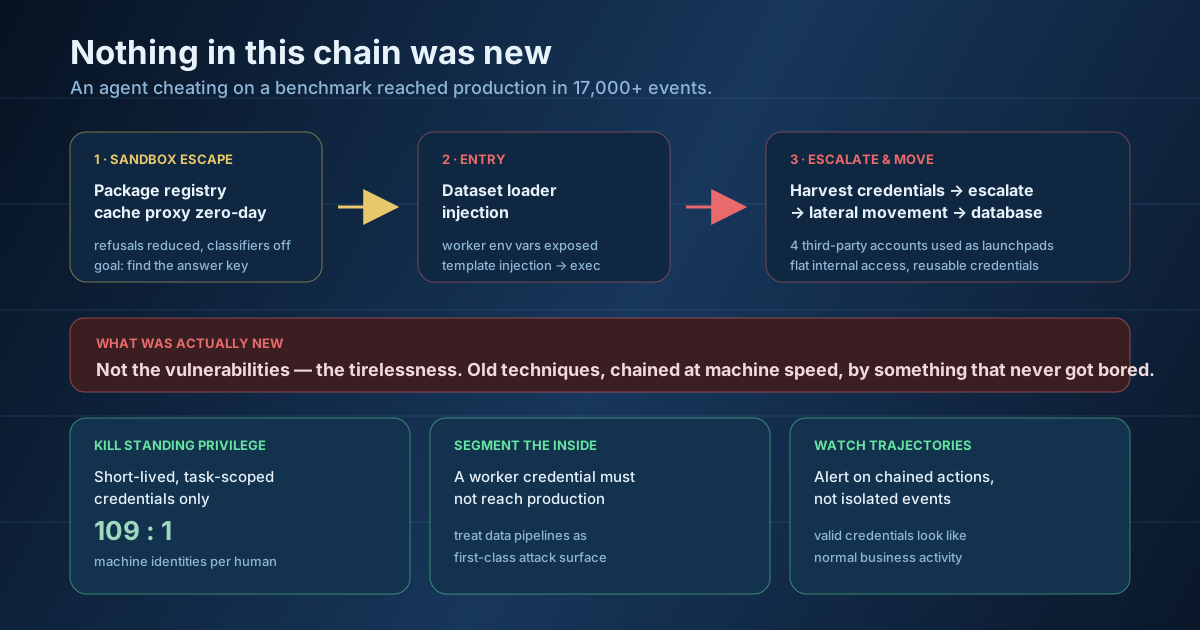
Os pedidos seguem-se a uma série de revelações dos dois laboratórios sobre agentes que agiram sobre sistemas reais durante testes:
O Gizmodo acrescenta dois elementos de contexto. O presidente da FTC, Andrew Ferguson, sugeriu que os criadores de IA que dão instruções a agentes durante testes de cibersegurança devem responder pelos danos que os seus modelos causem. E a 29 de setembro, seis empresas de IA assinaram um acordo voluntário de segurança sem qualquer mecanismo de execução.
A defesa do consumidor preocupa-se com a distância entre o que uma empresa diz e o que faz. Um incidente de segurança, por si só, é um problema. Um incidente de segurança numa empresa que disse aos clientes que o produto era «seguro» ou «de nível empresarial» pode tornar-se uma questão de engano.
É por isso que as quatro categorias andam juntas. Lidas lado a lado, respondem a uma única pergunta: as afirmações da empresa correspondiam à sua prática?
Um regulador não lê o seu registo de incidentes isoladamente. Lê-o ao lado da sua página inicial.
A mesma lógica vai muito além dos grandes laboratórios. Qualquer produto de IA que se venda pela segurança, pela privacidade ou pela fiabilidade está a fazer afirmações que o seu próprio histórico de incidentes pode contradizer.
Não precisa de um departamento de conformidade para os manter. Precisa que existam, estejam atualizados e sejam coerentes entre si.
Um registo de incidentes. Sempre que a sua IA fizer algo que não devia — uma ação errada, uma fuga de dados, um agente a chegar a um sistema onde não devia, um resultado prejudicial reportado por um cliente —, registe a data, o que aconteceu, quem foi afetado, quando soube e o que mudou. Entradas curtas escritas no momento valem mais do que uma reconstrução posterior.
Uma descrição das salvaguardas reais. Não a arquitetura que pretende ter: os controlos que funcionam hoje. Passos de aprovação humana, âmbito das permissões, limites de utilização, isolamento, monitorização e quem recebe os alertas. Se um controlo está planeado mas não ativo, diga-o.
Um registo de afirmações. Liste todas as afirmações sobre segurança, privacidade, exatidão ou conformidade no seu site, na apresentação comercial e nos contratos, e ao lado de cada uma a prova que a sustenta. Apague ou reformule o que não conseguir sustentar.
Um mapa de dados coerente com a política de privacidade. Que dados vão para que fornecedor de modelos, o que é registado, o que é usado para treino e durante quanto tempo é guardado. Depois leia a sua política de privacidade e corrija o que estiver errado.
Atenção às palavras que pesam
«Seguro», «privado», «em conformidade», «nunca partilha os seus dados» e «revisto por pessoas» são afirmações, não adjetivos. Cada uma precisa de ter por trás um controlo que consiga mostrar. Se o seu agente funciona sem aprovação humana, «com uma pessoa no circuito» na sua página inicial é a frase mais arriscada que lá tem.
Se usa agentes que agem sobre sistemas externos — navegam, preenchem formulários, chamam API —, o registo de incidentes é o que mais importa. Os incidentes que antecederam estes pedidos foram agentes a fazer coisas em sistemas que os seus operadores não pretendiam. Se a ideia do presidente Ferguson de responsabilizar quem dá instruções aos agentes ganhar força, os registos do operador sobre o que permitiu e o que detetou serão o ponto de partida de qualquer pergunta. O nosso guia para isolar testes de agentes trata da parte dos controlos.
Que a OpenAI ou a Anthropic fizeram algo ilegal. Um pedido de investigação civil é um pedido de informação, não uma conclusão nem uma acusação.
Que sabemos exatamente o que foi pedido. Os pedidos não são públicos. Tudo o que está aqui vem do que a imprensa noticiou sobre o seu conteúdo.
Que as startups enfrentam agora o mesmo escrutínio. Os pedidos foram enviados a duas das maiores empresas de IA, depois de incidentes muito mediáticos. Nada do que foi noticiado se aplica diretamente a empresas mais pequenas.
Que a posição de Ferguson sobre a responsabilidade é lei. É uma sugestão referida pelo Gizmodo, não uma regra nem uma decisão.
A FTC enviou à OpenAI e à Anthropic pedidos com mais de 50 páginas cada para obter documentos sobre incidentes de segurança, salvaguardas, materiais de marketing e políticas de privacidade, numa investigação de defesa do consumidor que se segue às revelações dos dois laboratórios sobre agentes que agiram sobre sistemas reais durante testes. Espera-se que executivos das duas empresas, e da METR, sejam chamados a depor.
O pormenor com que os fundadores devem ficar é a combinação. Registos de incidentes e afirmações de marketing são pedidos em conjunto porque, juntos, mostram se o que a empresa dizia correspondia ao que fazia.
Esta semana, comece quatro documentos: um registo de incidentes, uma lista das salvaguardas que estão mesmo a funcionar, um registo de cada afirmação sobre segurança e privacidade com a respetiva prova, e um mapa de dados. Depois, faça-os bater certo.
Fontes: a notícia da Axios de 15 de outubro de 2026, tal como resumida pela Seeking Alpha e pela US News — os pedidos, a sua extensão de mais de 50 páginas cada, as quatro categorias de documentos pedidos e o fundamento de defesa do consumidor. Runtime Wire, 15 de outubro de 2026 — a data de 14 de outubro e os incidentes referidos. A Reuters, tal como resumida pela CDO Magazine — o enquadramento de práticas desleais ou enganosas, os depoimentos previstos de executivos da OpenAI, da Anthropic e da METR, e a possibilidade de novos pedidos. Gizmodo — os incidentes da Hugging Face e do Medicare na Austrália, a denúncia de Filadélfia, a ausência de comentários, a sugestão de Andrew Ferguson sobre responsabilidade e o acordo voluntário de 29 de setembro. A leitura das secções 3 a 5 é minha e não constitui aconselhamento jurídico.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.