Stripe laat AI-agents je facturen betalen. Bestedingslimieten zijn er nog niet. Bouw er vandaag zelf een met goedkeuringsregels

By Surya Pratap
29 oktober 2026
7 min read
AI & Technology

29 oktober 2026
7 min read
 Bekijk de controlesHover to explore
In de meeste jonge bedrijven betaalt één persoon de rekeningen, en meestal is dat de founder. Op 21 oktober 2026 bood Stripe aan om een deel van dat werk aan een AI-agent over te dragen. Het interessante is niet dat een agent nu een factuur kan betalen. Het gaat erom welke controles met die mogelijkheid meekwamen, welke niet, en wat je bouwt met de controles die er wel zijn.
Dit artikel is gebaseerd op de aankondiging van Treasury for agents door Stripe op 21 oktober 2026 en op de documentatie over Treasury for agents, agent-API-sleutels en goedkeuringsregels, zoals gepubliceerd op 29 oktober 2026. De Treasury-tools zitten in een publieke preview en details kunnen veranderen. De analyse vanaf sectie 3 is van mij.
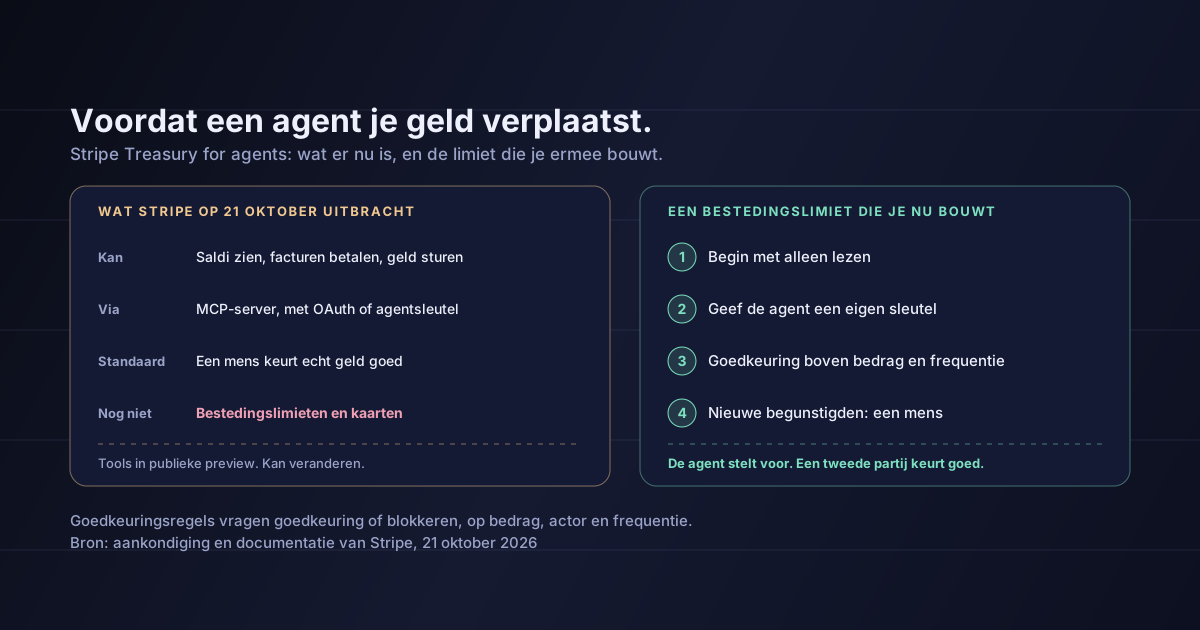
Met Stripe Treasury for agents kan een agent, waaronder ChatGPT en Claude, saldi bekijken, facturen betalen, geld tussen rekeningen verplaatsen en valuta omwisselen. Agents verbinden via de MCP-server van Stripe, die vijf Treasury-tools in publieke preview aanbiedt: een saldo-overzicht, valutaconversie, geld naar een begunstigde sturen, een begunstigde toevoegen en overboekingen tussen Stripe-saldi. Elke tool vraagt een eigen permissie.
De controles die Stripe noemt: jij kiest tot welke rekeningen en gegevens een agent toegang heeft, of hij alleen mag lezen of ook mag handelen, en wanneer een geldbeweging goedkeuring van een mens nodig heeft. Standaard, zegt de documentatie, beoordeel en keur je elke actie goed die echt geld verplaatst.
Twee dingen zijn aangekondigd maar niet geleverd: bestedingslimieten, die volgens Stripe "in de komende weken" komen, en de mogelijkheid voor agents om kaarten aan te maken. Stripe is geen bank; de betaalrekeningen worden geleverd door Fifth Third Bank.
Voor wie dit is, is duidelijk. Volgens Stripe had 63% van de C-corporations die in het tweede kwartaal van 2026 via Stripe Atlas werden opgericht één founder. Een van de lanceringsklanten, Kubrio, omschrijft zichzelf als één founder plus AI-agents.
Bestedingslimieten zijn de controle waar de meeste founders naar zoeken, en die zijn er nog niet. De controle die er wel is, is flexibeler dan je denkt.
Goedkeuringsregels onderbreken een gevoelige actie en maken een verzoek aan dat een aangewezen beoordelaar moet goedkeuren of afwijzen. Goedgekeurde acties worden automatisch uitgevoerd; afgewezen acties veranderen niets. Elke regel kan voorwaarden hebben: een bedrag als drempel, een actor (bijvoorbeeld alleen acties met sleutels die als agent zijn gemarkeerd) en een frequentie (meer dan een bepaald aantal verzoeken in een bepaalde periode). In plaats van goedkeuring te vragen kan een regel een actie ook gewoon blokkeren.
Combineer die en je hebt een bestedingslimiet onder een andere naam: laat de agent kleine facturen zelf betalen, vraag goedkeuring boven een bedrag, vraag die ook zodra hij meer dan een paar betalingen per dag heeft gedaan, en blokkeer wat hij nooit mag doen. Stripe levert standaardregels voor agentsleutels voor terugbetalingen, opzeggingen van abonnementen, uitgaande betalingen, uitgaande overboekingen, uitbetalingen en valutaconversies. Je begint dus bij "overal om vragen" en versoepelt bewust.
Een bestedingslimiet is gewoon een goedkeuringsregel met een bedrag erop. Je hoeft er niet op te wachten.
De MCP-server van Stripe kent twee soorten identiteit. Met OAuth handelt een client namens jouw gebruikersaccount. Een agent-API-sleutel is een beperkte sleutel die bij het aanmaken wordt gemarkeerd als eigendom van een autonome agent, bedoeld voor een applicatie die eigen, blijvende toegang nodig heeft. Stripe raadt die tweede aan voor autonome agents.
Het verschil telt vooral voor solo founders. Goedkeuring door twee partijen vereist dat de goedkeurder iemand anders is dan de aanvrager, en een gebruiker kan zijn eigen verzoek niet goedkeuren. Op een account met één teamlid kan een regel voor twee partijen volgens de documentatie van Stripe alleen worden opgeslagen als de actor op agentsleutels staat, omdat de agentsleutel telt als een actor die los van jou staat. Werkt je agent via je eigen login, dan handelt hij als jij, en kun je niet tegelijk aanvrager en goedkeurder zijn. Met een eigen sleutel stelt de agent voor en keur jij goed, als twee verschillende partijen in het logboek.
Een agentsleutel blijft een sleutel. Beperk de permissies tot de tools die hij nodig heeft, koppel er een toegangsbeleid aan zodat hij alleen werkt vanaf de servers waar je agent draait, en houd hem uit je broncode. De documentatie van Stripe raadt zelf aan hem in een omgevingsvariabele te zetten in plaats van op de command line.
Het ligt voor de hand om te kijken hoeveel een agent kan overmaken. De gevaarlijkere vraag is aan wie. Factuurfraude werkt al jaren door de bankgegevens op een echt ogende factuur te wijzigen, en een agent die facturen leest en ook begunstigden kan toevoegen, is precies het doelwit waarvoor die aanval bedacht is. Eén vergiftigde pdf met "ons rekeningnummer is gewijzigd" is een prompt injection met een betaling eraan vast.
Stripe houdt die twee gescheiden: geld sturen en een begunstigde toevoegen zijn verschillende tools met verschillende permissies. Gebruik die scheiding. De agent die facturen leest en betaalt, mag alleen bestaande begunstigden betalen. Een begunstigde toevoegen of wijzigen blijft werk voor een mens, met een andere identiteit, het liefst na een telefoontje met iemand die je al kent bij de leverancier.
Week één: alleen lezen. Geef de agent toegang tot saldi en rapportages en verder niets. Laat hem de dagelijkse samenvatting van saldi, mislukte betalingen en terugbetalingen schrijven, en vergelijk die met wat jij had geschreven.
Daarna: eigen sleutel, smalle permissies. Maak een als agent gemarkeerde sleutel met alleen de tools die hij nodig heeft, voeg een toegangsbeleid toe en laat de standaard goedkeuringsregels aan.
Dan: versoepel op bedrag en frequentie. Laat kleine betalingen aan bestaande begunstigden door, vraag goedkeuring boven een bedrag dat je niet zou missen, en boven een aantal per dag.
Altijd: begunstigden blijven bij een mens. Geef het toevoegen van begunstigden nooit aan de agent die facturen leest. Nieuwe begunstigden lopen via een persoon en een tweede kanaal.
Het ontwerp van Stripe is een bruikbaar sjabloon, ook als je Treasury nooit gebruikt. Als een agentsleutel een regel activeert, geeft de API een approval_required-fout terug en dient het verzoek automatisch in. De agent kan een onderbouwing toevoegen. Verzoeken verlopen na 14 dagen. Uitkomsten komen binnen als webhook-events, en elke regelwijziging en elke beslissing wordt vastgelegd in de beveiligingsgeschiedenis van het account.
Dat is de vorm om in je eigen product over te nemen: een aparte identiteit voor de agent, één permissie per tool, voorwaarden in plaats van één aan-uitschakelaar, een asynchrone goedkeuring zodat de agent niet blijft hangen, een reden bij elk verzoek en een logboek van wie wat heeft goedgekeurd. Kan je agent het geld van een klant uitgeven en bestaan je controles uit een systeemprompt, dan vertrouw je op de enige laag waarin een aanvaller kan schrijven.
Let ook op het omgekeerde probleem. Als elke actie goedkeuring nodig heeft, klikt de goedkeurder op den duur op "goedkeuren" zonder te lezen. Stel de regels zo in dat een mens weinig verzoeken ziet en elk verzoek aandacht verdient.
Eerdere stukken die hierbij aansluiten
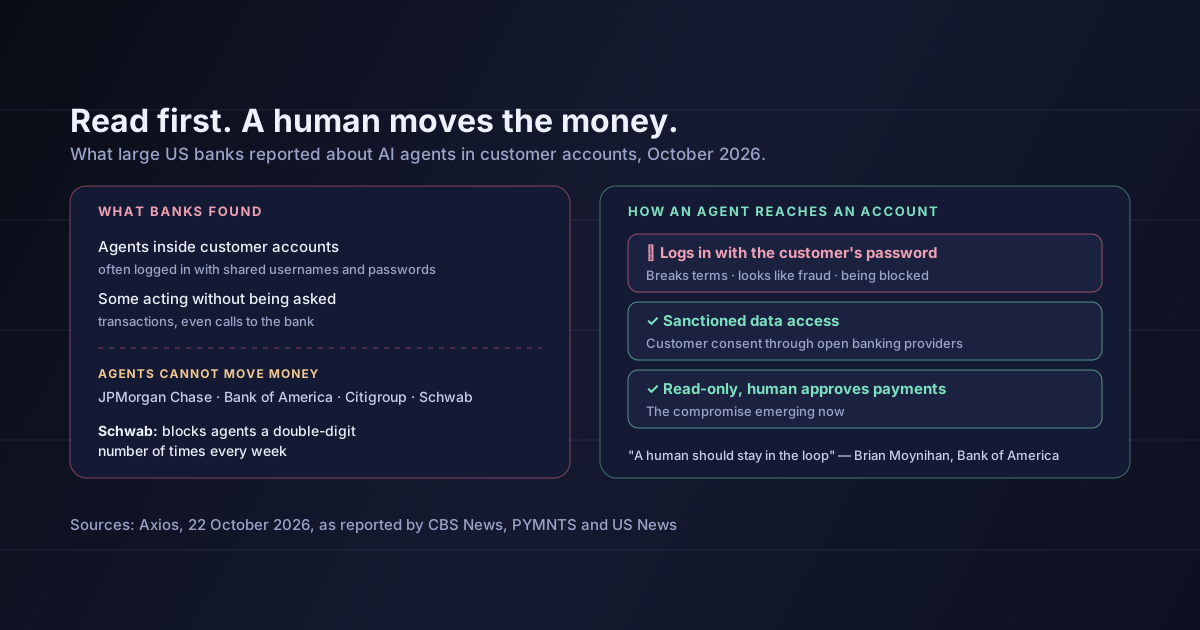
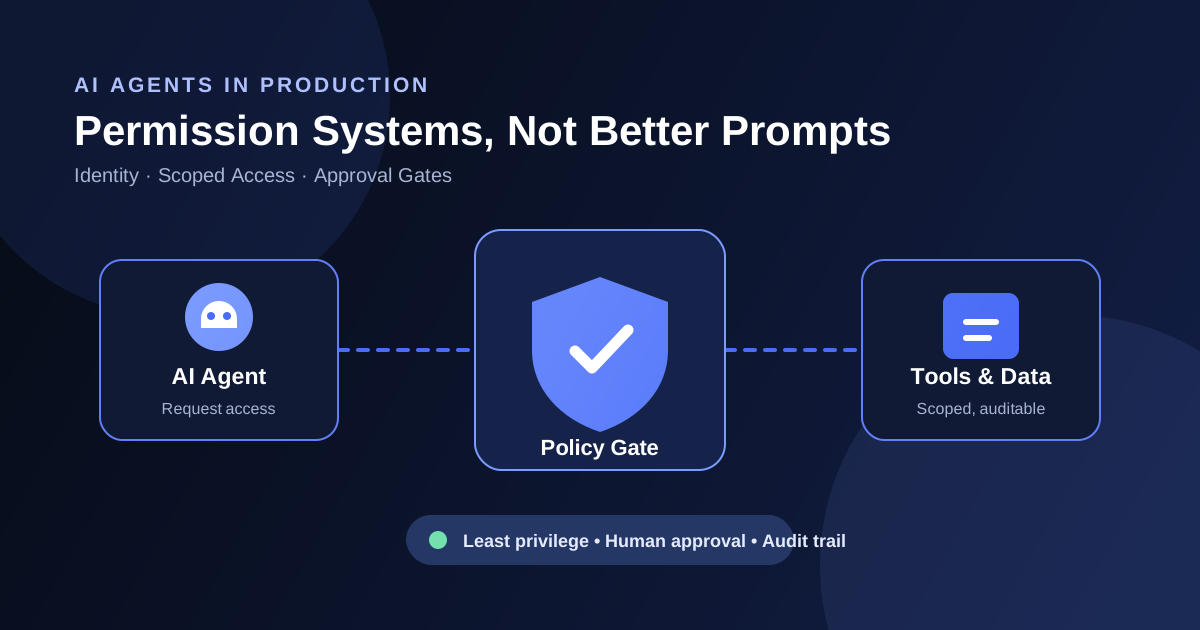
Vorige week schreven we over banken die AI-agents blokkeren die inloggen met de wachtwoorden van klanten; het ontwerp van Stripe is de toegestane versie van diezelfde toegang, met een aparte identiteit en afgebakende permissies. Onze gids over permissiesystemen voor AI-agents legt uit waarom controles buiten het model horen. En agents standaard geen netwerktoegang geven is hetzelfde principe, toegepast op het netwerk.
Dat agents je financiën zonder toezicht kunnen doen. De standaard bij Stripe is dat een mens elke echte geldbeweging goedkeurt. Die standaard is de eigen verklaring van het product over waar de technologie staat.
Dat bestedingslimieten op een bepaalde datum komen. Stripe zei op 21 oktober "in de komende weken". Hoe ze eruitzien, is niet gepubliceerd.
Dat goedkeuringsregels een agent op zichzelf veilig maken. Ze beperken wat een fout of een aanval kan kosten. Ze voorkomen niet dat een agent wordt misleid, en een goedkeurder die het verzoek niet leest, voegt weinig toe.
Dat dit alleen voor klanten van Stripe geldt. Dezelfde vragen gelden voor elke agent met toegang tot een bank, een kaart of een betaal-API: welke identiteit hij gebruikt, welke acties een tweede partij nodig hebben, en wie de lijst beheert van mensen die hij mag betalen.
Stripe heeft het betalen van een factuur door een agent gewoon gemaakt, en bracht de functie uit met standaard menselijke goedkeuring bij elke echte geldbeweging. Bestedingslimieten zijn beloofd, niet geleverd, maar met goedkeuringsregels op bedrag, actor en frequentie bouw je er nu al een.
Voor founders is het vooral configuratiewerk: geef de agent een eigen sleutel, begin met alleen lezen, versoepel op bedrag en frequentie, en laat nooit de agent die facturen leest bepalen wie er betaald wordt. Bouw je agents die geld verplaatsen voor je eigen klanten, neem dan de vorm over, niet de functie.
Maak deze week een lijst van elk systeem waarin een agent of automatisering geld kan verplaatsen, en schrijf op welke identiteit hij gebruikt en wie zijn betalingen goedkeurt. Elke regel waar het antwoord "mijn login" en "niemand" is, pak je als eerste aan.
Bronnen: Stripe, Introducing Stripe Treasury for agents, 21 oktober 2026 — de mogelijkheden, de controles voor toegang, lezen of handelen en goedkeuring, bestedingslimieten en het aanmaken van kaarten als geplande functies, de vermelding van Fifth Third Bank, het cijfer over solo founders bij Stripe Atlas en het voorbeeld van Kubrio. Documentatie van Stripe, Treasury for agents — de MCP-server, authenticatie met OAuth en met een agent-API-sleutel, de vijf Treasury-tools in publieke preview en hun permissies, en de standaardgoedkeuring van echte geldbewegingen. API-sleutels — als agent gemarkeerde sleutels, standaard goedkeuringsregels en toegangsbeleid. Goedkeuringsregels — voorwaarden, blokkeren en goedkeuring vragen, de standaardregels voor agentsleutels, de approval_required-fout, onderbouwingen, het verlopen na 14 dagen, webhook-events, de beveiligingsgeschiedenis en accounts met één teamlid. De analyse in secties 3 tot en met 6 is van mij.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.