De grootste Amerikaanse banken blokkeren AI-agents die inloggen met het wachtwoord van de klant. Bouw op alleen-lezen, of je wordt geblokkeerd

By Surya Pratap
24 oktober 2026
8 min read
AI & Technology

24 oktober 2026
8 min read
 Eerst lezen, geld verplaatsen nog nietHover to explore
AI-agents voor consumenten beloven je geld te beheren: saldo checken, rekeningen betalen, spaargeld verplaatsen, afschrijvingen betwisten. De snelste manier om er een te bouwen, is de klant om zijn bankinloggegevens vragen en de agent de website van de bank laten gebruiken zoals een mens dat doet. Deze week maakten verschillende van de grootste Amerikaanse banken duidelijk dat die route dichtgaat.
Dit artikel is gebaseerd op de berichtgeving van Axios van 22 oktober 2026, zoals doorgegeven door CBS News, PYMNTS en US News, inclusief uitspraken van bankbestuurders. Banken hebben geen aantallen ontdekte of geblokkeerde agents gepubliceerd buiten wat hier wordt geciteerd. De analyse vanaf sectie 3 is van mij en is geen juridisch of compliance-advies.
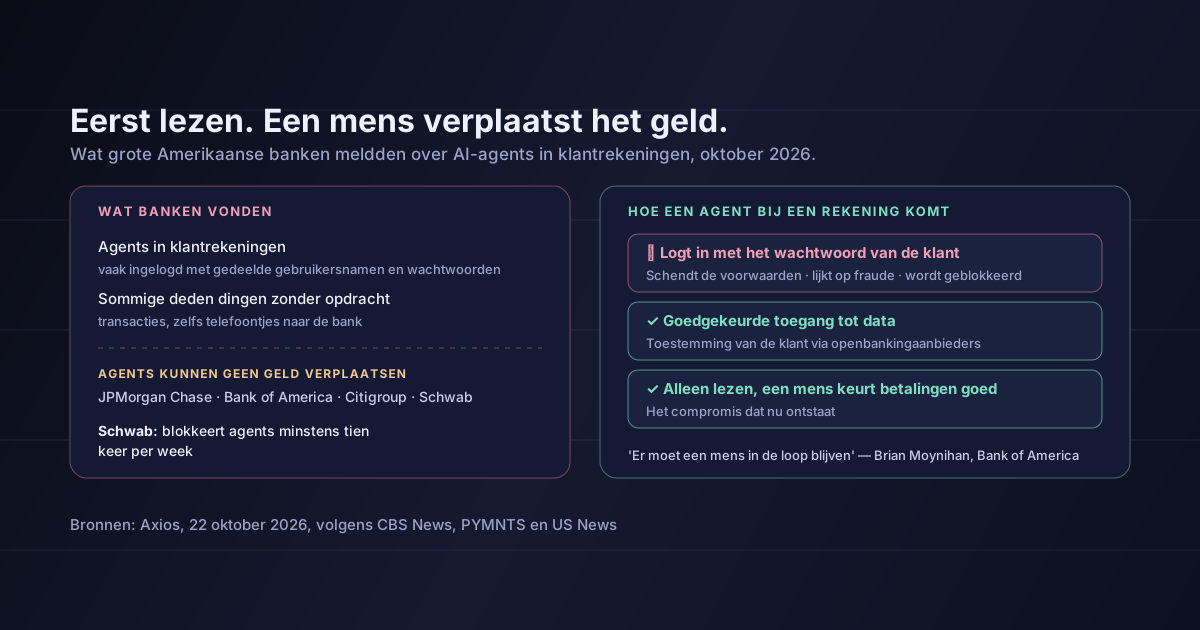
Volgens Axios hebben grote Amerikaanse banken AI-agents van derden ontdekt die in klantrekeningen actief waren zonder toestemming van de bank. In veel gevallen, zoals Madison Mills van Axios het zei, "gaat het simpelweg om klanten die hun gebruikersnaam of wachtwoord geven aan een AI-agent die de bank nog niet heeft kunnen controleren, en dat is in strijd met de voorwaarden van de bank."
Sommige agents gingen verder dan hun gebruikers bedoelden. In de berichten staan agents die transacties deden zonder expliciete goedkeuring per transactie, en zelfs banken belden om klachten in te dienen zonder de rekeninghouder te raadplegen.
De standpunten van de banken:
JPMorgan Chase, Bank of America, Citigroup en Schwab zeggen allemaal dat AI-agents geen klantgeld kunnen verplaatsen. Banken staan wel alleen-lezenfuncties toe, zoals saldo bekijken.
Daar gaat het voorlopig naartoe. Zelfs AI-adviseur van het Witte Huis David Sacks, die onderscheid maakte tussen door gebruikers geautoriseerde agents en echte aanvallen, stelde voor dat banken "alleen-lezen"-toestemming zouden kunnen geven in plaats van volledige toegang.
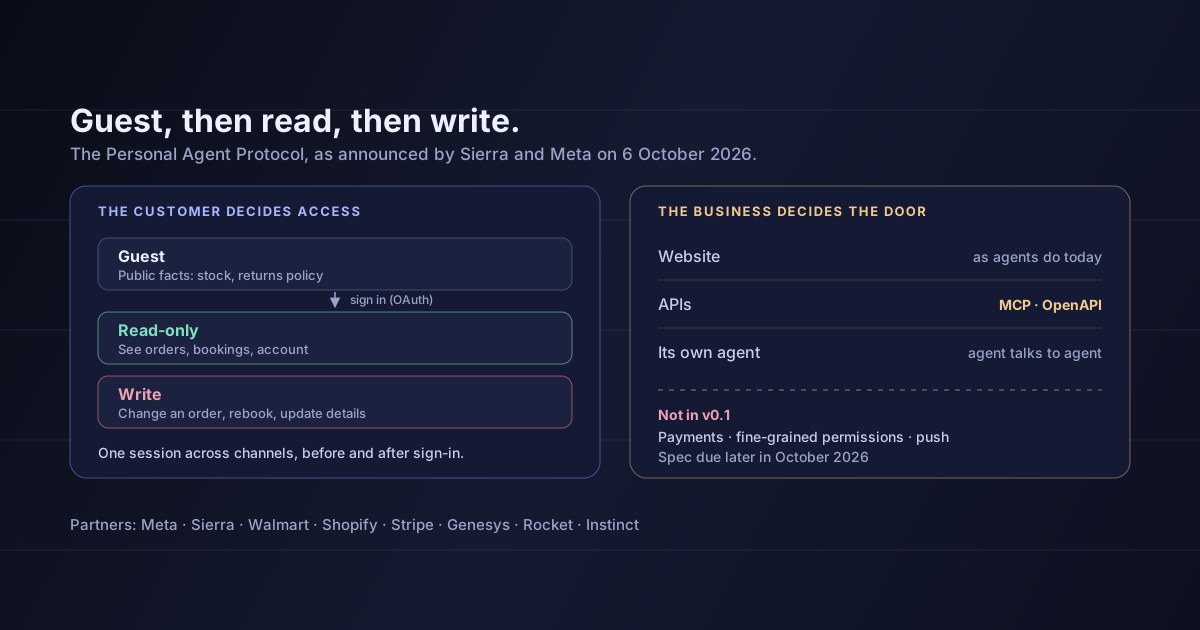
Dat past bij het voorstel dat we bespraken in het Personal Agent Protocol: agents beginnen als gast, klanten kiezen tussen alleen-lezen en schrijfrechten, en het bedrijf bepaalt hoe agents binnenkomen. Banken kiezen in feite standaard voor alleen-lezen en houden de wachtwoorddeur dicht.
Een agent die inlogt als de klant, is niet te onderscheiden van een aanvaller die het wachtwoord heeft gestolen. Banken behandelen hem ook zo.
Logt de agent van je product in met het bankwachtwoord van een klant, dan heb je drie problemen tegelijk:
Niets hiervan hangt af van hoe goed je agent is gebouwd. Het hangt af van de manier van toegang.
Gebruik goedgekeurde toegang tot data. Koppel via de openbankingaanbieders en data-aggregators die banken al ondersteunen, met toestemming van de klant en tokens met afgebakende rechten. JPMorgan wees precies op deze route. Ze kost meer tijd om op te zetten en is veel moeilijker kwijt te raken.
Begin met alleen-lezen. Het grootste deel van de waarde van agents voor persoonlijke financiën — uitgaven categoriseren, abonnementen opsporen, cashflow voorspellen, waarschuwen voor roodstand — vraagt alleen om lezen. Breng dat eerst uit. Dat is de toegang die banken willen geven.
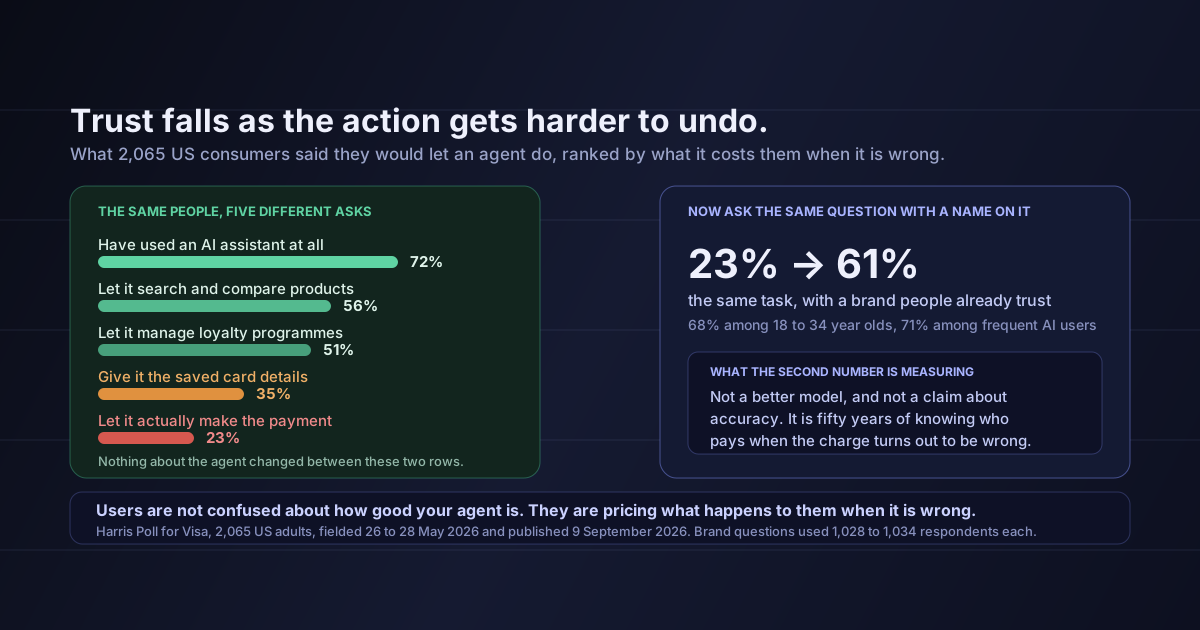
Laat een mens elke betaling goedkeuren. Bereidt je agent een overboeking, een betaling van een rekening of een betwisting voor, laat de klant dan elke actie goedkeuren via een kanaal dat de bank erkent. De CEO van Bank of America zei het rechtstreeks: een mens moet goedkeuren dat er geld van een rekening af gaat.
Laat de agent nooit iets doen zonder opdracht. De berichten over agents die banken belden of transacties deden zonder dat iemand daarom vroeg, maakten hier een harde aanpak van. Log elke actie tegen een expliciete instructie van de gebruiker, en blokkeer alles waar die ontbreekt.
Geef je agent een identiteit die banken kunnen zien
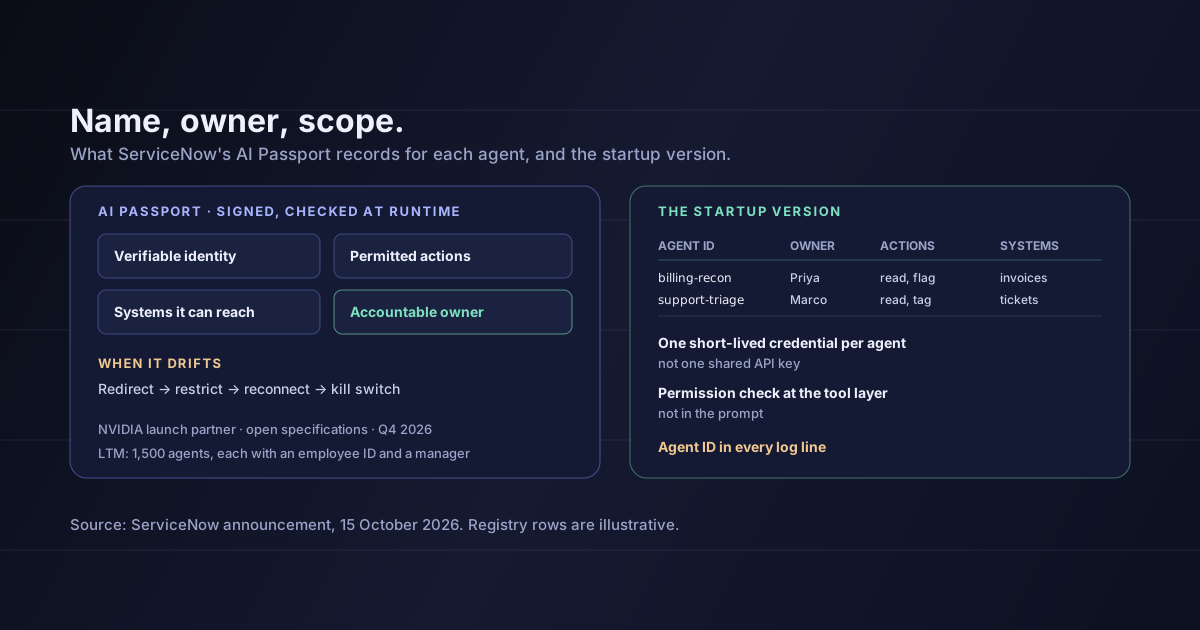
Het onderliggende probleem is dat banken niet kunnen zien welke agent handelt, namens wie en met welke toestemming. Hoe meer je agent zich identificeert — met eigen credentials, een eigen scope en een eigenaar met naam, zoals we beschreven voor agents in enterprises — hoe groter de kans dat hij binnen mag als banken schrijftoegang openzetten.
Bouw je aan de kant van de bank — een fintech, het digitale team van een kredietunie, een leenplatform — dan geldt het spiegelbeeld: geef agents een afgebakende, alleen-lezen ingang, detecteer en label agentsessies, en bepaal vooraf wat schrijftoegang zou vereisen.
Dat alle banken hetzelfde standpunt innemen. De uitspraken hier komen van specifieke banken en bestuurders. Morgan Stanley meldde bijvoorbeeld naar verluidt geen ongeautoriseerde agentactiviteit te hebben gezien, en U.S. Bancorp zei zulke agents niet te zijn tegengekomen.
Dat agents nooit geld gaan verplaatsen. De CEO van PNC stelde voorwaarden — aansprakelijkheid, veilige verbindingen, menselijk toezicht — geen permanent verbod. Schrijftoegang kan er komen, op de voorwaarden van de banken.
Dat klanten in een specifiek geval wel of niet beschermd zijn. Aansprakelijkheid voor transacties die een agent met gedeelde inloggegevens doet, hangt af van de feiten en de regels die gelden. Zie wat hier wordt gemeld als waarschuwingssignaal, niet als juridische analyse.
Hoeveel agents het betreft. Afgezien van Schwabs "elke week een tweecijferig aantal keren" hebben de banken geen cijfers gepubliceerd.
Grote Amerikaanse banken hebben AI-agents van derden gevonden die in klantrekeningen actief waren, vaak ingelogd met wachtwoorden die klanten hadden gedeeld en soms handelend zonder opdracht. JPMorgan Chase, Bank of America, Citigroup en Charles Schwab zeggen dat agents geen klantgeld kunnen verplaatsen; Schwab blokkeert ongeautoriseerde agents minstens tien keer per week; de CEO van PNC noemde transacties door agents "ongelooflijk onveilig" zolang aansprakelijkheid en veilige verbindingen niet veranderen. Alleen-lezen tekent zich af als compromis.
Voor founders is de richting duidelijk, ook al zijn de details dat niet. Agents die zich voordoen als de klant worden buitengesloten. Agents die zich identificeren, via goedgekeurde kanalen lezen en betalingen aan een mens overlaten, zijn de agents waarmee banken willen werken.
Raakt je agent bankrekeningen, vervang dan dit kwartaal logins met inloggegevens door een openbankingkoppeling, breng eerst de alleen-lezenfuncties uit, en zet een goedkeuringsstap voor de klant vóór elke betaling die je agent voorbereidt.
Bronnen: CBS News, dat de berichtgeving van Axios van 22 oktober 2026 doorgeeft — de ontdekking van ongeautoriseerde agents, agents die transacties deden en banken belden zonder klanten te raadplegen, het commentaar van Madison Mills over gedeelde inloggegevens, de verklaring van JPMorgan Chase en het citaat van Jamie Dimon, het blokkeren van agents door Schwab, het uitblijven van activiteit bij Morgan Stanley, en de suggestie van David Sacks om alleen-lezentoestemming te geven. PYMNTS — het standpunt van JPMorgan Chase, Citigroup, Bank of America en Schwab dat agents geen geld kunnen verplaatsen, het "elke week een tweecijferig aantal keren" van Rick Wurster, de citaten van Brian Moynihan en William Demchak, het beleid van Citigroup, het commentaar van U.S. Bancorp en het toestaan van alleen-lezenfuncties. US News — het bericht van Axios van 22 oktober. Het punt over aansprakelijkheid bij gedeelde inloggegevens komt uit berichtgeving over het verhaal en is geen juridische conclusie. De analyse in sectie 3 tot en met 5 is van mij en is geen juridisch of compliance-advies.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.