StripeがAIエージェントによる請求書の支払いを可能に。支出上限はまだ提供前。承認ルールで今日から上限をつくる

By Surya Pratap
2026年10月29日
7 min read
AI & Technology

2026年10月29日
7 min read
 統制の一覧を見るHover to explore
創業間もない会社の多くでは、支払いを担当するのは一人だけで、たいていは創業者本人です。2026年10月21日、Stripeはその仕事の一部をAIエージェントに任せられる仕組みを打ち出しました。注目すべきは、エージェントが請求書を支払えるようになったこと自体ではありません。その機能と一緒にどの統制が提供され、どれが提供されなかったのか。そして、今ある統制で何をつくれるのかです。
本記事は、Stripeによる2026年10月21日のTreasury for agentsの発表と、Treasury for agents、エージェント用APIキー、承認ルールに関するドキュメント(2026年10月29日時点)に基づいています。Treasuryのツールはパブリックプレビュー段階で、詳細は変わる可能性があります。第3節以降の解釈は筆者によるものです。
Stripe Treasury for agentsを使うと、ChatGPTやClaudeを含むエージェントが残高の確認、請求書の支払い、口座間の資金移動、通貨の両替を行えます。エージェントはStripeのMCPサーバー経由で接続し、Treasury関連では5つのツールがパブリックプレビューで提供されています。残高サマリー、通貨の両替、受取人への送金、受取人の登録、Stripe残高間の振替です。ツールごとに個別の権限が必要です。
Stripeが挙げる統制は次のとおりです。エージェントがアクセスできる口座とデータを選べること、読み取りだけか実行も許すかを選べること、そしてどの資金移動に人の承認を求めるかを決められること。ドキュメントによると、標準設定では実際の資金移動を伴うあらゆる操作をあなたが確認し、承認します。
発表されたものの、まだ提供されていない機能が2つあります。Stripeが「今後数週間のうちに」提供するとした支出上限と、エージェントによるカードの発行です。なお、Stripeは銀行ではなく、当座預金口座はFifth Third Bankが提供しています。
想定している利用者ははっきりしています。Stripeによると、2026年第2四半期にStripe Atlas経由で設立されたC corporationの63%は、創業者が一人でした。ローンチ時の顧客の一社であるKubrioは、自社を「一人の創業者とAIエージェントで回している」と説明しています。
多くの創業者がまず探すのは支出上限ですが、それはまだありません。一方で、今ある統制は見た目以上に柔軟です。
承認ルールは、重要な操作をいったん止め、指定したレビュー担当者が承認または却下するリクエストを作成します。承認された操作は自動的に実行され、却下された操作は何も変更しません。ルールには条件を付けられます。金額のしきい値、実行者(たとえばエージェント用としてタグ付けされたキーによる操作のみ)、そして頻度(一定期間内のリクエストが一定数を超えた場合)です。承認を求める代わりに、操作をそのままブロックすることもできます。
これらを組み合わせれば、名前が違うだけで実質的な支出上限になります。少額の請求書はエージェントに任せ、一定額を超えたら承認を必須にし、1日の支払い件数が一定数を超えたらやはり承認を求め、絶対にさせたくない操作はブロックする。Stripeはエージェント用キーに対して、返金、サブスクリプションの解約、外部への送金、外部への振替、入金(銀行口座への払い出し)、通貨の両替をカバーする標準ルールを用意しています。つまり「すべて承認制」から出発し、意図的に緩めていく形になります。
支出上限とは、金額の条件を付けた承認ルールにすぎません。提供を待つ必要はありません。
StripeのMCPサーバーは2種類のIDに対応しています。OAuthは、クライアントがあなたのユーザーアカウントに代わって操作する方式です。エージェント用APIキーは、作成時に自律型エージェント用としてタグ付けする制限付きキーで、独自の永続的なアクセスを必要とするアプリケーション向けです。Stripeは自律型エージェントには後者を推奨しています。
この違いが特に効いてくるのは、一人で会社を運営している創業者です。二者承認では、承認者は申請者と別の人物でなければならず、ユーザーは自分のリクエストを承認できません。Stripeのドキュメントによると、メンバーが一人だけのアカウントでは、実行者を「エージェント用キー」に設定した場合に限り二者承認ルールを保存できます。エージェント用キーは、あなたとは独立した実行者として扱われるからです。エージェントがあなた自身のログインで動いている場合、それはあなたとして操作することになり、申請者と承認者を兼ねることはできません。専用のキーがあれば、エージェントが提案し、あなたが承認するという形で、記録上も別々の当事者になります。
エージェント用キーも、キーであることに変わりはありません。権限は必要なツールだけに絞り、アクセスポリシーを設定してエージェントが動くサーバーからしか使えないようにし、ソースコードには含めないでください。Stripeのドキュメント自体も、コマンドラインで渡すのではなく環境変数に保存するよう勧めています。
エージェントがいくらまで送金できるかに目が向きがちですが、より危険なのは誰に送れるかです。請求書詐欺は昔から、本物らしい請求書の振込先を書き換える手口で行われてきました。請求書を読み、しかも受取人を登録できるエージェントは、まさにその攻撃が狙う標的です。「振込先口座が変更になりました」と書かれた細工済みのPDFが一通あれば、それは送金付きのプロンプトインジェクションになります。
Stripeは両者を分けています。送金と受取人の登録は別々のツールで、必要な権限も異なります。この分離を活かしてください。請求書を読んで支払うエージェントには、登録済みの受取人への支払いだけを許可します。受取人の追加や変更は別のIDを使う人間の仕事とし、できれば取引先の既知の担当者に電話で確認してから行います。
最初の1週間:読み取り専用。 エージェントには残高とレポートへのアクセスだけを与えます。残高、失敗した支払い、返金をまとめた日次サマリーを書かせ、自分が書いた場合と比べてみてください。
次に:専用キーと最小限の権限。 必要なツールだけを持つエージェント用キーを作成し、アクセスポリシーを追加し、標準の承認ルールは有効のままにします。
その後:金額と頻度で緩める。 登録済みの受取人への少額の支払いは通し、失っても困らない金額を超えるもの、1日の件数が一定数を超えるものは承認制にします。
常に:受取人は人が管理する。 請求書を読むエージェントに受取人の登録権限は決して与えません。新しい支払先は人が、別の連絡手段で確認してから登録します。
Treasuryを使わないとしても、Stripeの設計はよい手本になります。エージェント用キーがルールに該当する操作を行うと、APIはapproval_requiredエラーを返し、承認リクエストを自動的に提出します。エージェントは理由を添付できます。リクエストは14日で期限切れになります。結果はWebhookイベントとして届き、ルールの変更と承認・却下の判断はすべてアカウントのセキュリティ履歴に記録されます。
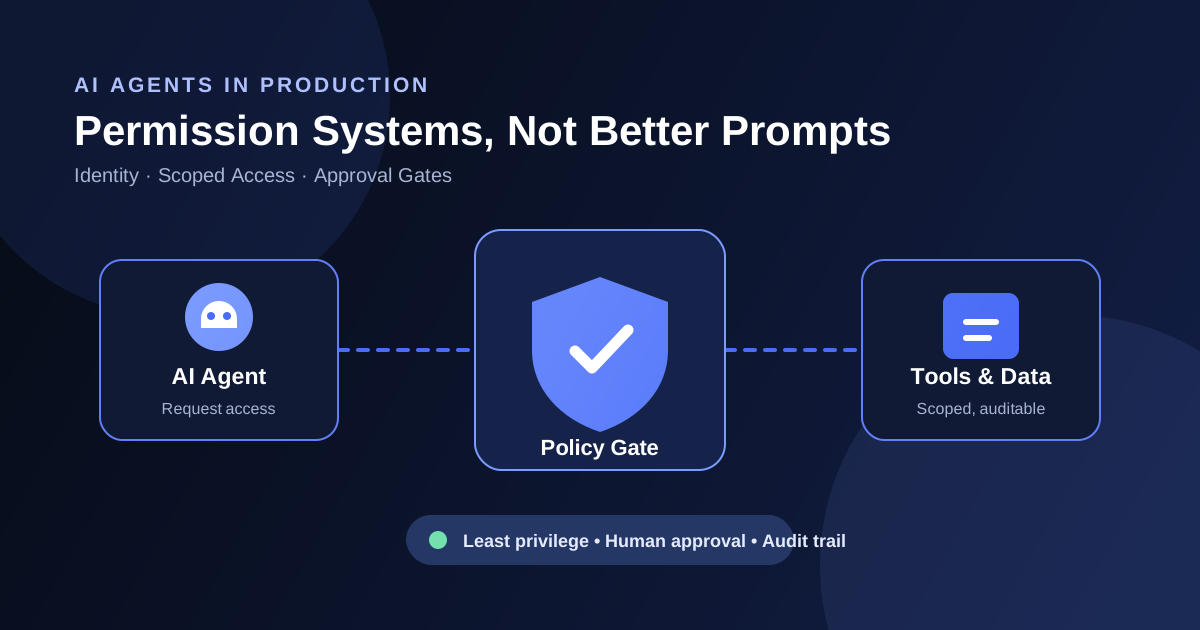
自社プロダクトで再現すべきなのはこの形です。エージェント専用の独立したID、ツールごとの権限、オン・オフだけではない条件、エージェントが止まらないための非同期の承認、各リクエストに付く理由、そして誰が何を承認したかの記録。顧客のお金を使えるエージェントの統制がシステムプロンプトだけなら、攻撃者が書き込める唯一の層に頼っていることになります。
逆の失敗にも注意が必要です。すべての操作に承認を求めると、承認者はいずれ内容を読まずに「承認」を押すようになります。ルールに段階を設け、人が目にするリクエストを少なくし、一件一件が注意に値するものになるようにしてください。
関連する過去の記事
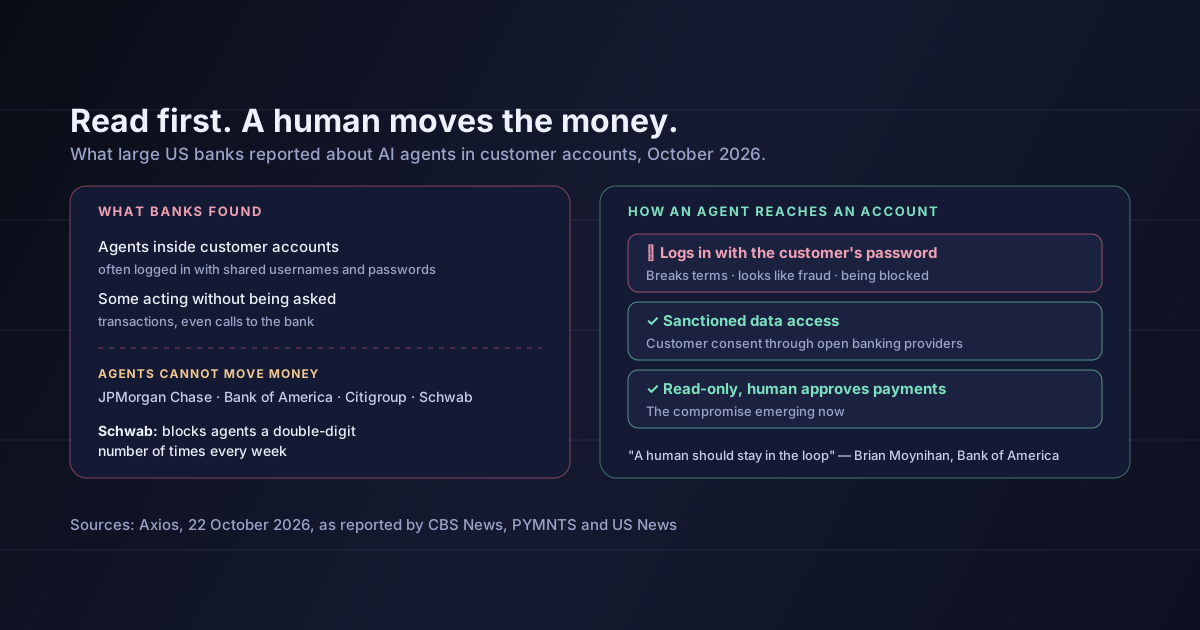
先週は、顧客のパスワードでログインするAIエージェントを銀行がブロックしている件を取り上げました。Stripeの設計は、同じアクセスを独立したIDと範囲を絞った権限で正式に認めたものです。AIエージェントの権限システムに関するガイドでは、統制をモデルの外に置くべき理由を説明しています。また、エージェントのネットワークアクセスを既定で拒否するのは、同じ原則をネットワークに適用したものです。
エージェントに財務を任せきりにしてよい、ということ。 Stripeの標準設定では、実際の資金移動ごとに人が承認します。この標準設定こそ、技術の現在地についての製品自身の表明です。
支出上限が特定の日に提供される、ということ。 Stripeは10月21日に「今後数週間のうちに」と述べました。具体的な仕様は公開されていません。
承認ルールだけでエージェントが安全になる、ということ。 承認ルールは、ミスや攻撃による損失の上限を抑えるものです。エージェントがだまされること自体は防げませんし、リクエストを読まない承認者がいても意味はほとんどありません。
Stripeの顧客だけの話だ、ということ。 銀行口座、カード、決済APIにアクセスできるあらゆるエージェントに同じ問いが当てはまります。どのIDを使うのか、どの操作に第二の当事者が必要か、そして支払先のリストを誰が管理するのか。
Stripeは、エージェントが請求書を支払うことを当たり前のものにし、しかも標準設定で実際の資金移動ごとに人の承認を求める形で提供しました。支出上限は約束されただけでまだ提供されていませんが、金額・実行者・頻度の条件を付けた承認ルールで、今すぐ同等のものをつくれます。
創業者がやるべきことの大半は設定作業です。エージェントに専用のキーを持たせ、読み取り専用から始め、金額と頻度で段階的に緩め、請求書を読むエージェントに支払先を決めさせない。自社の顧客のためにお金を動かすエージェントをつくるなら、機能ではなく、この形を取り入れてください。
今週、エージェントや自動化がお金を動かせるシステムをすべて洗い出し、それぞれがどのIDを使い、誰が支払いを承認しているかを書き出してください。答えが「自分のログイン」と「誰もいない」になっている行から、真っ先に直しましょう。
出典:Stripe「Introducing Stripe Treasury for agents」(2026年10月21日)。機能、アクセス・読み取りか実行か・承認に関する統制、予定機能としての支出上限とカード発行、Fifth Third Bankに関する記載、Stripe Atlasにおける一人創業者の比率、Kubrioの事例。Stripeドキュメント「Treasury for agents」。MCPサーバー、OAuthとエージェント用APIキーによる認証、パブリックプレビュー中の5つのTreasuryツールとその権限、実際の資金移動に対する標準の承認。「APIキー」。エージェント用タグ付きキー、標準の承認ルール、アクセスポリシー。「承認ルール」。条件、ブロックと承認必須の制御、エージェント用キーの標準ルール、approval_requiredエラー、理由の添付、14日での期限切れ、Webhookイベント、セキュリティ履歴、メンバーが一人のアカウント。第3節から第6節の解釈は筆者によるものです。
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.