米大手銀行が、顧客のパスワードでログインするAIエージェントをブロック。読み取り専用で作らなければ、締め出されます

By Surya Pratap
2026年10月24日
8 min read
AI & Technology

2026年10月24日
8 min read
 まず読み取り、送金はまだHover to explore
消費者向けのAIエージェントは、お金の管理を代わりに引き受けると約束します。残高の確認、請求の支払い、貯金の移動、請求への異議申し立て。こうしたエージェントを最も手早く作る方法は、顧客に銀行のログイン情報を教えてもらい、エージェントに人間と同じように銀行のWebサイトを操作させることです。今週、米国の大手銀行のいくつかが、その道は閉じつつあることをはっきりさせました。
本記事は、CBS News、PYMNTS、US Newsが伝えた2026年10月22日のAxiosの報道に基づいており、銀行経営者の発言も含みます。銀行は、ここで引用したもの以外に、検知・ブロックしたエージェントの数を公表していません。第3節以降は筆者の見解であり、法的助言やコンプライアンス上の助言ではありません。
Axiosによれば、米国の大手銀行は、銀行の許可なく顧客の口座内で動いている他社のAIエージェントを検知しました。AxiosのMadison Mills氏が言うように、多くの場合は「顧客が、銀行がまだ審査できていないAIエージェントにユーザー名やパスワードを渡しているだけで、それは銀行の利用規約に反している」のです。
ユーザーの意図を超えて動くエージェントもありました。報道によれば、1件ごとの明示的な承認なしに取引を行ったり、口座の名義人に相談せずに銀行へ電話して苦情を申し立てたりするエージェントもあったといいます。
各銀行の立場は次のとおりです。
JPMorgan Chase、Bank of America、Citigroup、Schwabはいずれも、AIエージェントは顧客の資金を動かせないとしています。一方、残高の確認のような読み取り専用の機能は認めています。
当面は、この方向に進みそうです。ホワイトハウスのAI顧問であるDavid Sacks氏も、ユーザーが許可したエージェントと本物の攻撃を区別したうえで、銀行は全面的なアクセスではなく「読み取り専用」の権限を与えればよいのではないかと述べています。
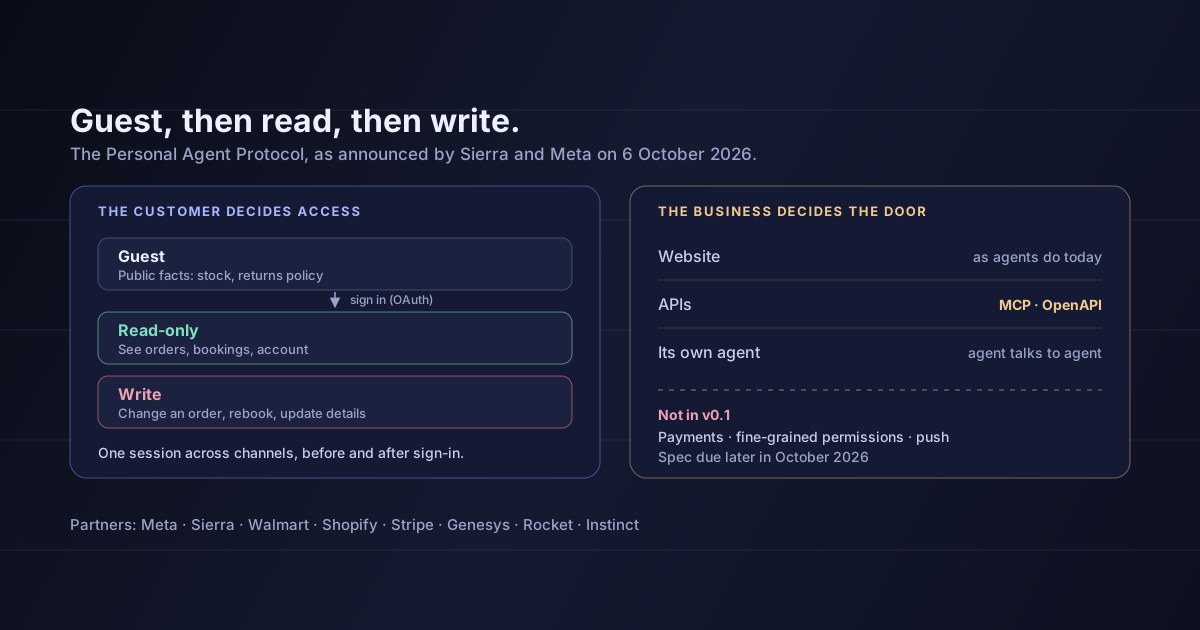
これは、Personal Agent Protocolの記事で取り上げた提案と一致します。エージェントはゲストとして始まり、顧客が読み取りのみか書き込みかを選び、エージェントの入口は企業が決めるという考え方です。銀行は事実上、読み取り専用をデフォルトとし、パスワードという入口は拒んでいます。
顧客になりすましてログインするエージェントは、パスワードを盗んだ攻撃者と見分けがつきません。銀行は、実際にそのように扱っています。
プロダクトのエージェントが、顧客の銀行のパスワードでログインしているなら、3つの問題を同時に抱えています。
これはどれも、エージェントの出来の良し悪しには関係ありません。問題は、アクセスの方法です。
認められたデータアクセスを使う。 銀行がすでに支持しているオープンバンキング事業者やデータアグリゲーターを通じ、顧客の同意と範囲を絞ったトークンで接続しましょう。JPMorganが示したのも、まさにこの方法です。立ち上げには時間がかかりますが、失うことははるかに少なくなります。
読み取り専用から始める。 支出の分類、サブスクリプションの発見、資金繰りの予測、残高不足の警告など、個人向け資産管理エージェントの価値の大半は、読み取りだけで実現できます。まずそこから出しましょう。それが、銀行が与えてもよいと考えているアクセスです。
支払いはすべて人が承認する。 エージェントが送金、請求の支払い、異議申し立てを準備するなら、銀行が認める経路で、1件ごとに顧客の承認を得るようにしましょう。Bank of AmericaのCEOが言うように、口座からお金が出ていくときは人間が承認すべきです。
頼まれていない行動は一切させない。 頼まれてもいないのに銀行に電話したり取引したりしたエージェントの報告が、今回の締め付けにつながりました。すべての行動を、ユーザーの明示的な指示とひも付けて記録し、指示のないものはすべてブロックしましょう。
銀行から見えるIDをエージェントに持たせる
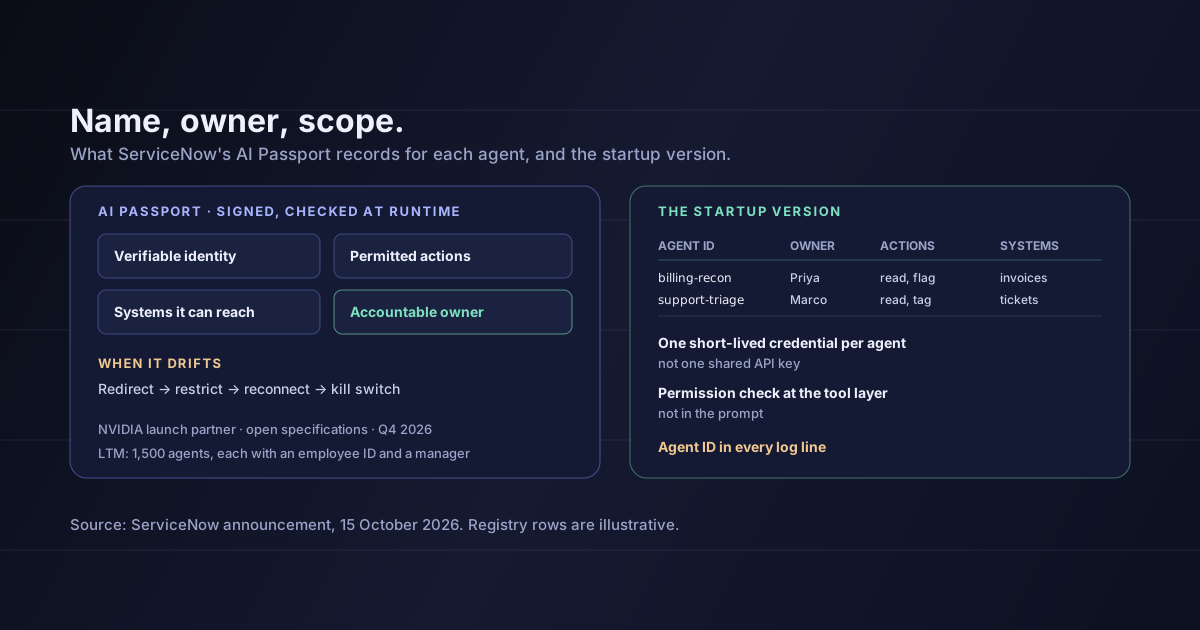
根本的な問題は、どのエージェントが、誰の代わりに、どんな権限で動いているのかを、銀行が判別できないことです。企業内のエージェントについて説明したように、専用の認証情報、専用の権限範囲、名前の挙がった責任者を持たせ、エージェントが自分の身元を明らかにすればするほど、銀行が書き込みのアクセスを開放したときに受け入れてもらえる可能性が高まります。
フィンテック企業、信用組合のデジタルチーム、融資プラットフォームなど、銀行側で開発しているなら、その裏返しが当てはまります。エージェントには範囲を絞った読み取り専用の入口を用意し、エージェントのセッションを検知してラベルを付け、書き込みのアクセスに何を求めるかを事前に決めておきましょう。
すべての銀行が同じ立場をとっているとは言えません。 ここで引用した発言は、特定の銀行と経営者によるものです。たとえばMorgan Stanleyは無許可のエージェントの活動を検知していないと述べたと報じられており、U.S. Bancorpもそうしたエージェントには遭遇していないとしています。
エージェントが今後も決してお金を動かせないとも言えません。 PNCのCEOが示したのは、責任、安全な接続、人による監督という条件であって、恒久的な禁止ではありません。書き込みのアクセスは、銀行が決める条件のもとで実現する可能性があります。
個別のケースで顧客が保護されるかどうかも言えません。 共有された認証情報を使ってエージェントが行った取引の責任は、事実関係と適用されるルールによって変わります。ここで報じられていることは、法的な分析ではなく、警告のサインとして受け止めてください。
どれだけのエージェントが関わっているかもわかりません。 Schwabの「毎週2桁の回数」を除けば、銀行は数字を公表していません。
米国の大手銀行は、顧客の口座内で動く他社のAIエージェントを見つけました。多くは顧客が共有したパスワードでログインしており、頼まれていない行動をとるものもありました。JPMorgan Chase、Bank of America、Citigroup、Charles Schwabは、エージェントは顧客の資金を動かせないとしています。Schwabは無許可のエージェントを毎週10回以上ブロックしており、PNCのCEOは、責任の所在と安全な接続が変わらない限り、エージェントによる取引は「信じられないほど危険」だとしています。妥協点として浮かび上がっているのが、読み取り専用です。
細部はまだはっきりしなくても、方向性は明らかです。顧客になりすまして動くエージェントは締め出されつつあります。銀行が一緒に取り組もうとしているのは、自らの身元を明らかにし、認められた経路で読み取り、支払いは人間に委ねるエージェントです。
エージェントが銀行口座に触れるなら、この四半期中に、認証情報によるログインをオープンバンキングの接続に置き換え、読み取り専用の機能から提供し、エージェントが準備するすべての支払いの前に顧客の承認ステップを入れてください。
出典:CBS News(2026年10月22日のAxiosの報道を伝えたもの)— 無許可のエージェントの検知、顧客に相談せずに取引や銀行への電話を行ったエージェント、共有された認証情報に関するMadison Mills氏のコメント、JPMorgan Chaseの声明とJamie Dimon氏の発言、Schwabによるエージェントのブロック、Morgan Stanleyで活動が検知されていないこと、読み取り専用の権限を求めるDavid Sacks氏の提案。PYMNTS— エージェントは資金を動かせないとするJPMorgan Chase、Citigroup、Bank of America、Schwabの立場、Rick Wurster氏の「毎週2桁の回数」という発言、Brian Moynihan氏とWilliam Demchak氏の発言、Citigroupの方針、U.S. Bancorpのコメント、読み取り専用の機能が認められていること。US News— 10月22日のAxiosの報道。認証情報を共有した場合の責任に関する点は、この件の報道によるもので、法的な結論ではありません。第3節から第5節は筆者の見解であり、法的助言やコンプライアンス上の助言ではありません。
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.