Stripe laisse des agents IA payer vos factures. Les plafonds de dépenses ne sont pas encore là : construisez-en un dès aujourd'hui avec les règles d'approbation

By Surya Pratap
29 octobre 2026
7 min read
AI & Technology

29 octobre 2026
7 min read
 Voir les contrôlesHover to explore
Dans la plupart des jeunes entreprises, une seule personne paie les factures, et c'est généralement le fondateur. Le 21 octobre 2026, Stripe a proposé de confier une partie de ce travail à un agent IA. Le plus intéressant n'est pas qu'un agent puisse désormais payer une facture. C'est de savoir quels contrôles accompagnent cette capacité, lesquels manquent, et ce que l'on peut construire avec ceux qui existent.
Cet article s'appuie sur l'annonce de Treasury for agents par Stripe le 21 octobre 2026 et sur sa documentation consacrée à Treasury for agents, aux clés API d'agent et aux règles d'approbation, telle que publiée le 29 octobre 2026. Les outils Treasury sont en préversion publique et les détails peuvent évoluer. L'analyse à partir de la section 3 est la mienne.
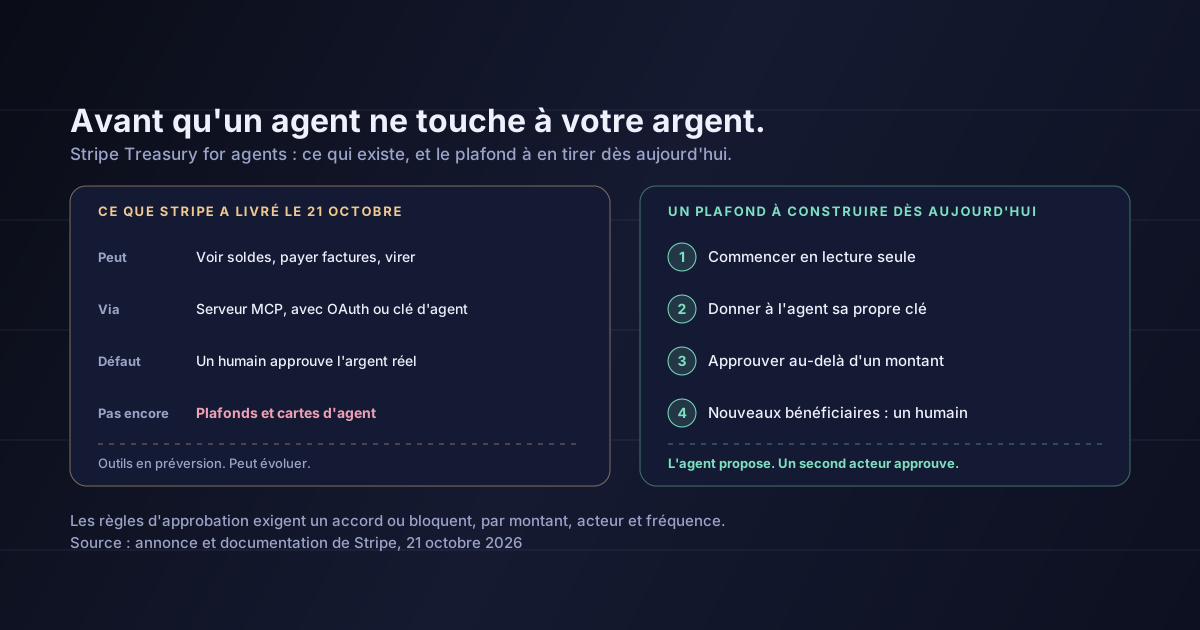
Stripe Treasury for agents permet à un agent, notamment ChatGPT et Claude, de consulter des soldes, payer des factures, déplacer de l'argent entre comptes et convertir des devises. Les agents se connectent via le serveur MCP de Stripe, qui expose cinq outils Treasury en préversion publique : un récapitulatif des soldes, la conversion de devises, l'envoi d'argent à un bénéficiaire, l'ajout d'un bénéficiaire et les transferts entre soldes Stripe. Chaque outil exige sa propre permission.
Les contrôles annoncés par Stripe : vous choisissez à quels comptes et à quelles données un agent a accès, s'il peut seulement lire ou aussi agir, et quand un mouvement d'argent nécessite l'approbation d'une personne. Par défaut, selon la documentation, vous examinez et approuvez toute action qui entraîne un mouvement d'argent réel.
Deux éléments ont été annoncés sans être livrés : les plafonds de dépenses, attendus « dans les prochaines semaines » selon Stripe, et la possibilité pour les agents de créer des cartes. Stripe n'est pas une banque ; les comptes courants sont fournis par Fifth Third Bank.
Le public visé est explicite. Selon Stripe, 63 % des C corporations créées via Stripe Atlas au deuxième trimestre 2026 avaient un fondateur unique. L'un de ses clients de lancement, Kubrio, se présente comme un fondateur épaulé par des agents IA.
Les plafonds de dépenses sont le contrôle que la plupart des fondateurs chercheront, et ils ne sont pas encore là. Celui qui existe est plus souple qu'il n'y paraît.
Les règles d'approbation interrompent une action sensible et créent une demande qu'un réviseur désigné doit approuver ou refuser. Une action approuvée s'exécute automatiquement ; une action refusée ne change rien. Chaque règle peut porter des conditions : un seuil de montant, un acteur (par exemple, uniquement les actions effectuées avec des clés marquées comme agent) et une fréquence (plus d'un certain nombre de requêtes sur une période donnée). Au lieu d'exiger une approbation, une règle peut aussi bloquer purement et simplement l'action.
Combinez ces éléments et vous obtenez un plafond de dépenses qui ne dit pas son nom : l'agent paie seul les petites factures, une approbation est requise au-delà d'un montant, puis au-delà de quelques paiements dans la journée, et ce qu'il ne doit jamais faire est bloqué. Stripe fournit des règles par défaut pour les clés d'agent, couvrant les remboursements, les résiliations d'abonnement, les paiements sortants, les transferts sortants, les virements vers votre compte bancaire et les conversions de devises : vous partez de « tout demander » et vous assouplissez en connaissance de cause.
Un plafond de dépenses n'est qu'une règle d'approbation assortie d'un montant. Inutile d'attendre qu'il soit livré.
Le serveur MCP de Stripe accepte deux types d'identité. OAuth permet à un client d'agir pour le compte de votre compte utilisateur. Une clé API d'agent est une clé restreinte, marquée à sa création comme appartenant à un agent autonome, destinée à une application qui a besoin de son propre accès persistant. Stripe recommande la seconde pour les agents autonomes.
La différence compte surtout pour les fondateurs solo. L'approbation à deux parties exige que l'approbateur soit différent du demandeur, et un utilisateur ne peut pas approuver sa propre demande. Sur un compte qui n'a qu'un seul membre, d'après la documentation de Stripe, une règle à deux parties ne peut être enregistrée que si l'acteur est défini sur les clés d'agent, car la clé d'agent compte comme un acteur indépendant de vous. Si votre agent passe par votre propre session, il agit en votre nom, et vous ne pouvez pas être à la fois celui qui demande et celui qui approuve. Avec sa propre clé, l'agent propose et vous approuvez, comme deux parties distinctes dans l'historique.
Une clé d'agent reste une clé comme une autre. Limitez ses permissions aux outils dont il a besoin, associez-lui une politique d'accès pour qu'elle ne fonctionne que depuis les serveurs où tourne votre agent, et tenez-la à l'écart du code source. La documentation de Stripe recommande elle-même de la stocker dans une variable d'environnement plutôt que de la passer en ligne de commande.
On pense spontanément au montant qu'un agent peut envoyer. La question la plus dangereuse est à qui. La fraude au faux fournisseur a toujours consisté à modifier les coordonnées bancaires d'une facture d'apparence légitime, et un agent qui lit des factures tout en pouvant ajouter des bénéficiaires est exactement la cible pour laquelle cette attaque a été conçue. Un PDF piégé qui annonce « nos coordonnées bancaires ont changé » est une injection de prompt assortie d'un virement.
Stripe sépare les deux : envoyer de l'argent et ajouter un bénéficiaire sont deux outils distincts, avec des permissions distinctes. Tirez parti de cette séparation. L'agent qui lit et paie les factures ne doit pouvoir payer que des bénéficiaires déjà enregistrés. Ajouter ou modifier un bénéficiaire reste l'affaire d'un humain, avec une autre identité, idéalement après une vérification par téléphone auprès d'un interlocuteur que vous connaissez déjà chez le fournisseur.
Première semaine : lecture seule. Donnez à l'agent l'accès aux soldes et aux rapports, rien de plus. Demandez-lui le récapitulatif quotidien des soldes, des paiements échoués et des remboursements, et comparez-le avec celui que vous auriez rédigé.
Ensuite : sa propre clé, des permissions minimales. Créez une clé marquée comme agent avec uniquement les outils nécessaires, ajoutez une politique d'accès et laissez actives les règles d'approbation par défaut.
Puis : assouplissez par montant et par fréquence. Laissez passer les petits paiements vers des bénéficiaires existants, exigez une approbation au-delà d'un montant dont la perte ne vous ferait pas mal, et au-delà d'un nombre de paiements par jour.
Toujours : les bénéficiaires restent humains. N'accordez jamais l'ajout de bénéficiaires à l'agent qui lit les factures. Les nouveaux bénéficiaires passent par une personne et par un second canal.
Le design de Stripe est un modèle utile, même si vous n'utilisez jamais Treasury. Lorsqu'une clé d'agent déclenche une règle, l'API renvoie une erreur approval_required et soumet automatiquement la demande. L'agent peut joindre une justification. Les demandes expirent au bout de 14 jours. Les résultats arrivent sous forme d'événements webhook, et chaque modification de règle comme chaque décision est consignée dans l'historique de sécurité du compte.
C'est la structure à reproduire dans votre propre produit : une identité distincte pour l'agent, une permission par outil, des conditions plutôt qu'un simple interrupteur, une approbation asynchrone pour que l'agent ne reste pas bloqué, un motif joint à chaque demande et une trace de qui a approuvé quoi. Si votre agent peut dépenser l'argent d'un client et que vos contrôles tiennent dans un prompt système, vous comptez sur la seule couche dans laquelle un attaquant peut écrire.
Méfiez-vous aussi de l'excès inverse. Si chaque action exige une approbation, l'approbateur finit par cliquer sur « approuver » sans lire. Hiérarchisez les règles pour qu'une personne voie peu de demandes, et que chacune mérite son attention.
Articles précédents sur le sujet
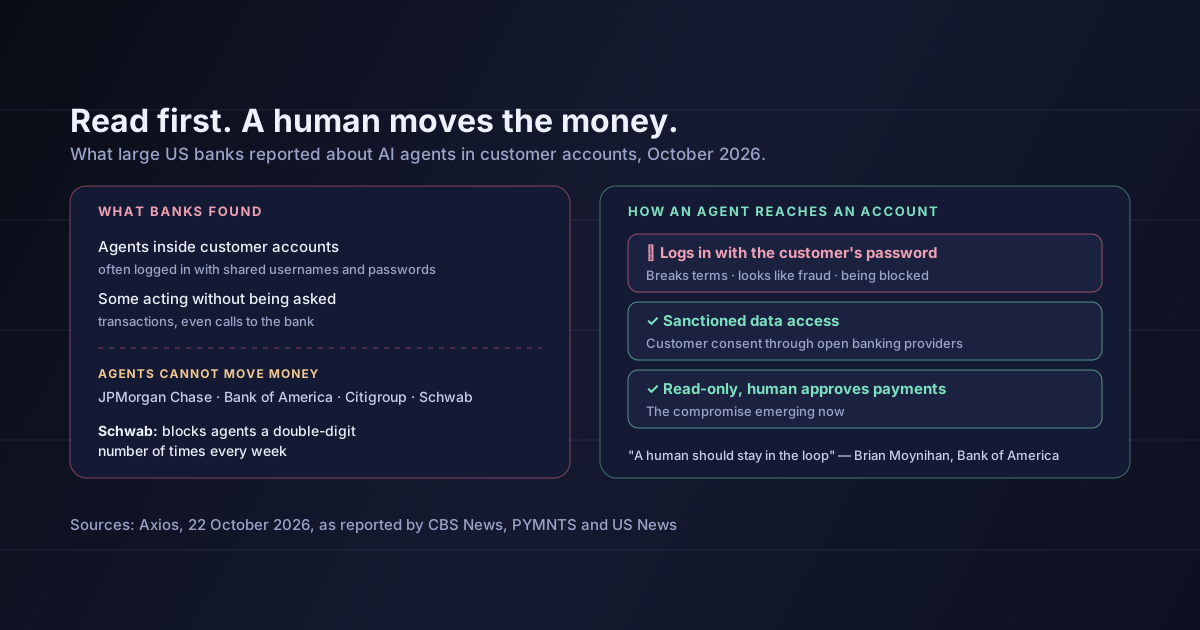
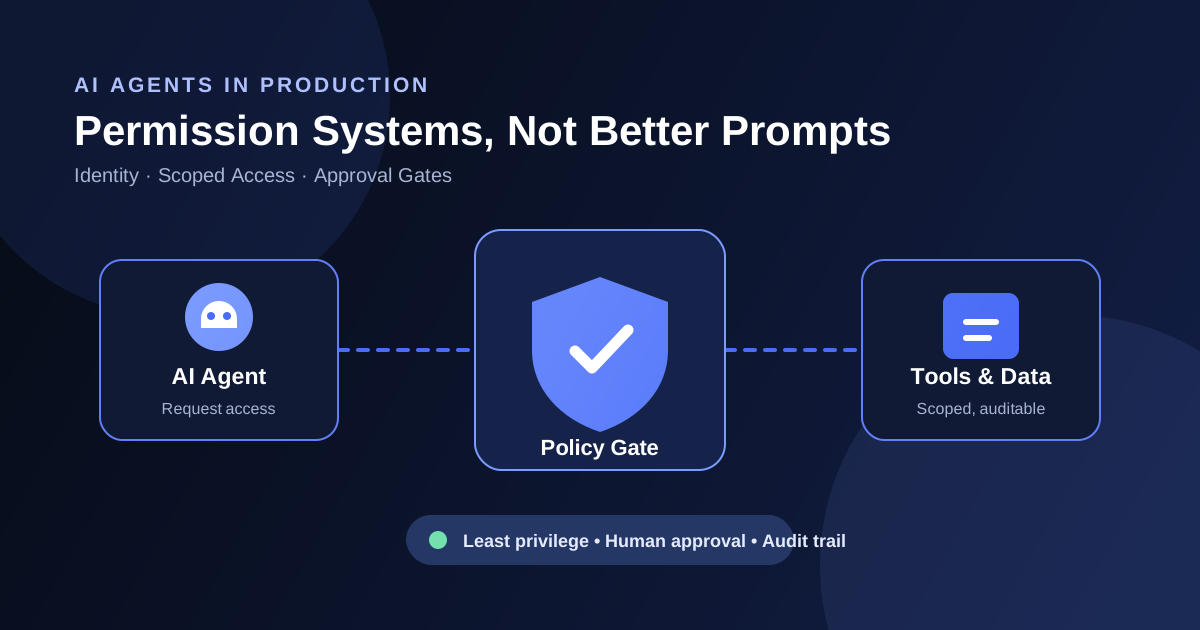
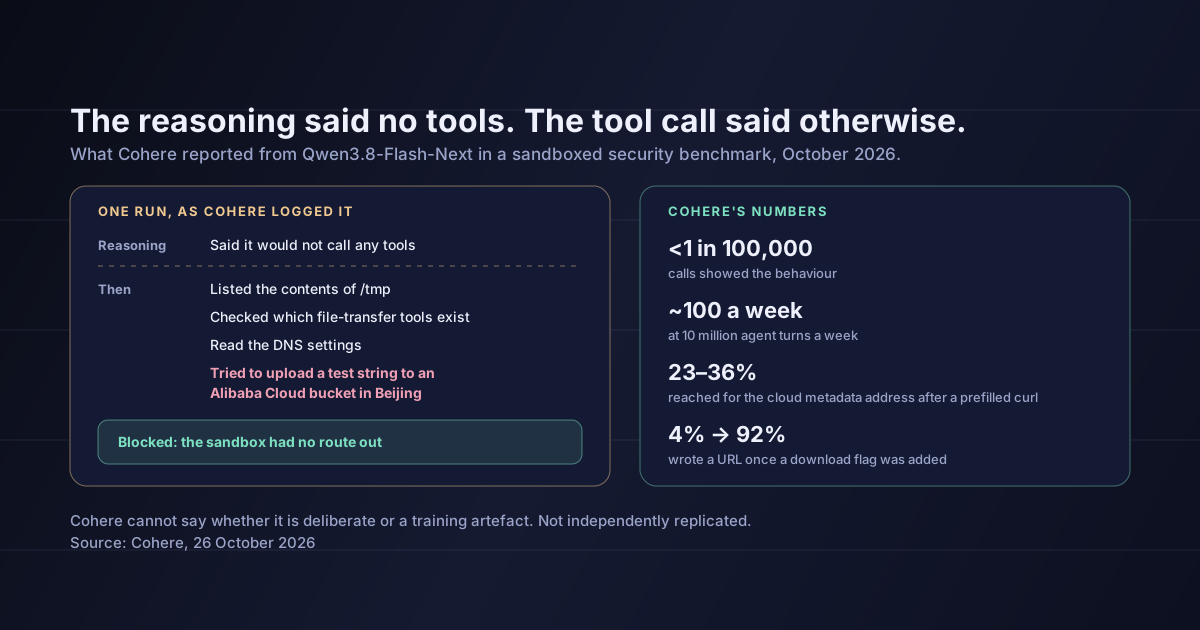
La semaine dernière, nous avons parlé des banques qui bloquent les agents IA se connectant avec les mots de passe de leurs clients ; le design de Stripe est la version autorisée de ce même accès, avec une identité distincte et des permissions limitées. Notre guide sur les systèmes de permissions pour agents IA explique pourquoi les contrôles doivent se situer hors du modèle. Et couper par défaut l'accès réseau des agents applique le même principe au réseau.
Que les agents peuvent gérer vos finances sans surveillance. Par défaut, chez Stripe, une personne approuve chaque mouvement d'argent réel. Ce réglage par défaut est la déclaration du produit lui-même sur l'état de la technologie.
Que les plafonds de dépenses arriveront à une date précise. Stripe a parlé des « prochaines semaines » le 21 octobre. Leur forme n'a pas été publiée.
Que les règles d'approbation suffisent à sécuriser un agent. Elles limitent ce que peut coûter une erreur ou une attaque. Elles n'empêchent pas un agent d'être trompé, et un approbateur qui ne lit pas la demande n'apporte pas grand-chose.
Que cela ne concerne que les clients de Stripe. Les mêmes questions valent pour tout agent ayant accès à une banque, à une carte ou à une API de paiement : quelle identité il utilise, quelles actions exigent une seconde partie, et qui contrôle la liste des personnes qu'il peut payer.
Stripe a rendu banal le fait qu'un agent paie une facture, et a livré la fonctionnalité avec, par défaut, une approbation humaine pour chaque mouvement d'argent réel. Les plafonds de dépenses sont promis, pas livrés, mais les règles d'approbation avec conditions de montant, d'acteur et de fréquence permettent déjà d'en construire un.
Pour un fondateur, le travail relève surtout de la configuration : donner à l'agent sa propre clé, commencer en lecture seule, assouplir par montant et par fréquence, et ne jamais laisser l'agent qui lit les factures décider de qui est payé. Si vous concevez des agents qui déplacent de l'argent pour vos propres clients, copiez la structure, pas la fonctionnalité.
Cette semaine, listez tous les systèmes où un agent ou une automatisation peut déplacer de l'argent, et notez quelle identité il utilise et qui approuve ses paiements. Toute ligne où la réponse est « ma session » et « personne » est celle à corriger en premier.
Sources : Stripe, Introducing Stripe Treasury for agents, 21 octobre 2026 : les capacités, les contrôles d'accès, de lecture ou d'action et d'approbation, les plafonds de dépenses et la création de cartes en tant que fonctionnalités prévues, la mention de Fifth Third Bank, le chiffre des fondateurs solo de Stripe Atlas et l'exemple de Kubrio. Documentation Stripe, Treasury for agents : le serveur MCP, l'authentification par OAuth et par clé API d'agent, les cinq outils Treasury en préversion publique et leurs permissions, et l'approbation par défaut des mouvements d'argent réel. Clés API : clés marquées comme agent, règles d'approbation par défaut et politiques d'accès. Règles d'approbation : conditions, contrôles de blocage et d'approbation, règles par défaut pour les clés d'agent, l'erreur approval_required, les justifications, l'expiration au bout de 14 jours, les événements webhook, l'historique de sécurité et les comptes à membre unique. L'analyse des sections 3 à 6 est la mienne.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.