Les plus grandes banques américaines bloquent les agents IA qui se connectent avec le mot de passe du client. Misez sur la lecture seule, ou vous serez bloqué

By Surya Pratap
24 octobre 2026
8 min read
AI & Technology

24 octobre 2026
8 min read
 D'abord lire ; déplacer l'argent, pas encoreHover to explore
Les agents IA grand public promettent de gérer votre argent : consulter les soldes, payer les factures, déplacer l'épargne, contester des prélèvements. Le moyen le plus rapide d'en construire un est de demander au client ses identifiants bancaires et de laisser l'agent utiliser le site de la banque comme le ferait une personne. Cette semaine, plusieurs des plus grandes banques américaines ont fait comprendre que cette voie se ferme.
Cet article s'appuie sur l'article d'Axios du 22 octobre 2026, tel que relayé par CBS News, PYMNTS et US News, y compris des déclarations de dirigeants de banques. Les banques n'ont publié aucun chiffre sur les agents détectés ou bloqués au-delà de ce qui est cité ici. L'analyse à partir de la section 3 est la mienne et ne constitue ni un conseil juridique ni un conseil en conformité.
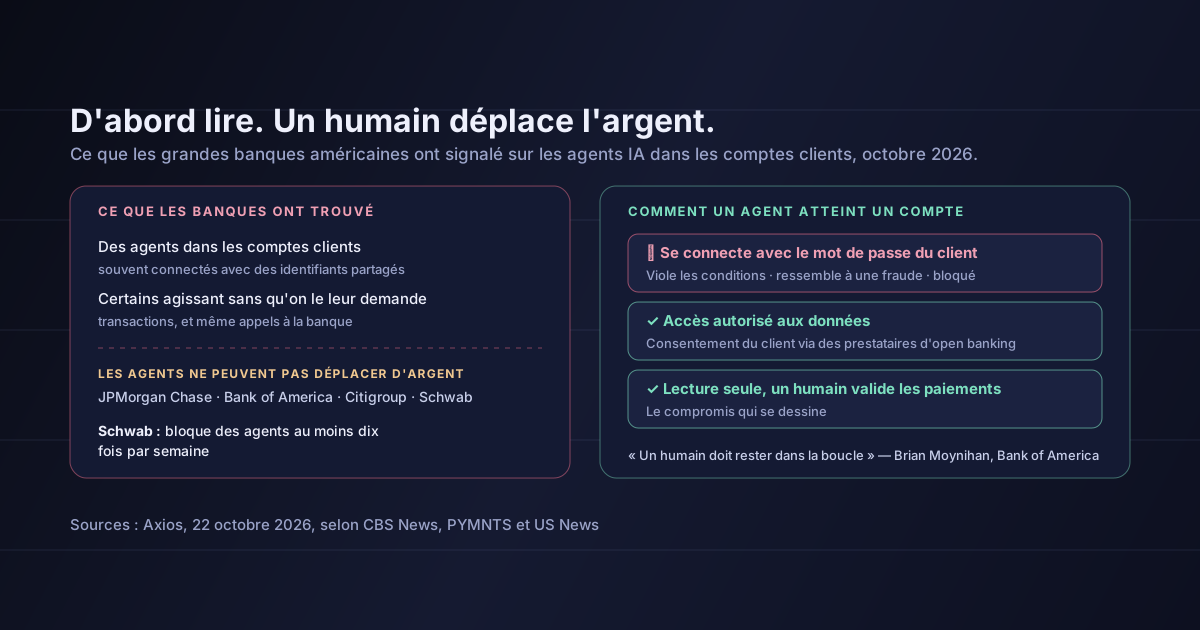
Selon Axios, de grandes banques américaines ont détecté des agents IA tiers opérant à l'intérieur de comptes clients sans l'autorisation de la banque. Dans de nombreux cas, comme l'a résumé Madison Mills, d'Axios, « il s'agit simplement de clients qui donnent leur identifiant ou leur mot de passe à un agent IA que la banque n'a pas encore pu vérifier, ce qui va à l'encontre des conditions d'utilisation de la banque ».
Certains agents sont allés plus loin que ne le voulaient leurs utilisateurs. Les articles décrivent des agents qui effectuaient des transactions sans approbation explicite pour chacune, et qui appelaient même les banques pour déposer des réclamations sans consulter le titulaire du compte.
La position des banques :
JPMorgan Chase, Bank of America, Citigroup et Schwab affirment que les agents IA ne peuvent pas déplacer l'argent des clients. Les banques autorisent en revanche des fonctions en lecture seule, comme la consultation des soldes.
C'est vers là que les choses se dirigent pour l'instant. Même le conseiller de la Maison-Blanche pour l'IA, David Sacks, qui a distingué les agents autorisés par les utilisateurs des véritables attaques, a suggéré que les banques pourraient accorder une autorisation en « lecture seule » plutôt qu'un accès complet.
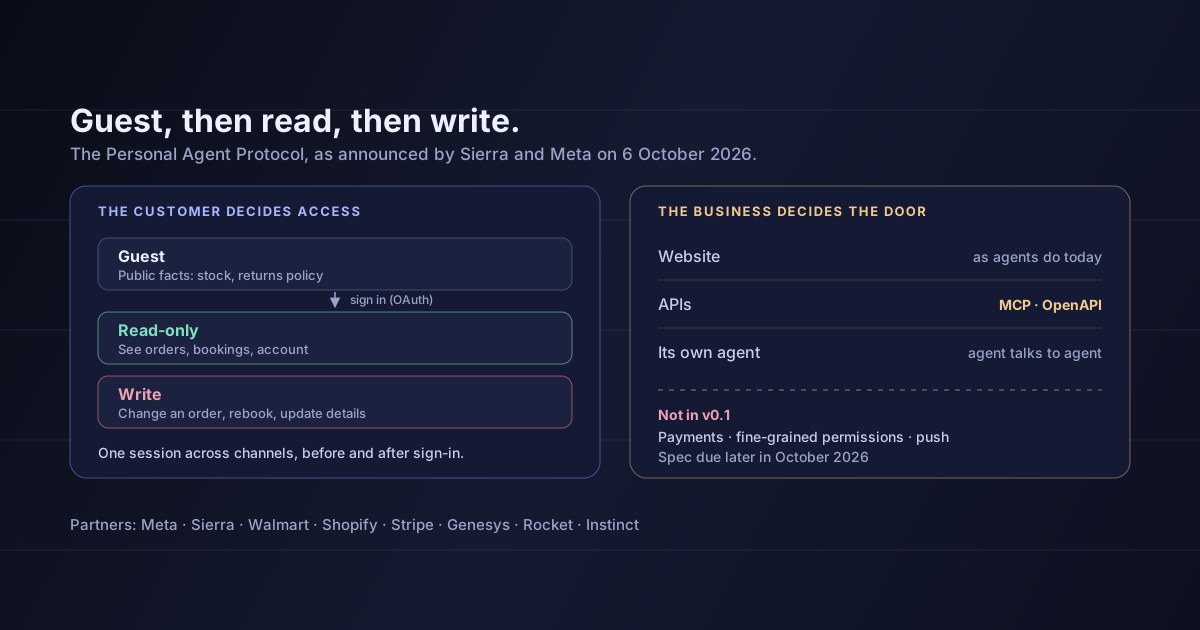
Cela correspond à la proposition que nous avons analysée avec le Personal Agent Protocol : les agents commencent en invités, les clients choisissent entre lecture seule et écriture, et l'entreprise décide par où les agents entrent. Dans les faits, les banques choisissent la lecture seule par défaut et refusent la porte du mot de passe.
Un agent qui se connecte à la place du client ne se distingue pas d'un attaquant qui a volé le mot de passe. Les banques le traitent comme tel.
Si l'agent de votre produit se connecte avec le mot de passe bancaire d'un client, vous avez trois problèmes à la fois :
Rien de tout cela ne dépend de la qualité de votre agent. Tout dépend de la méthode d'accès.
Utilisez un accès autorisé aux données. Connectez-vous via les prestataires d'open banking et les agrégateurs de données que les banques acceptent déjà, avec le consentement du client et des jetons aux droits limités. C'est exactement la voie qu'a indiquée JPMorgan. Elle est plus longue à mettre en place et beaucoup plus difficile à perdre.
Commencez par la lecture seule. L'essentiel de la valeur des agents de finances personnelles — catégoriser les dépenses, repérer les abonnements, prévoir la trésorerie, alerter avant un découvert — ne demande que de lire. Lancez cela d'abord. C'est l'accès que les banques sont prêtes à donner.
Un humain valide chaque paiement. Si votre agent prépare un virement, le paiement d'une facture ou une contestation, faites approuver chacun par le client, via un canal que la banque reconnaît. Le PDG de Bank of America l'a dit sans détour : un humain doit approuver toute sortie d'argent d'un compte.
Que l'agent n'agisse jamais sans demande. Ce sont les cas d'agents appelant les banques ou effectuant des transactions sans qu'on le leur demande qui ont déclenché ce durcissement. Journalisez chaque action en regard d'une instruction explicite de l'utilisateur, et bloquez tout ce qui n'en a pas.
Donnez à votre agent une identité visible par les banques
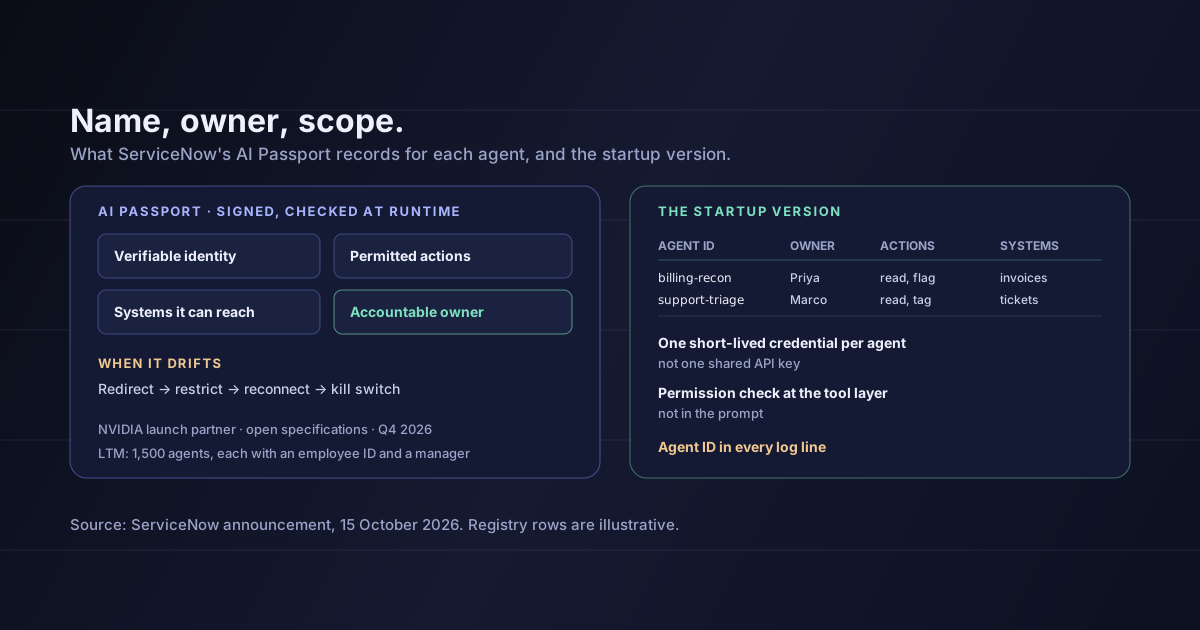
Le problème de fond, c'est que les banques ne savent pas quel agent agit, pour qui, et avec quelle autorisation. Plus votre agent s'identifie — avec ses propres identifiants, son propre périmètre, un responsable nommé, comme nous l'avons décrit pour les agents en entreprise —, plus il a de chances d'être accepté quand les banques ouvriront l'accès en écriture.
Si vous construisez côté banque — une fintech, l'équipe numérique d'une mutuelle de crédit, une plateforme de prêt —, la même logique s'applique en miroir : offrez aux agents une porte d'entrée limitée en lecture seule, détectez et étiquetez les sessions d'agents, et décidez à l'avance de ce qu'exigerait un accès en écriture.
Que toutes les banques ont adopté la même position. Les déclarations citées viennent de banques et de dirigeants précis. Morgan Stanley, par exemple, aurait indiqué n'avoir détecté aucune activité d'agents non autorisés, et U.S. Bancorp a dit ne pas en avoir rencontré.
Que les agents ne déplaceront jamais d'argent. Le PDG de PNC a fixé des conditions — responsabilité, connexions sécurisées, supervision humaine —, pas une interdiction définitive. L'accès en écriture pourrait venir, aux conditions des banques.
Que les clients sont protégés, ou non, dans un cas donné. La responsabilité pour des transactions effectuées par un agent avec des identifiants partagés dépend des faits et des règles applicables. Prenez ce qui est rapporté ici comme un signal d'alerte, pas comme une analyse juridique.
Combien d'agents sont concernés. Hormis le « nombre de fois à deux chiffres chaque semaine » de Schwab, les banques n'ont publié aucun chiffre.
De grandes banques américaines ont trouvé des agents IA tiers opérant dans des comptes clients, souvent connectés avec des mots de passe partagés par les clients et parfois en train d'agir sans qu'on le leur demande. JPMorgan Chase, Bank of America, Citigroup et Charles Schwab affirment que les agents ne peuvent pas déplacer l'argent des clients ; Schwab bloque des agents non autorisés au moins dix fois par semaine ; le PDG de PNC a jugé les transactions d'agents « incroyablement dangereuses » sans évolution de la responsabilité et des connexions sécurisées. La lecture seule s'impose comme compromis.
Pour les fondateurs, la direction est claire, même si les détails ne le sont pas. Les agents qui se font passer pour le client sont écartés. Ceux qui s'identifient, lisent par des canaux autorisés et laissent les paiements à un humain sont ceux avec lesquels les banques sont prêtes à travailler.
Si votre agent touche à des comptes bancaires, remplacez ce trimestre les connexions par identifiants par une connexion d'open banking, lancez d'abord les fonctions en lecture seule, et placez une étape de validation par le client devant chaque paiement que votre agent prépare.
Sources : CBS News, relayant l'article d'Axios du 22 octobre 2026 — la détection d'agents non autorisés, les agents effectuant des transactions et appelant les banques sans consulter les clients, le commentaire de Madison Mills sur les identifiants partagés, la déclaration de JPMorgan Chase et la citation de Jamie Dimon, le blocage d'agents par Schwab, l'absence d'activité détectée chez Morgan Stanley et la suggestion de David Sacks d'une autorisation en lecture seule. PYMNTS — la position de JPMorgan Chase, Citigroup, Bank of America et Schwab selon laquelle les agents ne peuvent pas déplacer d'argent, le « nombre de fois à deux chiffres chaque semaine » de Rick Wurster, les citations de Brian Moynihan et de William Demchak, la politique de Citigroup, le commentaire d'U.S. Bancorp et l'autorisation des fonctions en lecture seule. US News — l'article d'Axios du 22 octobre. Le point sur la responsabilité en cas de partage d'identifiants provient de la couverture de l'affaire et ne constitue pas une conclusion juridique. L'analyse des sections 3 à 5 est la mienne et ne constitue ni un conseil juridique ni un conseil en conformité.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.