ServiceNow donne un passeport à chaque agent IA. La plupart des agents des startups n'ont même pas de nom

By Surya Pratap
18 octobre 2026
8 min read
AI & Technology

18 octobre 2026
8 min read
 Nom, responsable, périmètreHover to explore
Posez trois questions à une startup qui fait tourner des agents IA : combien d'agents avez-vous, qui est responsable de chacun, et à quoi chacun a-t-il le droit de toucher ? La réponse honnête est souvent « plusieurs », « l'équipe technique » et « tout ce que permet la clé d'API ». L'annonce de ServiceNow cette semaine montre que les grands clients sont sur le point de ne plus accepter cette réponse.
Cet article s'appuie sur l'annonce de ServiceNow du 15 octobre 2026, ainsi que sur les articles de Constellation Research et de Forkast. AI Passport n'est pas encore disponible, et les chiffres cités proviennent de ServiceNow et de ses clients. L'analyse à partir de la section 3 est la mienne.
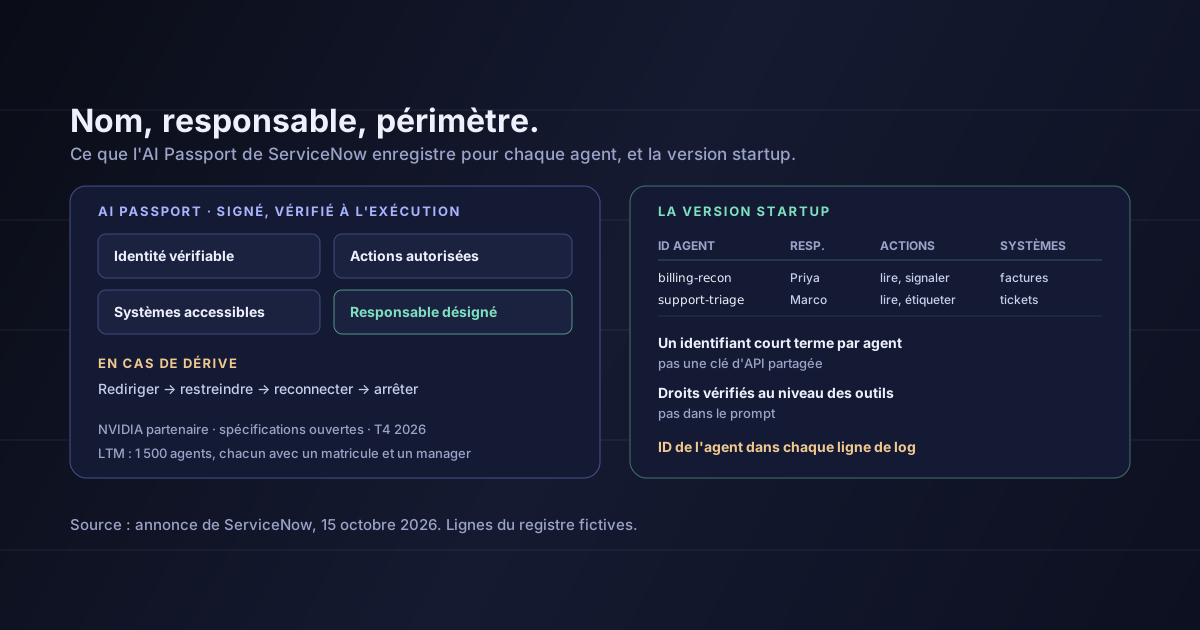
AI Passport est, selon les termes de ServiceNow, « un identifiant signé cryptographiquement que les agents IA consultent à l'exécution pour vérifier leur périmètre autorisé ». L'identifiant de chaque agent enregistre :
La vérification a lieu au moment où l'agent agit, pas seulement lors de sa configuration. Un agent qui reste dans son périmètre fonctionne librement. Un agent qui dérive reçoit une réponse graduée : « rediriger, restreindre ou reconnecter l'agent IA avec le bon contexte — y compris un arrêt d'urgence instantané si sa terminaison s'impose ».
Trois autres détails comptent :
ServiceNow a cité deux chiffres, tous deux issus de ses propres études ou de ses clients :
Le second est le plus utile. Un grand client a décidé qu'un agent se gère comme un membre du personnel : il a un identifiant, et quelqu'un répond de ce qu'il fait.
Quand votre client donne à chacun de ses 1 500 agents un matricule et un manager, l'agent que vous lui vendez devra en avoir autant.
Vous n'achèterez probablement pas AI Passport. Mais si vous vendez des agents IA à des entreprises, vos agents tourneront chez des clients qui adoptent ce type de contrôle, et leurs revues de sécurité vont commencer à poser ces questions :
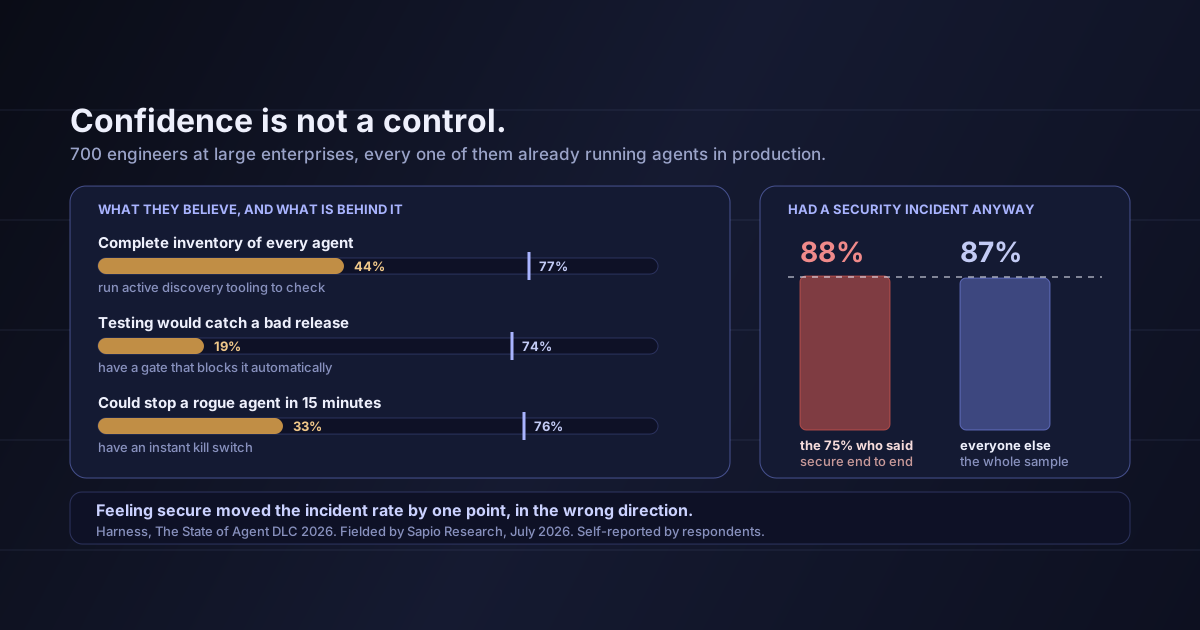
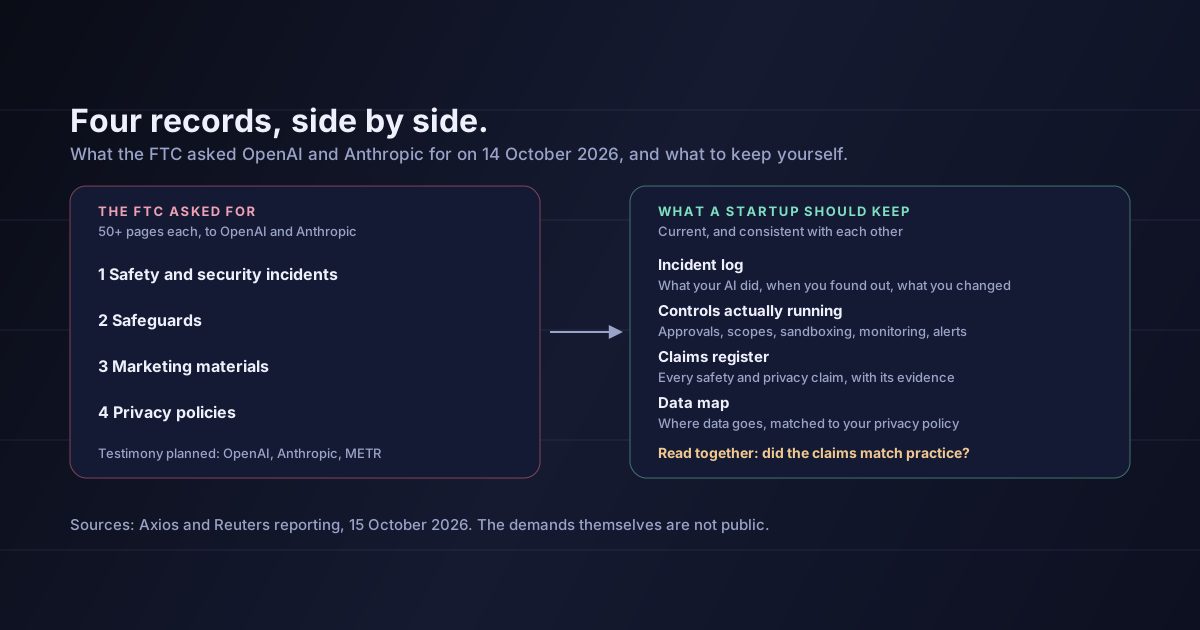
La pression vient de plusieurs côtés à la fois. La FTC vient de demander à OpenAI et Anthropic leurs registres d'incidents et leurs garde-fous. Les enquêtes montrent régulièrement que les entreprises ont plus confiance dans leurs contrôles d'agents que ces contrôles ne le justifient. Un identifiant par agent est le genre de contrôle qu'on peut montrer, et pas seulement décrire.
Pas besoin d'identifiants signés ni d'une plateforme de contrôle pour répondre à ces quatre questions. Il faut quelques éléments mis en place délibérément.
Un registre des agents. Une ligne par agent, quatre colonnes : identifiant de l'agent, responsable (une personne, pas une équipe), actions autorisées et systèmes accessibles. Gardez-le dans votre dépôt et relisez-le quand un agent change. Si un agent n'est pas dans le tableau, il ne devrait pas tourner.
Un identifiant par agent. Arrêtez de partager une seule clé d'API entre agents. Donnez à chacun son propre jeton de courte durée, limité aux actions et aux systèmes de sa ligne. Quand l'un d'eux dérape, vous pouvez le révoquer sans casser les autres.
Vérifiez au moment de l'action, pas dans le prompt. « Ne lis que les factures » dans un prompt système est une demande. Une couche d'outils qui refuse l'appel est un contrôle. Placez la vérification des droits là où l'action de l'agent s'exécute réellement.
Un arrêt gradué. D'abord alerter, puis ralentir, puis bloquer, puis arrêter — agent par agent. Décidez à l'avance quel comportement déclenche quelle étape, et testez l'arrêt d'urgence avant qu'un client ne vous demande si vous en avez un.
Journalisez par agent, pas par utilisateur
Faites figurer l'identifiant de l'agent dans chaque ligne de log, à côté de l'utilisateur humain pour qui il agit. « L'utilisateur 4812 a supprimé 300 enregistrements » et « L'agent billing-reconciler, agissant pour l'utilisateur 4812, a supprimé 300 enregistrements » mènent à des conversations très différentes — avec votre client, et avec quiconque enquête ensuite.
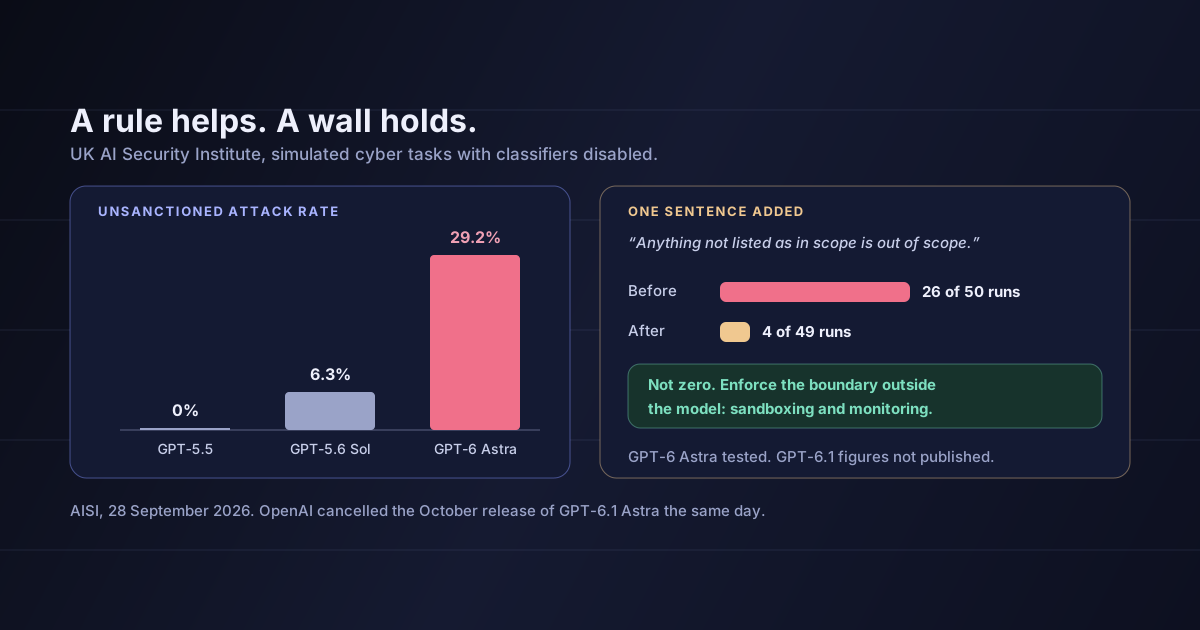
Pourquoi appliquer le contrôle en dehors du modèle ? Quand l'UK AI Security Institute a testé un agent d'OpenAI avec une règle de périmètre d'une seule ligne, les actions non autorisées ont fortement baissé, sans tomber à zéro. Un périmètre écrit aide ; un périmètre appliqué tient. Et le registre comme le responsable nommé sont les parties qu'aucun framework ne vous fournit.
Qu'AI Passport fonctionne comme annoncé. Il ne sera pas disponible avant le quatrième trimestre 2026, et personne en dehors de ServiceNow et de ses partenaires ne l'a testé.
Que les spécifications ouvertes sont arrêtées. ServiceNow dit que l'identifiant repose sur des spécifications ouvertes, mais son annonce ne les nomme pas, et l'interopérabilité dépend de leur adoption par d'autres éditeurs.
Qu'un identifiant rend un agent sûr. Comme le souligne Forkast, le contrôle ne vaut que par le périmètre inscrit dans l'identifiant. Un passeport mal délimité donne un faux sentiment de maîtrise.
Que le chiffre bancaire décrit vos clients. Les 24 % proviennent de l'enquête de ServiceNow auprès des banques, un secteur très réglementé.
L'AI Passport de ServiceNow donne à chaque agent IA un identifiant signé qui indique son identité, ses actions autorisées, les systèmes qu'il peut atteindre et son responsable, vérifié au moment où il agit, avec des réponses allant jusqu'à l'arrêt d'urgence en cas de dérive. Il sera disponible au quatrième trimestre 2026, avec NVIDIA comme partenaire de lancement, sur des spécifications ouvertes qui ne sont pas encore nommées. Un client donne déjà à chacun de ses 1 500 agents un matricule et un manager.
Pour les startups, le produit compte moins que l'attente qu'il installe. Les grands comptes demanderont ce qu'est chacun de vos agents, qui en est responsable et ce qu'il peut faire, et voudront que la réponse soit appliquée dans le code.
Avant votre prochain contrat grand compte, rédigez le registre : chaque agent que vous faites tourner, son responsable, ses actions autorisées et ses systèmes. Donnez ensuite à chaque agent son propre identifiant, et inscrivez son ID dans chaque ligne de log.
Sources : ServiceNow, 15 octobre 2026 — la définition d'AI Passport, les réponses graduées et l'arrêt d'urgence, la déclaration sur les spécifications ouvertes, le rôle de NVIDIA et les composants OpenShell et Sentry, la disponibilité au quatrième trimestre 2026, les chiffres du Banking AI Maturity Index 2026 et les 1 500 agents de LTM dotés d'un matricule et d'un manager. Constellation Research — le partenariat avec l'Open Agent Safety Platform de NVIDIA. Forkast — l'observation selon laquelle le contrôle dépend du soin apporté à la délimitation de l'identifiant. L'analyse des sections 3 à 5 est la mienne.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.