
Anthropic permet désormais d'auto-héberger le harness d'agents de Claude. Sachez ce qui sort encore du réseau avant de promettre que rien ne sort

By Surya Pratap
16 novembre 2026
8 min read
AI & Technology

16 novembre 2026
8 min read
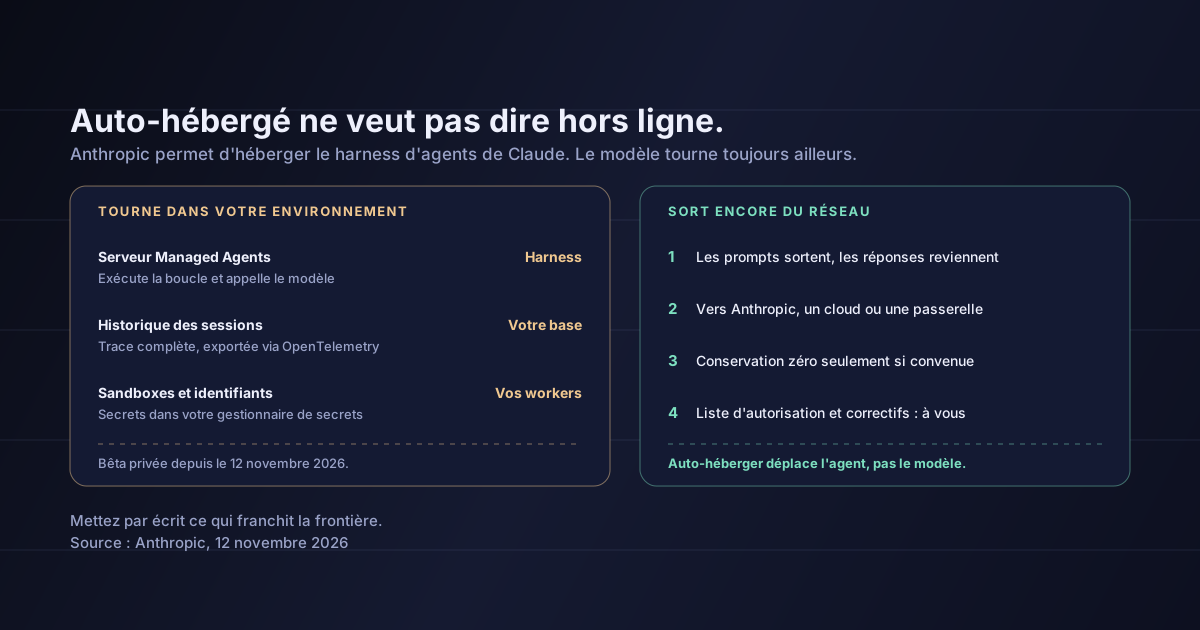 Voir ce qui reste, et ce qui sortHover to explore
Si vous vendez des agents IA à des banques, des hôpitaux ou des administrations, vous avez entendu la question à chaque revue de sécurité : où vont nos données ? Le 12 novembre, Anthropic a donné aux fondateurs une meilleure réponse que celle dont ils disposaient une semaine plus tôt. Sa nouvelle bêta privée de Claude Managed Agents auto-hébergé permet au client d'exécuter tout le service d'agents dans son propre cloud ou sur site, y compris les identifiants et la trace de tout ce que l'agent a fait. Ce qu'elle ne fait pas, c'est faire entrer le modèle dans le bâtiment. Les prompts sortent toujours. Bien formuler cette phrase fait désormais la différence entre réussir une revue de sécurité et échouer à un audit plus tard.
Jusqu'ici, les clients de Claude Managed Agents pouvaient héberger la sandbox où l'agent exécute son code, mais, comme l'écrit Help Net Security, « Anthropic gérait tout le reste, y compris le traitement des identifiants et la trace de ce que faisait chaque agent ». La version auto-hébergée déplace le reste :
C'est une bêta privée. L'accès se demande auprès d'une équipe commerciale d'Anthropic, et aucune des deux sources ne donne de prix ni de date de disponibilité générale.
Help Net Security énonce la limite sans détour : « Claude lui-même tourne toujours en dehors du réseau du client, donc les prompts sortent et les réponses reviennent. » Selon les termes d'Anthropic, le harness « appelle Claude » à la destination choisie par le client.
C'est important parce que, dans un agent, le prompt n'est pas seulement la question de l'utilisateur. C'est tout ce que le harness assemble pour décider de l'étape suivante : les instructions, la conversation jusque-là et les résultats des outils que l'agent a appelés. Si l'agent a lu un contrat, une note médicale ou un grand livre comptable, les passages sur lesquels il doit raisonner partent dans la requête suivante. Auto-héberger change qui stocke l'historique et qui détient les clés. Cela ne change pas le fait que le modèle doit voir le contenu pour travailler dessus.
Les conditions qui s'appliquent à ce trafic sont celles dont le client dispose déjà. « Si votre organisation a mis en place la conservation zéro des données (ZDR) avec Anthropic, elle s'applique aux requêtes envoyées à Claude de la même manière qu'à tout autre appel à la Messages API. » Si les requêtes partent vers Bedrock, Google ou Foundry, c'est l'accord du client avec ce cloud qui les régit. C'est souvent la conversation la plus simple, car un client réglementé en a peut-être déjà un.
Auto-héberger déplace l'agent. Pas le modèle.
L'autre moitié de l'auto-hébergement est opérationnelle. La phrase de conclusion de Help Net Security est celle à retenir : « Le serveur, la base de données et les règles du pare-feu sont désormais au client de les faire tourner, tout comme le travail de les maintenir à jour et correctement configurés. »
Les règles réseau en sont l'exemple le plus clair. Anthropic permet de limiter chaque environnement « à une liste d'hôtes autorisés », et « lorsque vous hébergez vous-même la sandbox, vous fixez les mêmes limites dans votre propre pare-feu ». Help Net Security note que, pour un agent qui répare des builds cassés, Anthropic suggère que la liste « pourrait se réduire à l'hôte git et au registre de paquets », et que cela « fait de la liste d'autorisation leur configuration, à eux de ne pas se tromper ».
Le proxy d'identifiants a lui aussi une limite. Il couvre « les outils MCP et les appels d'API pris en charge ». La mise en garde de Help Net Security est juste : « tout autre service qu'un agent atteint mérite d'être vérifié avant la mise en service de l'agent ».
Si vous êtes la startup qui construit l'agent, c'est là que vous gagnez ou perdez le contrat. Un client qui auto-héberge prend à sa charge un travail qu'il louait jusqu'ici. Il voudra savoir qui applique les correctifs au serveur, qui écrit la liste d'autorisation et ce qui se passe quand l'agent a besoin d'un hôte qui n'y figure pas.
Le plus sûr à remettre à une équipe sécurité n'est pas une promesse. C'est une description du flux de données sur une page, qu'elle peut vérifier.
# data-flow.yaml — what runs where, and what crosses the boundary
agent_runtime:
  harness: customer-vpc            # Managed Agents server
  session_history: customer-postgres
  sandboxes: customer-workers
  credentials: customer-secrets-manager

model_requests:
  destination: amazon-bedrock      # or: anthropic | google | microsoft-foundry | gateway
  leaves_network: true             # prompts out, completions back
  retention: per-existing-agreement

egress_allowlist:                  # default deny
  - github.com
  - registry.npmjs.org

audit_log:
  export: opentelemetry            # to the customer's own monitoring
Tracez la ligne sur une page. Listez ce qui tourne dans l'environnement du client et ce qui franchit la frontière, comme dans l'exemple ci-dessus. Écrivez en toutes lettres « les prompts et les résultats des outils partent chez le fournisseur du modèle ». Un relecteur qui le découvre par lui-même cesse de faire confiance au reste du document.
Faites passer les appels au modèle par un contrat que le client a déjà. Si le client utilise déjà Bedrock, Google ou Foundry, y envoyer les requêtes maintient le trafic sous des conditions que son service juridique a déjà lues. Ne mentionnez la conservation zéro des données que si l'accord existe ; ce n'est pas une fonction de l'auto-hébergement.
Écrivez la liste d'autorisation avant la mise en service de l'agent. Partez de tout refuser et n'ajoutez que les hôtes dont la tâche a besoin. Testez ce que fait l'agent quand un hôte est bloqué, car un appel bloqué qui est relancé sans fin ou contourné est un bug à trouver avant le client.
Vérifiez ce que couvre le proxy d'identifiants. Il couvre les outils MCP et les appels d'API pris en charge. Pour tout ce que votre agent appelle d'autre, cherchez où se trouve l'identifiant et si la sandbox peut le lire. Notre guide de sécurité pour les produits IA explique comment cadrer le reste.
La phrase à éviter
N'écrivez pas « vos données ne quittent jamais votre environnement » dans une proposition pour un agent qui appelle un modèle hébergé. Écrivez ce qui est vrai : l'agent, ses identifiants et son historique restent dans l'environnement du client, et le contenu dont le modèle a besoin part chez le fournisseur qu'il choisit, aux conditions qu'il a déjà. La même question vaut pour tout harness loué, et nous l'avons examinée quand OpenAI a offert la boucle d'agent.
Ce que cela coûte. Aucune des deux sources ne donne de prix pour l'option auto-hébergée.
Quand elle sera disponible pour tous. C'est une bêta privée, demandée via une équipe commerciale. Il n'y a pas de date d'ouverture plus large.
Qu'elle dispose d'une certification de conformité. L'annonce décrit des principes de conception. Elle ne mentionne aucune couverture SOC 2, ISO, HIPAA ou FedRAMP pour le déploiement auto-hébergé.
Ce que contient exactement chaque requête au modèle. Aucune des deux sources ne liste les catégories de données envoyées, ni ne dit si Anthropic reçoit une télémétrie de fonctionnement d'un serveur auto-hébergé. Demandez-le par écrit avant de le répéter à un client.
Le 12 novembre 2026, Anthropic a ouvert une bêta privée de Claude Managed Agents auto-hébergé. Le client exécute le serveur d'agents, sa base de données PostgreSQL, les sandboxes, les identifiants et l'historique des sessions dans son propre cloud ou sur site, exporte la trace complète via OpenTelemetry et choisit si les requêtes au modèle partent chez Anthropic, vers Amazon Bedrock, Google's Agent Platform, Microsoft Foundry ou sa propre passerelle. Le modèle tourne toujours en dehors du réseau du client : les prompts sortent et les réponses reviennent.
Pour les fondateurs qui vendent des agents à des clients réglementés, c'est une vraie réponse à l'objection de l'hébergement, à condition de la décrire avec exactitude. L'agent et ses secrets peuvent rester à l'intérieur. Le contenu sur lequel le modèle raisonne, non.
Avant votre prochaine revue de sécurité, rédigez une page qui dit ce qui tourne où et ce qui franchit la frontière, faites passer les appels au modèle par un contrat que le client a déjà, et écrivez vous-même la liste d'hôtes autorisés au lieu de la laisser au client.
Sources : Anthropic, Operate Claude Managed Agents inside your security perimeter (12 novembre 2026) — ce que le client héberge, où partent les requêtes au modèle, les vaults d'identifiants et le proxy, les listes d'hôtes autorisés, la trace des sessions et son export via OpenTelemetry, la conservation zéro des données et la bêta privée ; Help Net Security, Self-hosted Claude Managed Agents keeps agent credentials in your environment (12 novembre 2026) — ce que les clients pouvaient héberger auparavant, la base de données PostgreSQL, le fait que les prompts sortent du réseau, les limites du proxy d'identifiants et la responsabilité opérationnelle du client. Le fichier de flux de données de la section 4 est mon illustration, et la lecture des sections 3 à 5 est la mienne.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.


