
Anthropic ya permite alojar el harness de agentes de Claude en casa del cliente. Sepa qué sigue saliendo de la red antes de prometer que nada sale

By Surya Pratap
16 de noviembre de 2026
8 min read
AI & Technology

16 de noviembre de 2026
8 min read
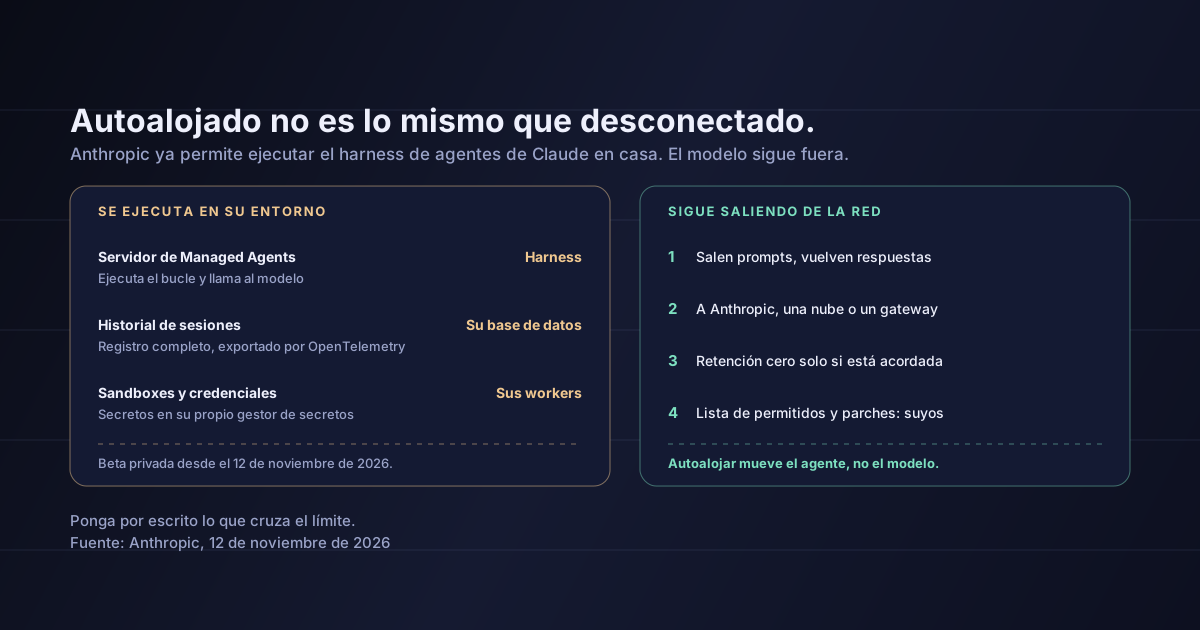 Ver qué se queda y qué saleHover to explore
Si vende agentes de IA a bancos, hospitales o administraciones públicas, ha oído la pregunta en cada revisión de seguridad: ¿adónde van nuestros datos? El 12 de noviembre Anthropic dio a los fundadores una respuesta mejor que la que tenían una semana antes. Su nueva beta privada de Claude Managed Agents autoalojado permite al cliente ejecutar todo el servicio de agentes en su propia nube o en sus instalaciones, incluidas las credenciales y el registro de todo lo que hizo el agente. Lo que no hace es meter el modelo dentro del edificio. Los prompts siguen saliendo. Acertar con esa frase marca ahora la diferencia entre superar una revisión de seguridad y suspender una auditoría más tarde.
Hasta ahora, los clientes de Claude Managed Agents podían alojar el sandbox donde el agente ejecuta su código, pero, como dice Help Net Security, «Anthropic gestionaba todo lo demás, incluido el manejo de las credenciales y el registro de lo que hacía cada agente». La versión autoalojada traslada el resto:
Es una beta privada. El acceso se solicita a través de un equipo de cuentas de Anthropic, y ninguna de las dos fuentes da un precio ni una fecha de disponibilidad general.
Help Net Security expone el límite sin rodeos: «Claude sigue ejecutándose fuera de la red del cliente, así que los prompts salen y las respuestas vuelven». En palabras de la propia Anthropic, el harness «llama a Claude» en el destino que elija el cliente.
Eso importa porque, en un agente, el prompt no es solo la pregunta del usuario. Es todo lo que el harness reúne para decidir el siguiente paso: las instrucciones, la conversación hasta ese momento y los resultados de las herramientas a las que ha llamado el agente. Si el agente leyó un contrato, una nota clínica o un libro contable, las partes sobre las que necesita razonar salen en la siguiente petición. Autoalojar cambia quién guarda el historial y quién tiene las claves. No cambia el hecho de que el modelo tiene que ver el contenido para trabajar con él.
Las condiciones de ese tráfico son las que el cliente ya tenga. «Si su organización tiene acordada con Anthropic la retención cero de datos (ZDR), se aplica a las peticiones enviadas a Claude igual que a cualquier otra llamada a la Messages API». Si las peticiones van a Bedrock, a Google o a Foundry, las rige el acuerdo del cliente con esa nube. Esa suele ser la conversación más fácil, porque un cliente regulado puede tenerlo ya firmado.
Autoalojar mueve el agente. No mueve el modelo.
La otra mitad del autoalojamiento es operativa. La frase final de Help Net Security es la que conviene guardar: «El servidor, la base de datos y las reglas del firewall pasan a ser cosa del cliente, y también el trabajo de mantenerlos parcheados y bien configurados».
Las reglas de red son el ejemplo más claro. Anthropic permite limitar cada entorno «a una lista de hosts permitidos», y «cuando usted aloja el sandbox, fija esos mismos límites en su propio firewall». Help Net Security señala que, para un agente que arregla builds rotos, Anthropic sugiere que la lista «podría ser solo el host de git y el registro de paquetes», y que eso «convierte la lista de permitidos en su configuración, y les toca acertar».
El proxy de credenciales también tiene un límite. Cubre «las herramientas MCP y las llamadas a API compatibles». La advertencia de Help Net Security es razonable: «conviene revisar cualquier otro servicio al que llegue un agente antes de ponerlo en producción».
Si usted es la startup que construye el agente, aquí es donde gana o pierde el contrato. Un cliente que autoaloja asume un trabajo que antes alquilaba. Querrá saber quién parchea el servidor, quién escribe la lista de permitidos y qué pasa cuando el agente necesita un host que no está en ella.
Lo más seguro que se le puede dar a un equipo de seguridad no es una promesa. Es una descripción del flujo de datos en una página, que puedan comprobar.
# data-flow.yaml — what runs where, and what crosses the boundary
agent_runtime:
  harness: customer-vpc            # Managed Agents server
  session_history: customer-postgres
  sandboxes: customer-workers
  credentials: customer-secrets-manager

model_requests:
  destination: amazon-bedrock      # or: anthropic | google | microsoft-foundry | gateway
  leaves_network: true             # prompts out, completions back
  retention: per-existing-agreement

egress_allowlist:                  # default deny
  - github.com
  - registry.npmjs.org

audit_log:
  export: opentelemetry            # to the customer's own monitoring
Trace la línea en una página. Enumere lo que se ejecuta en el entorno del cliente y lo que cruza el límite, como en el ejemplo anterior. Diga con palabras claras «los prompts y los resultados de las herramientas van al proveedor del modelo». Un revisor que lo descubre por su cuenta deja de fiarse del resto del documento.
Envíe las llamadas al modelo por un contrato que el cliente ya tenga. Si el cliente ya usa Bedrock, Google o Foundry, enviar allí las peticiones mantiene el tráfico bajo condiciones que su equipo legal ya ha leído. Mencione la retención cero de datos solo si el acuerdo existe; no es una función del autoalojamiento.
Escriba la lista de permitidos antes de que el agente entre en producción. Parta de denegarlo todo y añada solo los hosts que la tarea necesita. Pruebe qué hace el agente cuando un host está bloqueado, porque una llamada bloqueada que se reintenta sin fin o que se esquiva es un fallo que conviene encontrar antes que el cliente.
Compruebe qué cubre el proxy de credenciales. Cubre las herramientas MCP y las llamadas a API compatibles. Para todo lo demás a lo que llame su agente, averigüe dónde vive la credencial y si el sandbox puede leerla. Nuestra guía de seguridad para productos de IA explica cómo acotar el resto.
La frase que debe evitar
No escriba «sus datos nunca salen de su entorno» en una propuesta para un agente que llama a un modelo alojado por un tercero. Escriba lo que es cierto: el agente, sus credenciales y su historial se quedan en el entorno del cliente, y el contenido que el modelo necesita va al proveedor que el cliente elija, en las condiciones que ya tenga. La misma pregunta vale para cualquier harness alquilado, y la analizamos cuando OpenAI regaló el bucle del agente.
Cuánto cuesta. Ninguna de las dos fuentes da un precio para la opción autoalojada.
Cuándo estará disponible para todos. Es una beta privada que se solicita a través de un equipo de cuentas. No hay fecha para una apertura más amplia.
Que tenga una certificación de cumplimiento. El anuncio describe principios de diseño. No menciona cobertura SOC 2, ISO, HIPAA ni FedRAMP para el despliegue autoalojado.
Qué contiene exactamente cada petición al modelo. Ninguna de las dos fuentes enumera las clases de datos que se envían ni dice si Anthropic recibe telemetría de funcionamiento de un servidor autoalojado. Pídalo por escrito antes de repetírselo a un cliente.
El 12 de noviembre de 2026 Anthropic abrió una beta privada de Claude Managed Agents autoalojado. El cliente ejecuta el servidor de agentes, su base de datos PostgreSQL, los sandboxes, las credenciales y el historial de sesiones en su propia nube o en sus instalaciones, exporta el registro completo por OpenTelemetry y elige si las peticiones al modelo van a Anthropic, a Amazon Bedrock, a Google's Agent Platform, a Microsoft Foundry o a su propio gateway. El modelo sigue ejecutándose fuera de la red del cliente: los prompts salen y las respuestas vuelven.
Para los fundadores que venden agentes a clientes regulados, es una respuesta real a la objeción del alojamiento, siempre que se describa con precisión. El agente y sus secretos pueden quedarse dentro. El contenido sobre el que razona el modelo, no.
Antes de su próxima revisión de seguridad, escriba una página que diga qué se ejecuta dónde y qué cruza el límite, envíe las llamadas al modelo por un contrato que el cliente ya tenga y escriba usted mismo la lista de hosts permitidos en lugar de dejársela al cliente.
Fuentes: Anthropic, Operate Claude Managed Agents inside your security perimeter (12 de noviembre de 2026) — qué aloja el cliente, adónde van las peticiones al modelo, los vaults de credenciales y el proxy, las listas de hosts permitidos, el registro de sesiones y su exportación por OpenTelemetry, la retención cero de datos y la beta privada; Help Net Security, Self-hosted Claude Managed Agents keeps agent credentials in your environment (12 de noviembre de 2026) — qué podían alojar antes los clientes, la base de datos PostgreSQL, que los prompts salen de la red, los límites del proxy de credenciales y la responsabilidad operativa del cliente. El archivo de flujo de datos de la sección 4 es una ilustración mía, y la lectura de las secciones 3 a 5 es mía.


IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.