
Um agente de IA foi de um segredo vazado no GitHub a um Key Vault em cinco minutos. Suas chaves de IA são o que ele procura primeiro

By Surya Pratap
15 de novembro de 2026
8 min read
AI & Technology

15 de novembro de 2026
8 min read
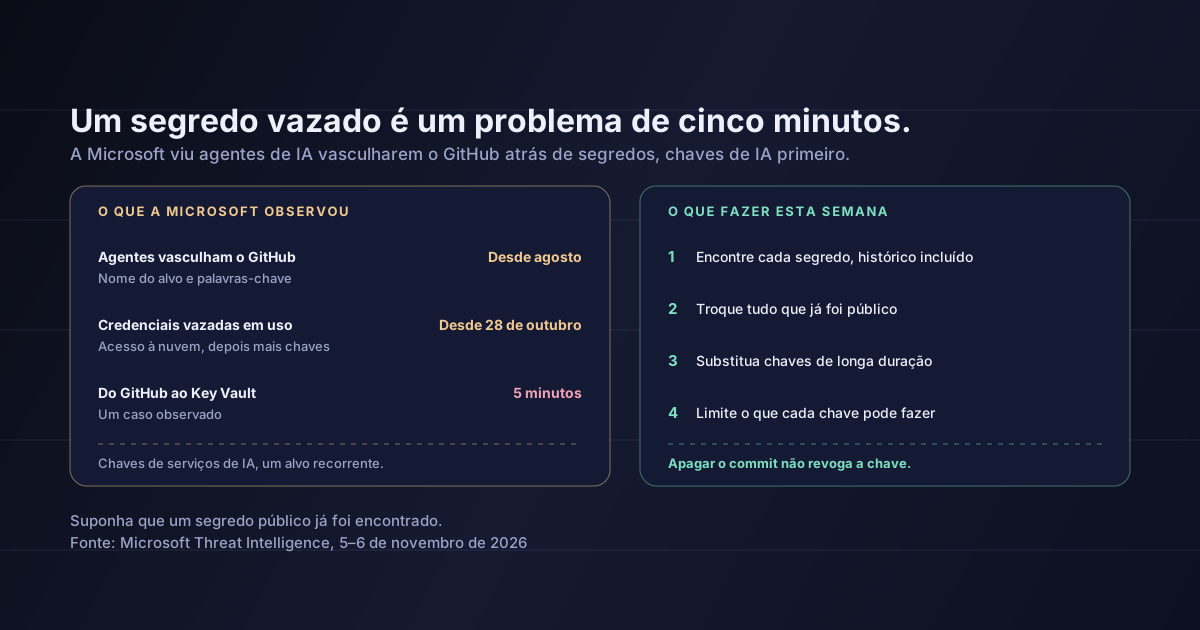 Veja o ataque e as correçõesHover to explore
A maioria das startups já subiu uma chave para o GitHub por engano. Normalmente alguém percebe, apaga a linha, faz um force push e segue em frente. Em 5 de novembro, a Microsoft Threat Intelligence publicou um relatório que deveria acabar com esse hábito. Desde agosto, diz o relatório, atacantes usam um framework de IA agêntica para procurar segredos em grande volume em repositórios públicos do GitHub, e em um caso um agente de IA foi dessa busca à exfiltração de dados de um Azure Key Vault em cinco minutos. As chaves que os agentes procuravam repetidamente são as que quase toda startup de IA tem: credenciais de serviços de IA.
O relatório descreve uma sequência familiar para qualquer pessoa que já vazou uma chave, só que mais rápida:
Um dia depois, a Microsoft informou que um grupo com motivação financeira que ela chama de Storm-3358 havia começado a usar o mesmo framework contra organizações financeiras, principalmente no Sudeste Asiático, e que os agentes do ARTEX “também podem realizar ataques de força bruta a senhas, password spraying, enumeração e abuso de APIs e extração de bancos de dados”.
Uma frase do relatório merece mais atenção do que recebeu: “os agentes de IA demonstraram repetidamente foco em credenciais que dão acesso a serviços de IA, como chaves de API dos principais provedores de serviços de IA e aplicativos OAuth com acesso ao Foundry Tools”. A Microsoft acrescenta que relatórios públicos documentaram o roubo de credenciais de serviços de IA “às vezes para rodar o mesmo fluxo de trabalho de IA agêntica”.
Em outras palavras, uma chave de IA roubada paga o próximo ataque. Para uma startup de IA, isso é um custo direto, porque a fatura chega no seu nome. E pode ser pior do que uma fatura. Em muitos produtos, a chave de IA não está sozinha. Ela fica ao lado do banco vetorial, do bucket de documentos e das ferramentas que seu agente pode chamar. Uma chave que consegue chamar um modelo pela sua conta muitas vezes consegue chegar a tudo o que essa conta tem conectado.
Apagar o commit não revoga a chave. Trocá-la, sim.
O hábito que o relatório da Microsoft deveria eliminar é o apagar discreto. O conselho é direto: “Trate como comprometidas as credenciais que foram expostas publicamente, mesmo que o local original tenha sido editado ou apagado depois.” O motivo vem em seguida: “Remover o conteúdo não invalida a credencial nem elimina cópias mantidas em histórico de edições, caches, arquivos, logs ou outros sistemas.” E os tokens já emitidos com essa credencial “continuam válidos até expirarem”.
Cinco minutos mudam a conta. Um vazamento percebido na revisão de código da manhã seguinte, ou em uma varredura semanal, já era lento demais quando os atacantes procuravam à mão. Quando a busca é feita por agentes que tentam de novo, se adaptam e passam para a próxima credencial que encontram, a única suposição segura é que um segredo público já foi encontrado. O relatório também observa que bloquear os endereços IP e os user agents do atacante “não vai parar um ataque de um agente de IA, que os trocará rapidamente”.
Isso não é um problema só de empresas na nuvem da Microsoft. Os exemplos do relatório são do Azure porque é o que a Microsoft consegue ver. A mesma busca encontra com a mesma facilidade uma chave da OpenAI, da Anthropic ou do Google, uma chave de acesso da AWS ou a URL de um banco de dados.
Nada disso exige uma equipe de segurança. Exige uma tarde e quatro decisões.
# .github/workflows/deploy.yml
permissions:
  id-token: write   # lets the job request a short-lived OIDC token
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/deploy-from-main
          aws-region: us-east-1
      - run: ./scripts/deploy.sh   # credentials expire when the job ends
Encontre cada segredo no seu código e no histórico. Rode um scanner de segredos em todos os repositórios, incluindo o histórico completo, forks e gists públicos. Ative a varredura de segredos e a push protection onde sua plataforma oferecer, para que a próxima chave seja bloqueada antes do push. Não esqueça issues, wikis e logs colados.
Troque tudo que já foi público. Não só o que está público agora. Se uma chave apareceu em um commit público em qualquer momento, revogue-a e emita uma nova, e depois verifique nos logs de uso do provedor atividades que você não reconhece. Para um aplicativo comprometido, a Microsoft também recomenda trocar todos os segredos de qualquer key vault que ele pudesse ler.
Substitua chaves de longa duração por identidade de curta duração. A Microsoft observa que identidades gerenciadas “eliminam a possibilidade de exposição de segredos no código”. A mesma ideia funciona em outros lugares: OIDC da sua CI para a sua nuvem, como no exemplo acima, e identidade de workload para os serviços. Uma chave que não existe não pode vazar.
Limite o que cada chave pode gastar ou alcançar. Dê a cada ambiente e a cada serviço a sua própria chave de IA, com limite de gastos e um alerta para uso incomum. Dê a cada credencial de nuvem o papel mais restrito que funcione. Se mesmo assim uma chave vazar, o dano é uma fatura limitada e um único serviço, não a sua conta inteira. Nosso guia de segurança para produtos de IA cobre o resto.
Se você encontrar uma chave vazada hoje
Revogue primeiro e investigue depois. Em seguida, verifique nos logs do provedor o período desde o vazamento: uso que não foi seu, novas chaves ou usuários criados e, para credenciais de nuvem, falhas de login seguidas de um sucesso, o que a Microsoft chama de urgente. Se a chave pertencia a um aplicativo ou a um agente, troque todos os segredos que ele pudesse ler. Credenciais de agentes são identidades, e escrevemos sobre dar aos agentes identidades restritas e verificáveis quando a ServiceNow anunciou o AI Passport.
Que todos os segredos expostos foram usados. A Microsoft descreve o que observou, não uma contagem de organizações ou chaves afetadas. O relatório não dá totais além de “dezenas de aplicativos associados em vários tenants”.
Quem criou o ARTEX ou se ele é open source. Nenhum dos dois relatórios diz, e o de 5 de novembro não atribui a atividade no GitHub a nenhum grupo nomeado. O de 6 de novembro cita o Storm-3358 como um dos usuários do framework.
Quais provedores de IA foram alvo. O relatório fala em “principais provedores de serviços de IA” sem citar nenhum.
Que cinco minutos seja o normal. É um caso observado. O ponto é que é possível, não que seja a média.
Em 5 de novembro de 2026, a Microsoft informou que, desde agosto, atacantes usam o ARTEX, um framework ofensivo de IA agêntica, para procurar segredos no GitHub público. Os agentes usaram credenciais de aplicativos vazadas para entrar em tenants de nuvem, procuraram mais credenciais, miraram repetidamente chaves de serviços de IA e, em um caso, foram da busca no GitHub à exfiltração de dados de um Azure Key Vault em cinco minutos. O conselho da Microsoft é tratar qualquer credencial exposta publicamente como comprometida, mesmo depois de apagada.
Para fundadores, a lição é que uma chave vazada não é mais algo para limpar na semana que vem. Suponha que ela já foi encontrada, troque-a e construa de forma que a próxima seja de curta duração, restrita e limitada.
Esta semana, varra todos os repositórios e o histórico em busca de segredos, troque tudo que já foi público, ative a push protection e coloque um limite de gastos e um alerta em cada chave de IA que você tem.
Fontes: Microsoft Threat Intelligence e Microsoft Security Research, Threat actors use agentic AI tooling to find and abuse exposed secrets (5 de novembro de 2026) — a busca no GitHub desde agosto, o foco em credenciais de serviços de IA, a atividade após o login, o caso de cinco minutos, o conselho sobre credenciais expostas e apagadas, a detecção e as mitigações; Microsoft Threat Intelligence, ARTEX abuse expands as cybercriminals target financial sector (6 de novembro de 2026) — o Storm-3358 e as capacidades mais amplas dos agentes do ARTEX. O workflow da seção 4 é uma ilustração minha, e a leitura das seções 3 a 5 é minha.


IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.