A Perplexity venceu a Amazon por causa do sítio onde corre o seu código (2026)

By Surya Pratap
9 de agosto de 2026
10 min read
AI & Technology

9 de agosto de 2026
10 min read
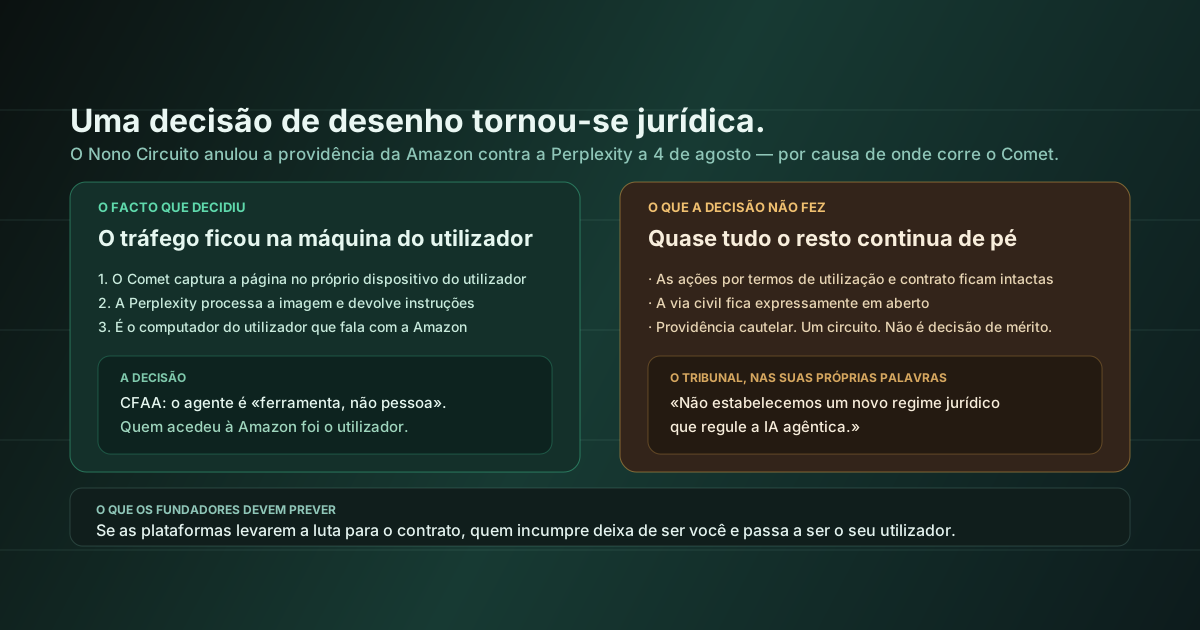
A 4 de agosto, um coletivo do Nono Circuito anulou por unanimidade a providência cautelar que mantinha o navegador e assistente de compras Comet da Perplexity fora da Amazon.com. A conclusão: segundo o Computer Fraud and Abuse Act, um agente de IA é uma ferramenta, não uma pessoa. Quando um utilizador aponta um agente para um site, é o utilizador que lhe acede.
Esta semana, isto está a ser lido como luz verde para o comércio agêntico. Não é, e a distância entre o que o tribunal disse e o que as pessoas pensam que disse é onde os fundadores se vão magoar. O que a decisão tem de mais útil é mais estreito e mais prático: o facto que decidiu o caso foi de arquitetura. A Perplexity ganhou, em parte, pela forma como construiu o Comet.
O Comet não funciona como a maioria das pessoas imagina que funciona um agente de compras com IA. Os servidores da Perplexity nunca falam com os servidores da Amazon. O assistente tira uma captura de ecrã da página na própria máquina do utilizador, envia essa imagem à Perplexity para processamento e recebe instruções de navegação que o computador do utilizador depois executa. Cada pacote que chega à Amazon vem do dispositivo do utilizador, pela ligação do utilizador, na sessão do utilizador.
O raciocínio do tribunal decorre diretamente daí. O «acesso» no sentido do CFAA significa entrar num sistema informático, e a lei pressupõe o acesso por uma pessoa. O agente é o instrumento — o coletivo escreveu que é «uma ferramenta, não uma pessoa para efeitos legais», e que «o foco da análise continua a ser a pessoa que acede ou que causa o acesso». Foi, portanto, o utilizador que acedeu à Amazon, com a ajuda do agente da Perplexity.
O coletivo reforçou isto com a regra de interpretação mais favorável. O CFAA é uma lei penal. Se a tese da Amazon estivesse certa — que quem acede é o operador do agente —, a mesma lógica exporia pessoas comuns a responsabilidade penal por usarem um assistente de IA para comprar alguma coisa. Os tribunais evitam leituras tão amplas de leis penais, e este também o fez.
Porque é que isto deve mudar a forma como lê o seu próprio diagrama de arquitetura
Executar do lado do cliente ou do servidor sempre foi uma decisão sobre latência, custo e onde ficam as credenciais. Desde 4 de agosto, é também uma decisão sobre a sua posição jurídica. A análise do Nono Circuito assenta na ausência de comunicação entre servidores. Um agente cujo backend vai buscar a página por si próprio não está obviamente coberto por este raciocínio, e o tribunal não disse que estava.
O coletivo foi invulgarmente explícito sobre os seus próprios limites: «Não estabelecemos um novo regime jurídico que regule a IA agêntica.» Leve isso à letra. Há cinco coisas que não mudaram.
Esta é a parte que o deve preocupar mais do que a vitória o tranquiliza.
Se a lei contra a intrusão informática deixa de alcançar o operador do agente, as plataformas vão levar a luta para o contrato. É a resposta óbvia, e Eric Goldman já assinalou para onde leva: os sites endurecem os seus termos para proibir o acesso assistido por agentes, e quem fica vinculado a esses termos é o titular da conta. O seu utilizador.
Releia a lógica da vitória e verá a armadilha que ela contém. O tribunal decidiu que quem acede ao site é o seu utilizador. É exatamente a premissa de que uma plataforma precisa para defender que quem está em incumprimento é o seu utilizador — e para lhe suspender a conta em vez de o processar a si. Escapa à responsabilidade defendendo com êxito que quem age é o seu cliente. Ganhar esse argumento duas vezes não é obviamente bom para o seu produto.
Assim, o futuro realista a curto prazo não é o acesso aberto para agentes. É uma combinação de termos mais apertados, deteção de bots mais agressiva e sanções ao nível da conta contra os utilizadores finais — com, por baixo, uma questão jurídica resolvida a favor do setor dos agentes, a fazer menos do que as manchetes sugerem.
Não sou advogado e nada disto é aconselhamento jurídico — se o acesso de agentes a plataformas de terceiros é essencial para o seu produto, essa é uma conversa a ter com um advogado, não com um artigo de blogue. O que posso oferecer é a observação de engenharia, e é essa que vale a pena levar consigo.
Uma decisão de desenho de sistemas tomada por razões de latência e de gestão de credenciais acabou por determinar o desfecho de um recurso federal. É quase certo que a Perplexity não construiu o Comet do lado do cliente para ganhar um caso do CFAA. Construiu-o assim porque fazer a captura localmente é uma forma sensata de operar dentro da sessão autenticada de um utilizador, e o benefício jurídico veio por acréscimo.
É esse o padrão a interiorizar. Esta foi a semana certa para isso: na sexta-feira, uma empresa de chips a apostar que o sítio onde um modelo vive fisicamente muda a sua economia; hoje, um tribunal a concluir que o sítio onde um agente corre fisicamente muda quem está juridicamente a agir. Em ambos os casos, a fronteira que importava era uma fronteira de implementação, não uma decisão de produto. À medida que os agentes começam a fazer coisas com consequências reais — gastar dinheiro, registar-se, enviar emails, guardar credenciais —, a pergunta «no computador de quem é que isto está a correr?» deixa de ser um pormenor de implementação e passa a ser um dos factos essenciais da sua empresa.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.