
A Anthropic agora deixa o cliente hospedar o harness de agentes do Claude. Saiba o que ainda sai da rede antes de prometer que nada sai

By Surya Pratap
16 de novembro de 2026
8 min read
AI & Technology

16 de novembro de 2026
8 min read
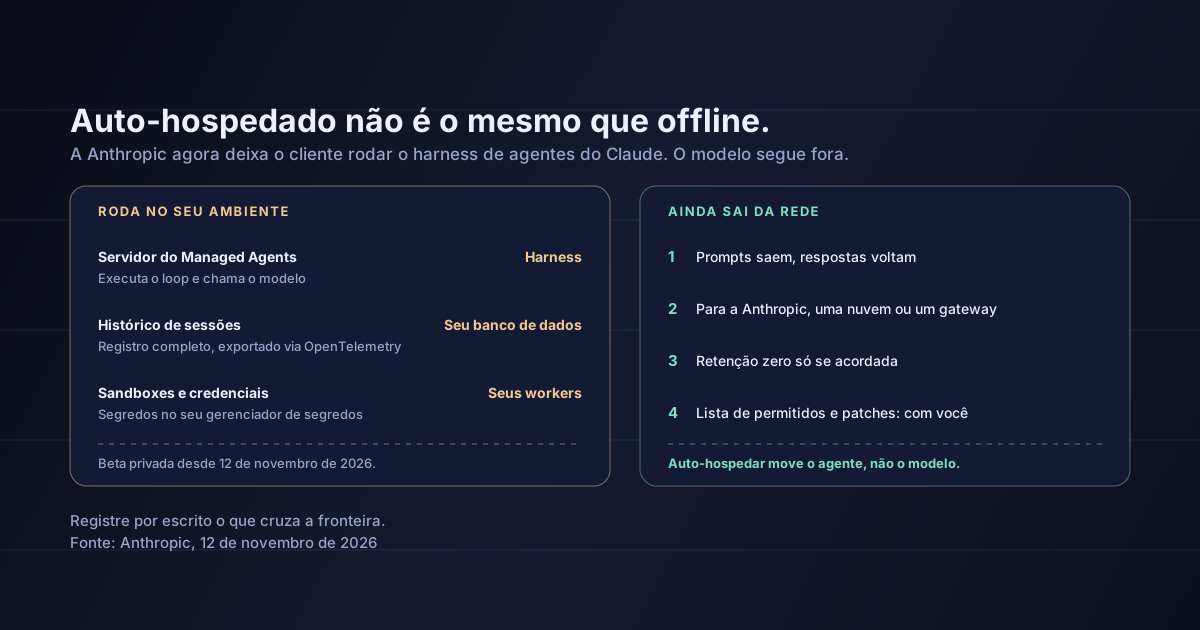 Veja o que fica e o que saiHover to explore
Se você vende agentes de IA para bancos, hospitais ou governos, já ouviu a pergunta em toda revisão de segurança: para onde vão os nossos dados? Em 12 de novembro a Anthropic deu aos fundadores uma resposta melhor do que a que eles tinham uma semana antes. A nova beta privada do Claude Managed Agents auto-hospedado permite ao cliente executar todo o serviço de agentes na própria nuvem ou on-premise, incluindo as credenciais e o registro de tudo o que o agente fez. O que ela não faz é trazer o modelo para dentro do prédio. Os prompts continuam saindo. Acertar essa frase agora é a diferença entre passar numa revisão de segurança e falhar numa auditoria depois.
Até agora, os clientes do Claude Managed Agents podiam hospedar o sandbox em que o agente executa o seu código, mas, como diz a Help Net Security, "a Anthropic cuidava de todo o resto, incluindo o tratamento das credenciais e o registro do que cada agente fazia". A versão auto-hospedada leva o resto:
É uma beta privada. O acesso é solicitado por meio de uma equipe de contas da Anthropic, e nenhuma das duas fontes informa preço nem data de disponibilidade geral.
A Help Net Security diz o limite sem rodeios: "o próprio Claude continua rodando fora da rede do cliente, então os prompts saem e as respostas voltam". Nas palavras da própria Anthropic, o harness "chama o Claude" no destino que o cliente escolher.
Isso importa porque, num agente, o prompt não é só a pergunta do usuário. É tudo o que o harness reúne para decidir o próximo passo: as instruções, a conversa até ali e os resultados das ferramentas que o agente chamou. Se o agente leu um contrato, um prontuário ou um livro contábil, as partes sobre as quais ele precisa raciocinar saem na próxima requisição. Auto-hospedar muda quem guarda o histórico e quem tem as chaves. Não muda o fato de que o modelo precisa ver o conteúdo para trabalhar com ele.
As condições desse tráfego são as que o cliente já tem. "Se a sua organização tem retenção zero de dados (ZDR) acordada com a Anthropic, ela se aplica às requisições enviadas ao Claude da mesma forma que a qualquer outra chamada à Messages API." Se as requisições forem para o Bedrock, o Google ou o Foundry, vale o acordo do cliente com essa nuvem. Costuma ser a conversa mais fácil, porque um cliente regulado talvez já tenha um.
Auto-hospedar move o agente. Não move o modelo.
A outra metade da auto-hospedagem é operacional. A frase final da Help Net Security é a que vale guardar: "O servidor, o banco de dados e as regras de firewall agora são do cliente para operar, assim como o trabalho de mantê-los atualizados e bem configurados."
As regras de rede são o exemplo mais claro. A Anthropic permite limitar cada ambiente "a uma lista de hosts permitidos", e "quando você hospeda o sandbox, define os mesmos limites no seu próprio firewall". A Help Net Security observa que, para um agente que conserta builds quebrados, a Anthropic sugere que a lista "poderia ser só o host do git e o registro de pacotes", e que isso "faz da lista de permitidos a configuração deles, que precisam acertar".
O proxy de credenciais também tem um limite. Ele cobre "ferramentas MCP e chamadas de API compatíveis". O alerta da Help Net Security é justo: "vale verificar qualquer outro serviço que um agente alcance antes de colocá-lo em produção".
Se você é a startup que constrói o agente, é aqui que ganha ou perde o contrato. Um cliente que auto-hospeda assume um trabalho que antes alugava. Ele vai querer saber quem aplica os patches no servidor, quem escreve a lista de permitidos e o que acontece quando o agente precisa de um host que não está nela.
O mais seguro a entregar a uma equipe de segurança não é uma promessa. É uma descrição do fluxo de dados em uma página, que eles possam verificar.
# data-flow.yaml — what runs where, and what crosses the boundary
agent_runtime:
  harness: customer-vpc            # Managed Agents server
  session_history: customer-postgres
  sandboxes: customer-workers
  credentials: customer-secrets-manager

model_requests:
  destination: amazon-bedrock      # or: anthropic | google | microsoft-foundry | gateway
  leaves_network: true             # prompts out, completions back
  retention: per-existing-agreement

egress_allowlist:                  # default deny
  - github.com
  - registry.npmjs.org

audit_log:
  export: opentelemetry            # to the customer's own monitoring
Trace a linha em uma página. Liste o que roda no ambiente do cliente e o que cruza a fronteira, como no exemplo acima. Diga com todas as letras: "os prompts e os resultados das ferramentas vão para o provedor do modelo". Um revisor que descobre isso sozinho deixa de confiar no resto do documento.
Mande as chamadas ao modelo por um contrato que o cliente já tem. Se o cliente já usa Bedrock, Google ou Foundry, enviar as requisições para lá mantém o tráfego sob condições que o jurídico dele já leu. Só mencione retenção zero de dados se o acordo existir; não é um recurso da auto-hospedagem.
Escreva a lista de permitidos antes de o agente entrar em produção. Comece negando tudo e acrescente só os hosts de que a tarefa precisa. Teste o que o agente faz quando um host está bloqueado, porque uma chamada bloqueada que é repetida sem fim ou contornada é um bug que você quer achar antes do cliente.
Verifique o que o proxy de credenciais cobre. Ele cobre ferramentas MCP e chamadas de API compatíveis. Para todo o resto que o seu agente chama, descubra onde fica a credencial e se o sandbox consegue lê-la. O nosso guia de segurança para produtos de IA mostra como restringir o resto.
A frase a evitar
Não escreva "seus dados nunca saem do seu ambiente" numa proposta para um agente que chama um modelo hospedado. Escreva o que é verdade: o agente, as credenciais e o histórico ficam no ambiente do cliente, e o conteúdo de que o modelo precisa vai para o provedor que o cliente escolher, nas condições que ele já tem. A mesma pergunta vale para qualquer harness alugado, e nós a examinamos quando a OpenAI deu de graça o loop do agente.
Quanto custa. Nenhuma das duas fontes informa preço para a opção auto-hospedada.
Quando estará disponível para todos. É uma beta privada, solicitada por meio de uma equipe de contas. Não há data para uma abertura mais ampla.
Que tem uma certificação de conformidade. O anúncio descreve princípios de projeto. Não menciona cobertura SOC 2, ISO, HIPAA ou FedRAMP para a implantação auto-hospedada.
O que exatamente cada requisição ao modelo contém. Nenhuma das duas fontes lista as categorias de dados enviadas nem diz se a Anthropic recebe telemetria de operação de um servidor auto-hospedado. Peça isso por escrito antes de repetir a um cliente.
Em 12 de novembro de 2026 a Anthropic abriu uma beta privada do Claude Managed Agents auto-hospedado. O cliente executa o servidor de agentes, o banco de dados PostgreSQL, os sandboxes, as credenciais e o histórico de sessões na própria nuvem ou on-premise, exporta o registro completo via OpenTelemetry e escolhe se as requisições ao modelo vão para a Anthropic, o Amazon Bedrock, o Google's Agent Platform, o Microsoft Foundry ou o próprio gateway. O modelo continua rodando fora da rede do cliente: os prompts saem e as respostas voltam.
Para fundadores que vendem agentes a clientes regulados, é uma resposta real à objeção de hospedagem, desde que descrita com precisão. O agente e os seus segredos podem ficar dentro. O conteúdo sobre o qual o modelo raciocina, não.
Antes da próxima revisão de segurança, escreva uma página que diga o que roda onde e o que cruza a fronteira, mande as chamadas ao modelo por um contrato que o cliente já tem e escreva você mesmo a lista de hosts permitidos em vez de deixá-la para o cliente.
Fontes: Anthropic, Operate Claude Managed Agents inside your security perimeter (12 de novembro de 2026) — o que o cliente hospeda, para onde vão as requisições ao modelo, os vaults de credenciais e o proxy, as listas de hosts permitidos, o registro das sessões e a exportação via OpenTelemetry, a retenção zero de dados e a beta privada; Help Net Security, Self-hosted Claude Managed Agents keeps agent credentials in your environment (12 de novembro de 2026) — o que os clientes podiam hospedar antes, o banco de dados PostgreSQL, que os prompts saem da rede, os limites do proxy de credenciais e a responsabilidade operacional do cliente. O arquivo de fluxo de dados da seção 4 é uma ilustração minha, e a leitura das seções 3 a 5 é minha.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.


