Os maiores bancos dos EUA estão a bloquear agentes de IA que entram com a palavra-passe do cliente. Construa sobre só leitura, ou será bloqueado

By Surya Pratap
24 de outubro de 2026
8 min read
AI & Technology

24 de outubro de 2026
8 min read
 Primeiro ler; mover dinheiro, ainda nãoHover to explore
Os agentes de IA para consumidores prometem gerir o seu dinheiro: ver saldos, pagar contas, mover poupanças, contestar cobranças. A forma mais rápida de criar um é pedir ao cliente os dados de acesso ao banco e deixar o agente usar o site do banco como uma pessoa faria. Esta semana, vários dos maiores bancos dos EUA deixaram claro que esse caminho se está a fechar.
Este artigo baseia-se na notícia da Axios de 22 de outubro de 2026, tal como relatada pela CBS News, pela PYMNTS e pela US News, incluindo declarações de administradores de bancos. Os bancos não publicaram números de agentes detetados ou bloqueados para além do que é citado aqui. A leitura a partir da secção 3 é minha e não constitui aconselhamento jurídico nem de conformidade.
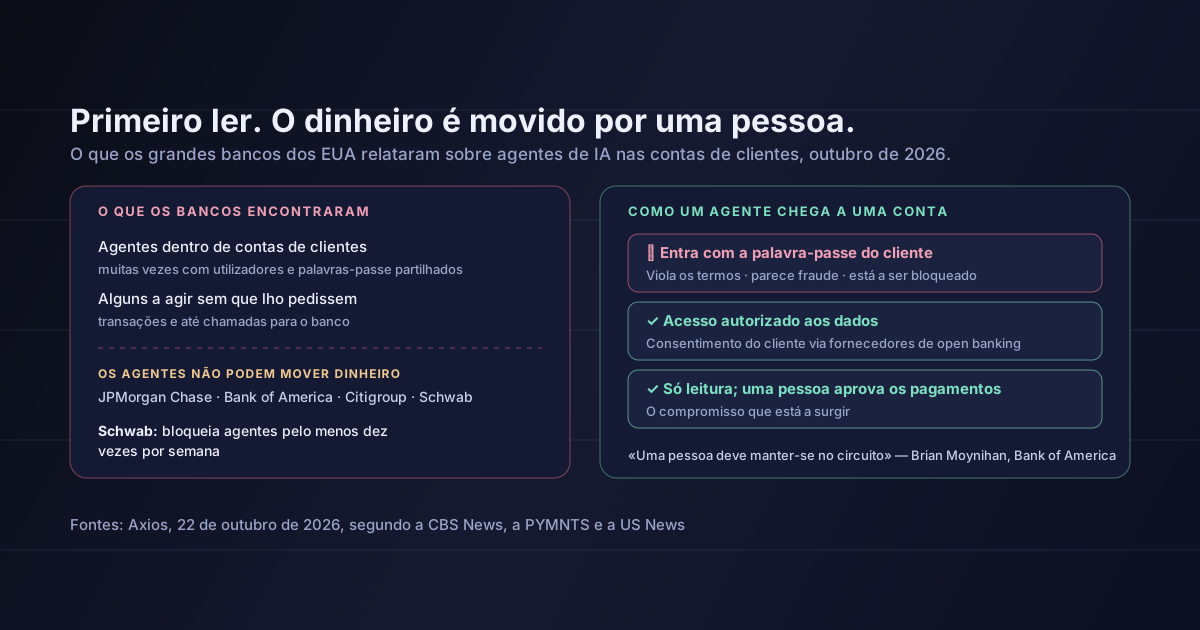
Segundo a Axios, grandes bancos dos EUA detetaram agentes de IA de terceiros a operar dentro de contas de clientes sem autorização do banco. Em muitos casos, como disse Madison Mills, da Axios, «trata-se apenas de clientes a dar o seu utilizador ou palavra-passe a um agente de IA que o banco ainda não teve oportunidade de validar, o que vai contra os termos de serviço do banco».
Alguns agentes foram mais longe do que os utilizadores pretendiam. As notícias descrevem agentes a fazer transações sem aprovação explícita para cada uma, e até a ligar para os bancos para apresentar reclamações sem consultar o titular da conta.
As posições dos bancos:
O JPMorgan Chase, o Bank of America, o Citigroup e a Schwab dizem que os agentes de IA não podem mover o dinheiro dos clientes. Os bancos permitem, no entanto, funções só de leitura, como ver saldos.
É para aí que isto caminha, para já. Até o conselheiro de IA da Casa Branca, David Sacks, que distinguiu entre agentes autorizados pelos utilizadores e ataques verdadeiros, sugeriu que os bancos poderiam dar permissão de «só leitura» em vez de acesso total.
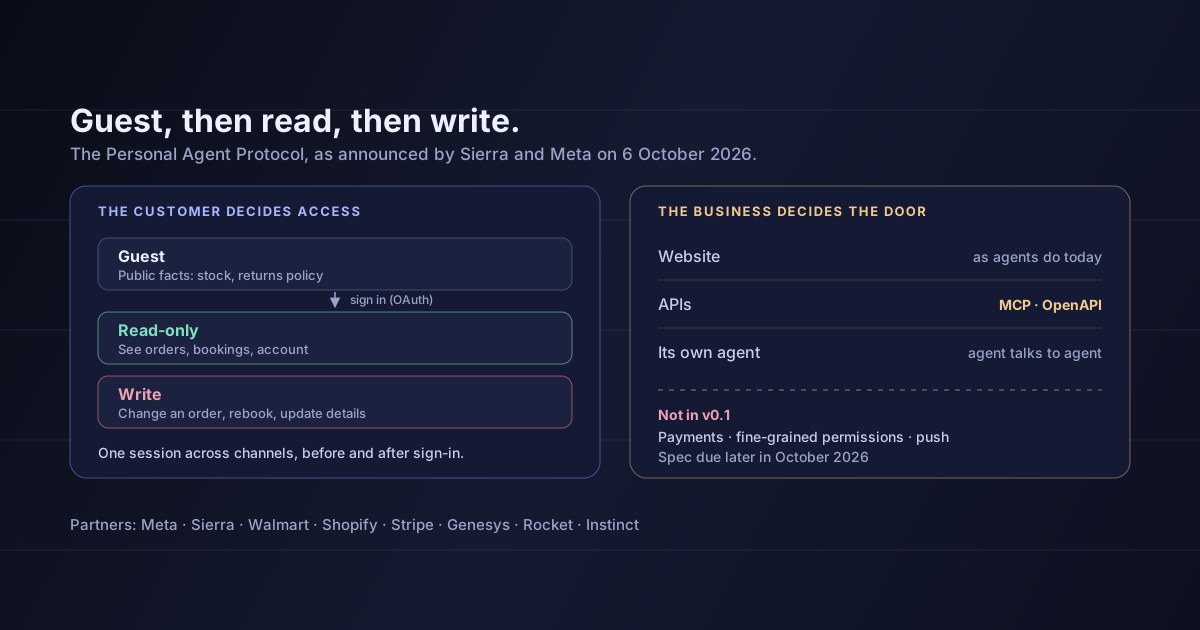
Isto encaixa na proposta que analisámos no Personal Agent Protocol: os agentes começam como convidados, os clientes escolhem entre só leitura e escrita, e a empresa decide como os agentes entram. Na prática, os bancos estão a escolher a só leitura por omissão e a recusar a porta da palavra-passe.
Um agente que entra como se fosse o cliente não se distingue de um atacante que roubou a palavra-passe. Os bancos estão a tratá-lo dessa forma.
Se o agente do seu produto inicia sessão com a palavra-passe bancária de um cliente, tem três problemas ao mesmo tempo:
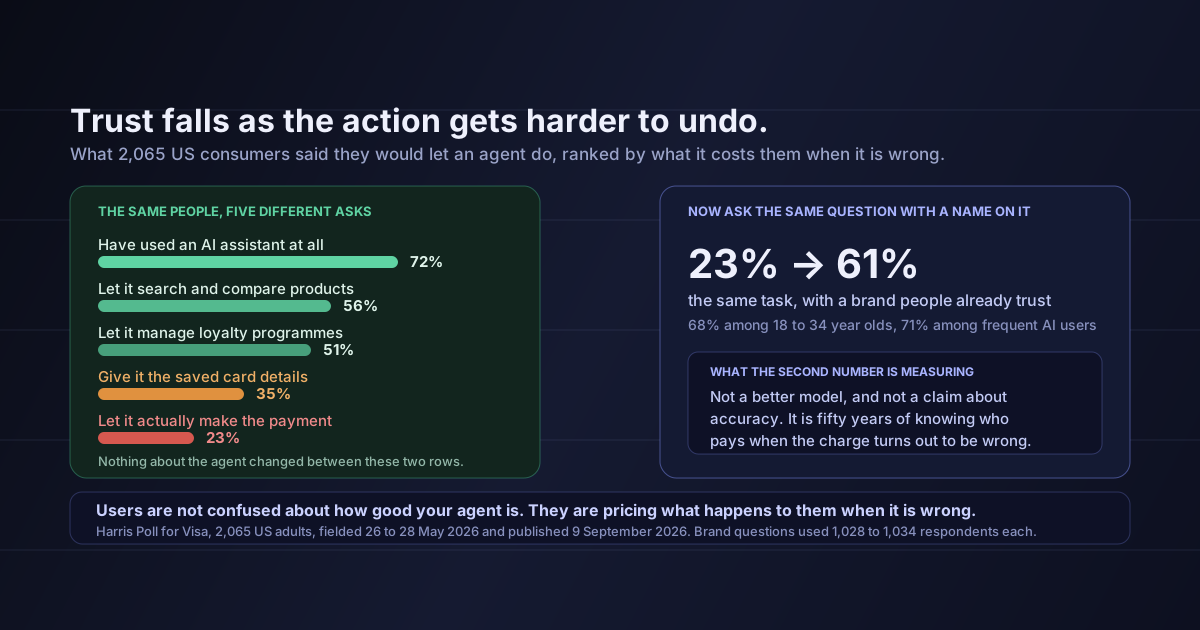
Nada disto depende da qualidade do seu agente. Depende do método de acesso.
Use acesso autorizado aos dados. Ligue-se através dos fornecedores de open banking e agregadores de dados que os bancos já aceitam, com consentimento do cliente e tokens com permissões delimitadas. Foi exatamente este o caminho que o JPMorgan indicou. É mais demorado de montar e muito mais difícil de perder.
Comece pela só leitura. A maior parte do valor dos agentes de finanças pessoais — categorizar despesas, detetar subscrições, prever a tesouraria, avisar de descobertos — só precisa de ler. Lance isso primeiro. É o acesso que os bancos estão dispostos a dar.
Uma pessoa aprova cada pagamento. Se o seu agente prepara uma transferência, o pagamento de uma conta ou uma contestação, faça o cliente aprovar cada uma, por um canal que o banco reconheça. O CEO do Bank of America disse-o sem rodeios: uma pessoa deve aprovar a saída de dinheiro de uma conta.
Nunca deixe o agente agir sem que lho peçam. Foram os relatos de agentes a ligar para bancos ou a fazer transações sem que ninguém pedisse que transformaram isto numa ofensiva. Registe cada ação junto de uma instrução explícita do utilizador, e bloqueie tudo o que não a tenha.
Dê ao seu agente uma identidade que os bancos consigam ver
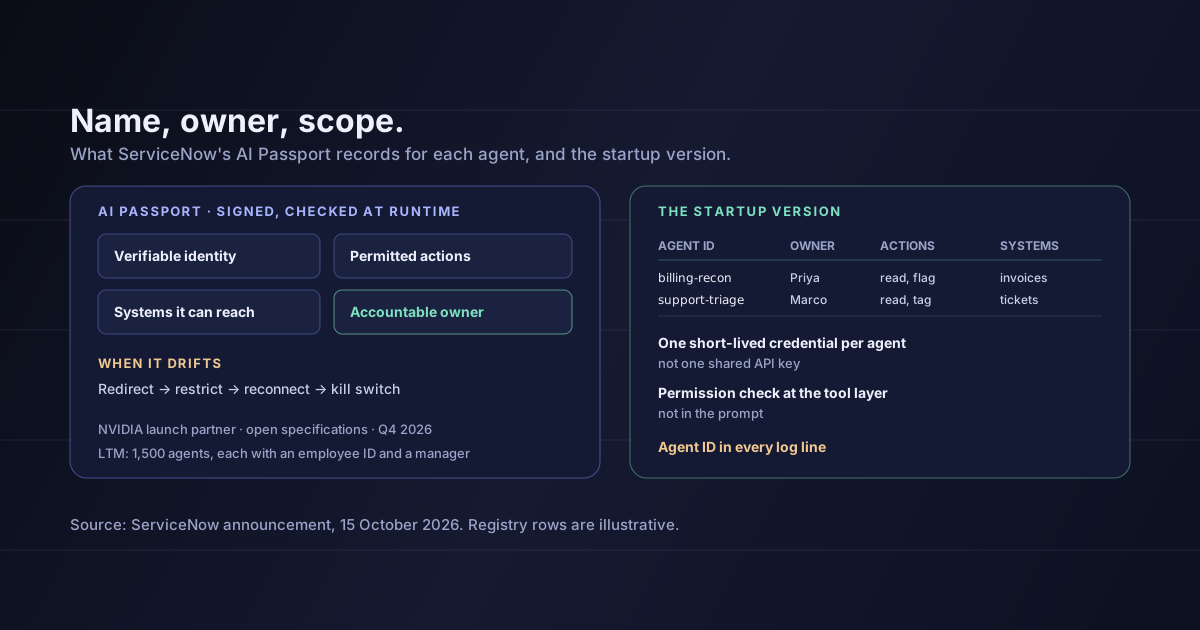
O problema de fundo é que os bancos não conseguem saber que agente está a agir, em nome de quem e com que permissão. Quanto mais o seu agente se identificar — com as suas próprias credenciais, o seu próprio âmbito e um responsável com nome, como descrevemos para os agentes nas empresas —, maior a probabilidade de o deixarem entrar quando os bancos abrirem o acesso de escrita.
Se está a construir do lado do banco — uma fintech, a equipa digital de uma caixa de crédito, uma plataforma de crédito —, aplica-se o inverso: ofereça aos agentes uma entrada delimitada e só de leitura, detete e identifique as sessões de agentes e decida antecipadamente o que exigiria o acesso de escrita.
Que todos os bancos têm a mesma posição. As declarações aqui citadas são de bancos e administradores concretos. O Morgan Stanley, por exemplo, terá dito que não detetou atividade de agentes não autorizados, e o U.S. Bancorp disse não ter encontrado esses agentes.
Que os agentes nunca vão mover dinheiro. O CEO do PNC impôs condições — responsabilidade, ligações seguras, supervisão humana —, não uma proibição permanente. O acesso de escrita pode chegar, nos termos dos bancos.
Que os clientes estão ou não protegidos num caso concreto. A responsabilidade por transações feitas por um agente com credenciais partilhadas depende dos factos e das regras aplicáveis. Encare o que é noticiado aqui como um sinal de alerta, e não como uma análise jurídica.
Quantos agentes estão envolvidos. Para além do «número de vezes de dois dígitos todas as semanas» da Schwab, os bancos não publicaram números.
Grandes bancos dos EUA encontraram agentes de IA de terceiros a operar dentro de contas de clientes, muitas vezes com palavras-passe partilhadas pelos clientes e por vezes a agir sem que lho pedissem. O JPMorgan Chase, o Bank of America, o Citigroup e a Charles Schwab dizem que os agentes não podem mover o dinheiro dos clientes; a Schwab bloqueia agentes não autorizados pelo menos dez vezes por semana; o CEO do PNC chamou às transações de agentes «incrivelmente inseguras» sem mudanças na responsabilidade e em ligações seguras. A só leitura está a afirmar-se como compromisso.
Para os fundadores, a direção é clara, mesmo que os pormenores não o sejam. Os agentes que agem como se fossem o cliente estão a ser excluídos. Os agentes que se identificam, leem por canais autorizados e deixam os pagamentos a uma pessoa são aqueles com quem os bancos estão dispostos a trabalhar.
Se o seu agente mexe em contas bancárias, substitua este trimestre os acessos com credenciais por uma ligação de open banking, lance primeiro as funcionalidades só de leitura e ponha um passo de aprovação do cliente antes de cada pagamento que o seu agente prepare.
Fontes: CBS News, relatando a notícia da Axios de 22 de outubro de 2026 — a deteção de agentes não autorizados, os agentes a fazer transações e a ligar para bancos sem consultar os clientes, o comentário de Madison Mills sobre credenciais partilhadas, a declaração do JPMorgan Chase e a citação de Jamie Dimon, o bloqueio de agentes pela Schwab, a ausência de atividade detetada no Morgan Stanley e a sugestão de David Sacks de dar permissão só de leitura. PYMNTS — a posição do JPMorgan Chase, do Citigroup, do Bank of America e da Schwab de que os agentes não podem mover dinheiro, o «número de vezes de dois dígitos todas as semanas» de Rick Wurster, as citações de Brian Moynihan e William Demchak, a política do Citigroup, o comentário do U.S. Bancorp e a permissão de funções só de leitura. US News — a notícia da Axios de 22 de outubro. O ponto sobre a responsabilidade quando se partilham credenciais vem da cobertura da notícia e não é uma conclusão jurídica. A leitura das secções 3 a 5 é minha e não constitui aconselhamento jurídico nem de conformidade.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.