
Os agentes de IA precisam de sistemas de permissões, não de melhores prompts: guia para fundadores

By Surya Pratap
14 de julho de 2026
8 min read
AI & Technology

14 de julho de 2026
8 min read
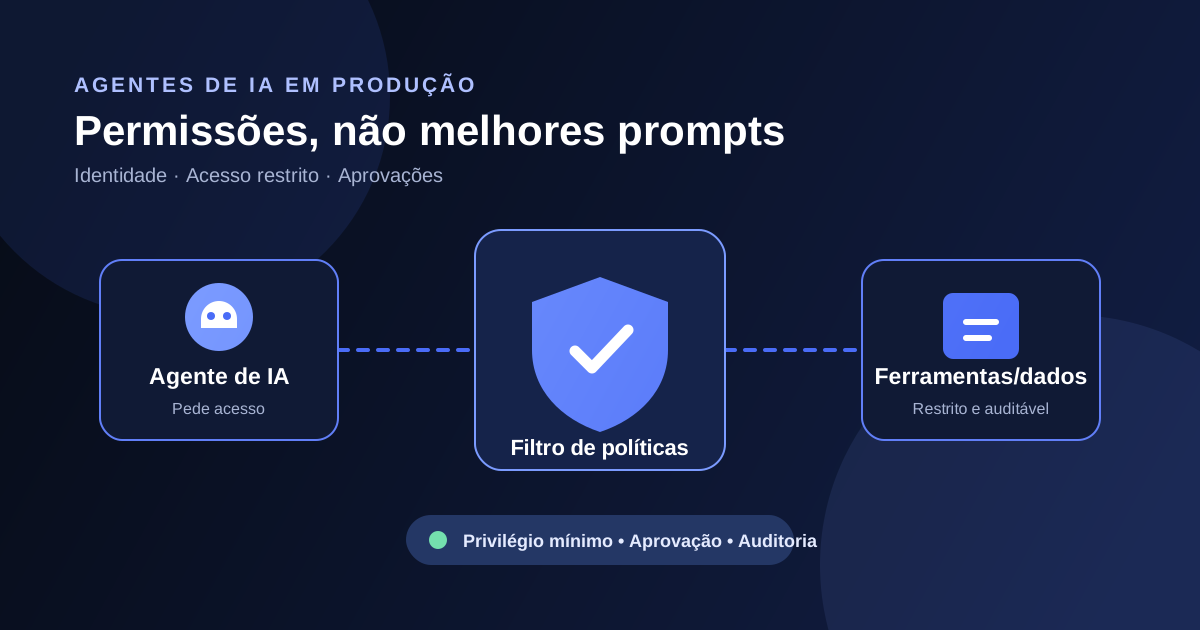
A maioria das falhas de agentes de IA não começa com um modelo fraco. Começa quando se dá a um modelo capaz uma chave de API com permissões amplas, uma instrução ambígua e autorização para agir. O agente funciona na perfeição numa demo, chega depois à produção e pode enviar um e-mail ao cliente errado, alterar um registo que só devia ler ou fazer uma alteração cara sem um responsável humano claro.
Um prompt melhor ajuda o agente a escolher o passo seguinte. Não decide o que o agente está autorizado a fazer. Isso é um problema de produto e de desenho de sistemas. Os fundadores que conseguem levar agentes em segurança para fluxos de trabalho reais tratam as permissões como uma camada de primeira linha: identidade, privilégio mínimo, pontos de aprovação e um registo de auditoria para cada ação com consequências.
Um prompt de sistema pode dizer «emite apenas reembolsos abaixo de $100». Mas um prompt não é uma fronteira de autorização nem um registo duradouro da intenção. A ferramenta que emite o reembolso tem de aplicar por si própria o montante, o âmbito da conta e a política de aprovação. Parta do princípio de que o agente pode interpretar mal um texto, seguir um documento não fiável ou receber um pedido inesperado. As suas ferramentas têm de continuar a dizer que não.
O teste prático
Pergunte: «Se o agente receber uma instrução maliciosa num PDF, num pedido de suporte ou numa página web, consegue mesmo assim executar uma ação de que nos arrependeríamos?». Se a resposta for sim, a salvaguarda vive apenas no prompt. Passe-a para o sistema de permissões.
Não precisa de uma enorme plataforma de governação para começar. Use um modelo de capacidades compacto: cada chamada a uma ferramenta leva uma identidade de agente, uma ação específica, um âmbito de recursos definido e uma data de expiração. O serviço de autorização avalia esses dados antes de o sistema de destino ver o pedido.
create_draft, não um executor genérico de base de dados. Uma ferramenta de reembolsos pode permitir de $0 a $100, em vez de depender de o agente se lembrar do limite.A revisão humana não é um fracasso da automação. É a forma de automatizar em segurança enquanto aprende onde devem ficar os limites. O essencial é reservar a revisão para ações cujas consequências sejam irreversíveis, financeiramente relevantes, visíveis externamente ou difíceis de corrigir, e não obrigar uma pessoa a aprovar cada passo inofensivo.
Registe mais do que a transcrição do chat. Para cada ação, guarde a identidade do agente, o utilizador que a iniciou, o nome da ferramenta, as entradas depuradas, a decisão da política, o estado da aprovação, o resultado e um ID de correlação da execução. Quando um cliente perguntar porque é que uma alteração aconteceu, é isto que distingue um produto explicável de uma caixa negra.
Estes registos tornam-se também os seus dados operacionais. Reveja todas as semanas as chamadas recusadas, as aprovações anuladas e os casos-limite repetidos. Mostram onde melhorar o agente, onde apertar a política e que pontos de aprovação estão suficientemente maduros para serem automatizados.
Os agentes em produção precisam de uma resposta clara a duas perguntas distintas: o que deve este agente fazer, e o que está autorizado a fazer? Os prompts respondem à primeira. Os sistemas de permissões respondem à segunda. Construa a fronteira cedo, torne-a visível para a sua equipa e para os seus clientes, e o seu agente poderá ganhar autonomia sem perder confiança.
Quer ajuda para desenhar um fluxo de agentes capaz de chegar à produção em segurança? Marque uma chamada de descoberta gratuita: ajudamos os fundadores a transformar demos de IA em produtos fiáveis.



IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.