Perplexity won van Amazon door de plek waar zijn code draait (2026)

By Surya Pratap
9 augustus 2026
10 min read
AI & Technology

9 augustus 2026
10 min read
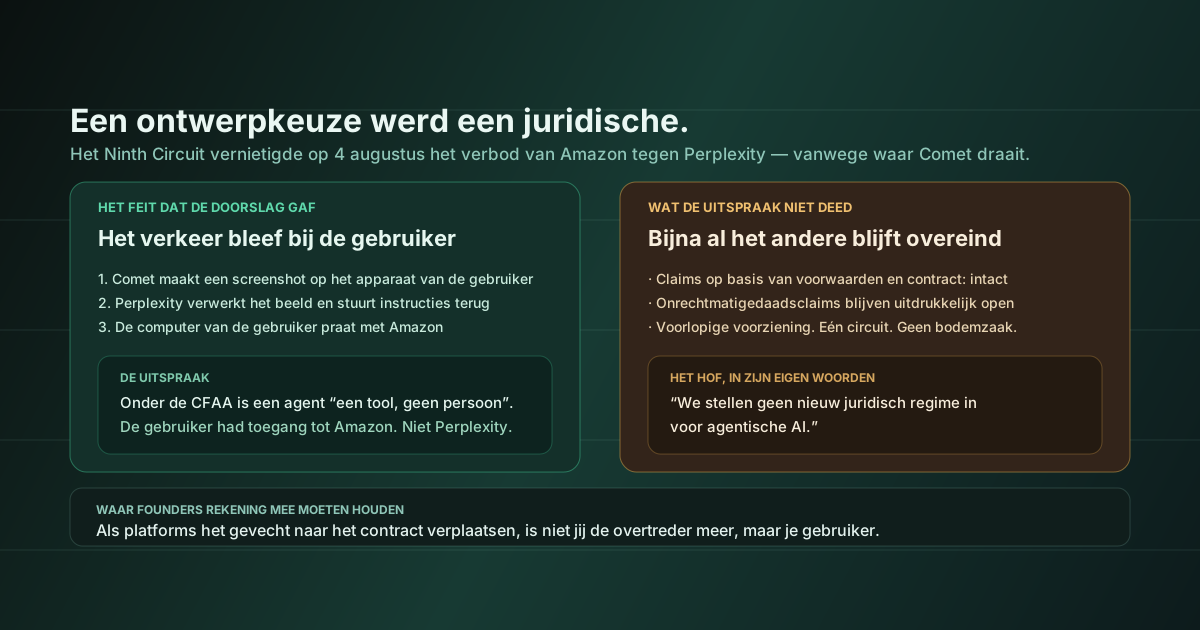
Op 4 augustus vernietigde een kamer van het Ninth Circuit unaniem het voorlopige verbod dat de Comet-browser en winkelassistent van Perplexity van Amazon.com had geweerd. Het oordeel: onder de Computer Fraud and Abuse Act is een AI-agent een hulpmiddel, geen persoon. Als een gebruiker een agent op een website richt, is het de gebruiker die er toegang toe heeft.
Deze week wordt dat gelezen als groen licht voor agentic commerce. Dat is het niet, en het gat tussen wat het hof zei en wat mensen denken dat het zei, is precies waar founders zich gaan bezeren. Het nuttigere deel van de uitspraak is smaller en beter bruikbaar: het feit dat de zaak besliste, was architectonisch. Perplexity won deels door de manier waarop het Comet bouwde.
Comet werkt niet zoals de meeste mensen denken dat een AI-winkelagent werkt. De servers van Perplexity praten nooit met de servers van Amazon. De assistent maakt een screenshot van de pagina op de eigen machine van de gebruiker, stuurt dat beeld naar Perplexity voor verwerking, en krijgt navigatie-instructies terug die de computer van de gebruiker daarna uitvoert. Elk pakket dat Amazon bereikt, komt van het apparaat van de gebruiker, over de verbinding van de gebruiker, in de sessie van de gebruiker.
De redenering van het hof volgt daar rechtstreeks uit. "Toegang" onder de CFAA betekent het binnengaan van een computersysteem, en de wet gaat uit van toegang door een persoon. De agent is het instrument — de kamer schreef dat hij "een hulpmiddel is, geen persoon in de zin van de wet", en dat "de kern van het onderzoek nog steeds ligt bij de persoon die toegang verkrijgt of de toegang veroorzaakt". Het was dus de gebruiker die toegang had tot Amazon, met hulp van de agent van Perplexity.
De kamer onderbouwde dit met het beginsel van restrictieve uitleg. De CFAA is een strafwet. Als de theorie van Amazon zou kloppen — dat de exploitant van de agent degene is die toegang verkrijgt — dan zou dezelfde logica gewone mensen blootstellen aan strafrechtelijke aansprakelijkheid omdat ze een AI-assistent gebruiken om iets te kopen. Rechters vermijden zo'n brede uitleg van strafwetten, en deze deed dat ook.
Waarom dit moet veranderen hoe je je eigen architectuurdiagram leest
Uitvoering aan de clientkant of aan de serverkant was altijd een keuze over latentie, kosten en waar credentials staan. Sinds 4 augustus is het ook een keuze over je juridische positie. De analyse van het Ninth Circuit rust op het ontbreken van communicatie tussen servers. Een agent waarvan de backend de pagina zelf ophaalt, valt niet vanzelfsprekend onder deze redenering, en het hof zei ook niet dat dat zo was.
De kamer was ongewoon expliciet over haar eigen grenzen: "We stellen geen nieuw juridisch regime in voor agentische AI." Neem dat letterlijk. Vijf dingen veranderden niet.
Dit is het deel dat je meer zorgen moet baren dan de overwinning je geruststelt.
Als de wetgeving tegen computervredebreuk de exploitant van de agent niet meer raakt, verplaatsen platforms het gevecht naar het contract. Dat is de voor de hand liggende reactie, en Eric Goldman heeft al aangegeven waar die toe leidt: sites verscherpen hun voorwaarden om toegang met hulp van agents te verbieden, en degene die aan die voorwaarden gebonden is, is de accounthouder. Je gebruiker.
Lees de logica van de overwinning nog eens en je ziet de val erin. Het hof oordeelde dat je gebruiker degene is die de site benadert. Dat is precies de premisse die een platform nodig heeft om te betogen dat je gebruiker degene is die in strijd handelt — en om diens account te blokkeren in plaats van jou aan te klagen. Je ontloopt aansprakelijkheid door met succes te betogen dat je klant de handelende partij is. Dat argument twee keer winnen is niet vanzelfsprekend goed voor je product.
De realistische toekomst op korte termijn is dus geen open toegang voor agents. Het is een mix van strengere voorwaarden, agressievere botdetectie en handhaving op accountniveau tegen eindgebruikers — met daaronder een juridische vraag die in het voordeel van de agentsector is beslecht, en die minder werk doet dan de krantenkoppen suggereren.
Ik ben geen jurist en niets hiervan is juridisch advies — als toegang van agents tot platforms van derden dragend is voor je product, voer je dat gesprek met een advocaat, niet met een blogpost. Wat ik wel kan bieden, is de technische observatie, en die is het meenemen waard.
Een keuze in systeemontwerp, gemaakt om redenen van latentie en credentialbeheer, bleek de uitkomst van een federaal hoger beroep te bepalen. Perplexity heeft Comet vrijwel zeker niet client-side gebouwd om een CFAA-zaak te winnen. Het bouwde hem zo omdat lokaal screenshots maken een verstandige manier is om binnen de geauthenticeerde sessie van een gebruiker te werken, en het juridische voordeel kwam er vanzelf bij.
Dat is het patroon om te verinnerlijken. Deze week leende zich ervoor: vrijdag een chipbedrijf dat erop gokt dat de plek waar een model fysiek staat de economie ervan verandert; vandaag een hof dat concludeert dat de plek waar een agent fysiek draait verandert wie juridisch handelt. In beide gevallen was de grens die ertoe deed een deploymentgrens, geen productbeslissing. Nu agents dingen gaan doen met echte gevolgen — geld uitgeven, zich aanmelden, mail versturen, credentials beheren — houdt de vraag "op wiens computer draait dit?" op een implementatiedetail te zijn en wordt ze een van de dragende feiten over je bedrijf.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.