
Anthropic laat klanten de agent-harness van Claude nu zelf hosten. Weet wat het netwerk nog verlaat voordat je belooft dat er niets uitgaat

By Surya Pratap
16 november 2026
8 min read
AI & Technology

16 november 2026
8 min read
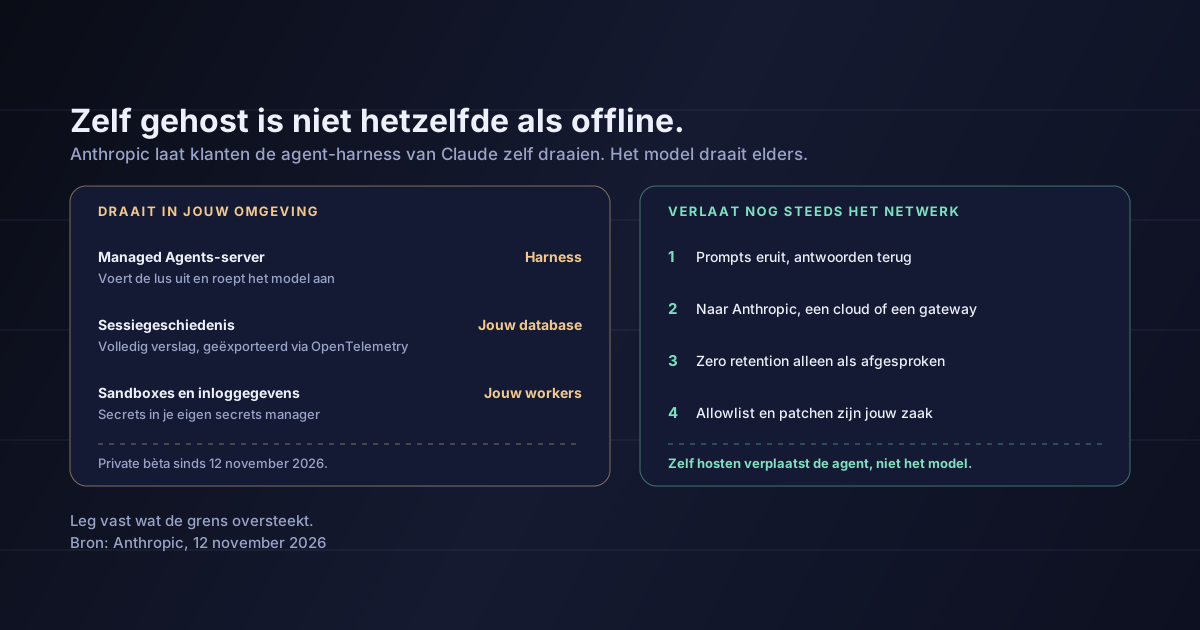 Bekijk wat blijft en wat vertrektHover to explore
Wie AI-agents verkoopt aan banken, ziekenhuizen of overheden, hoort de vraag bij elke securityreview: waar gaat onze data heen? Op 12 november gaf Anthropic founders een beter antwoord dan ze een week eerder hadden. Met de nieuwe private bèta van zelfgehoste Claude Managed Agents kan een klant de hele agentdienst in de eigen cloud of on-premise draaien, inclusief de inloggegevens en het verslag van alles wat de agent deed. Wat het niet doet, is het model het gebouw in halen. De prompts gaan nog steeds naar buiten. Die zin goed formuleren is nu het verschil tussen een securityreview halen en later zakken voor een audit.
Tot nu toe konden klanten van Claude Managed Agents de sandbox waarin een agent zijn code draait zelf hosten, maar, zoals Help Net Security het zegt: 'Anthropic deed al het andere, inclusief de omgang met inloggegevens en het verslag van wat elke agent deed.' De zelfgehoste versie verplaatst de rest:
Het is een private bèta. Toegang vraag je aan via een accountteam van Anthropic, en geen van beide bronnen noemt een prijs of een datum voor algemene beschikbaarheid.
Help Net Security benoemt de grens zonder omwegen: 'Claude zelf draait nog steeds buiten het netwerk van de klant, dus prompts gaan eruit en antwoorden komen terug.' In de woorden van Anthropic zelf 'roept' de harness 'Claude aan' op de bestemming die de klant kiest.
Dat doet ertoe, want in een agent is de prompt niet alleen de vraag van de gebruiker. Het is alles wat de harness verzamelt om de volgende stap te bepalen: de instructies, het gesprek tot dan toe en de resultaten van de tools die de agent heeft aangeroepen. Als de agent een contract, een medisch dossier of een grootboek heeft gelezen, gaan de delen waarover hij moet redeneren mee in het volgende verzoek. Zelf hosten verandert wie de geschiedenis bewaart en wie de sleutels heeft. Het verandert niets aan het feit dat het model de inhoud moet zien om ermee te werken.
De voorwaarden voor dat verkeer zijn die welke de klant al heeft. 'Als je organisatie zero data retention (ZDR) met Anthropic heeft afgesproken, geldt die voor de verzoeken aan Claude op dezelfde manier als voor elke andere aanroep van de Messages API.' Gaan de verzoeken naar Bedrock, Google of Foundry, dan geldt de overeenkomst van de klant met die cloud. Dat is vaak het makkelijkere gesprek, omdat een gereguleerde klant er misschien al een heeft.
Zelf hosten verplaatst de agent. Niet het model.
De andere helft van zelf hosten is operationeel. De slotzin van Help Net Security is de zin om te onthouden: 'De server, de database en de firewallregels zijn nu aan de klant om te draaien, en dat geldt ook voor het patchen en correct instellen ervan.'
De netwerkregels zijn het duidelijkste voorbeeld. Anthropic laat elke omgeving beperken 'tot een lijst van toegestane hosts', en 'als je de sandbox zelf host, stel je dezelfde grenzen in je eigen firewall in'. Help Net Security merkt op dat Anthropic voor een agent die kapotte builds repareert voorstelt dat de lijst 'misschien alleen de git-host en het pakketregister' bevat, en dat dit 'de allowlist hun configuratie maakt om goed te krijgen'.
Ook de proxy voor inloggegevens heeft een grens. Hij dekt 'MCP-tools en ondersteunde API-aanroepen'. De waarschuwing van Help Net Security is terecht: 'elke andere dienst die een agent bereikt, is het waard om te controleren voordat de agent live gaat'.
Als jij de startup bent die de agent bouwt, win of verlies je hier de deal. Een klant die zelf host, neemt werk op zich dat hij eerder huurde. Hij wil weten wie de server patcht, wie de allowlist schrijft en wat er gebeurt als de agent een host nodig heeft die er niet op staat.
Het veiligste wat je een securityteam kunt geven, is geen belofte. Het is een beschrijving van de datastroom op één pagina die ze kunnen controleren.
# data-flow.yaml — what runs where, and what crosses the boundary
agent_runtime:
  harness: customer-vpc            # Managed Agents server
  session_history: customer-postgres
  sandboxes: customer-workers
  credentials: customer-secrets-manager

model_requests:
  destination: amazon-bedrock      # or: anthropic | google | microsoft-foundry | gateway
  leaves_network: true             # prompts out, completions back
  retention: per-existing-agreement

egress_allowlist:                  # default deny
  - github.com
  - registry.npmjs.org

audit_log:
  export: opentelemetry            # to the customer's own monitoring
Trek de grens op één pagina. Zet op een rij wat in de omgeving van de klant draait en wat de grens oversteekt, zoals in het voorbeeld hierboven. Zeg in gewone woorden: 'prompts en toolresultaten gaan naar de modelprovider.' Een reviewer die dat zelf ontdekt, vertrouwt de rest van het document niet meer.
Stuur modelaanroepen via een contract dat de klant al heeft. Gebruikt de klant al Bedrock, Google of Foundry, dan houdt het sturen van verzoeken daarheen het verkeer onder voorwaarden die hun juristen al hebben gelezen. Noem zero data retention alleen als die overeenkomst bestaat; het is geen functie van zelf hosten.
Schrijf de allowlist voordat de agent live gaat. Begin met alles weigeren en voeg alleen de hosts toe die de taak nodig heeft. Test wat de agent doet als een host geblokkeerd is, want een geblokkeerde aanroep die eindeloos opnieuw wordt geprobeerd of wordt omzeild, is een bug die je wilt vinden voordat de klant dat doet.
Controleer wat de proxy voor inloggegevens dekt. Hij dekt MCP-tools en ondersteunde API-aanroepen. Zoek voor al het andere dat je agent aanroept uit waar de inloggegevens staan en of de sandbox ze kan lezen. Onze securitygids voor AI-producten behandelt hoe je de rest afbakent.
De zin die je moet vermijden
Schrijf niet 'uw data verlaat nooit uw omgeving' in een voorstel voor een agent die een gehost model aanroept. Schrijf wat waar is: de agent, zijn inloggegevens en zijn geschiedenis blijven in de omgeving van de klant, en de inhoud die het model nodig heeft gaat naar de provider die de klant kiest, onder de voorwaarden die de klant al heeft. Dezelfde vraag geldt voor elke gehuurde harness, en we bekeken die toen OpenAI de agentlus weggaf.
Wat het kost. Geen van beide bronnen noemt een prijs voor de zelfgehoste optie.
Wanneer het algemeen beschikbaar is. Het is een private bèta, aan te vragen via een accountteam. Er is geen datum voor een bredere uitrol.
Dat het een compliancecertificering heeft. De aankondiging beschrijft ontwerpprincipes. Ze noemt geen SOC 2-, ISO-, HIPAA- of FedRAMP-dekking voor de zelfgehoste uitrol.
Wat elk modelverzoek precies bevat. Geen van beide bronnen somt de verzonden gegevenscategorieën op of zegt of Anthropic operationele telemetrie van een zelfgehoste server ontvangt. Vraag dat schriftelijk na voordat je het aan een klant herhaalt.
Op 12 november 2026 opende Anthropic een private bèta van zelfgehoste Claude Managed Agents. Klanten draaien de agentserver, de PostgreSQL-database, de sandboxes, de inloggegevens en de sessiegeschiedenis in de eigen cloud of on-premise, exporteren het volledige verslag via OpenTelemetry en kiezen of modelverzoeken naar Anthropic, Amazon Bedrock, Google's Agent Platform, Microsoft Foundry of een eigen gateway gaan. Het model draait nog steeds buiten het netwerk van de klant: prompts gaan eruit en antwoorden komen terug.
Voor founders die agents verkopen aan gereguleerde klanten is dat een echt antwoord op het hostingbezwaar, mits je het nauwkeurig beschrijft. De agent en zijn secrets kunnen binnen blijven. De inhoud waarover het model redeneert niet.
Schrijf vóór je volgende securityreview één pagina die zegt wat waar draait en wat de grens oversteekt, stuur modelaanroepen via een contract dat de klant al heeft, en schrijf de allowlist voor uitgaand verkeer zelf in plaats van die aan de klant over te laten.
Bronnen: Anthropic, Operate Claude Managed Agents inside your security perimeter (12 november 2026) — wat de klant host, waar modelverzoeken heen gaan, de vaults en de proxy voor inloggegevens, allowlists van hosts, het sessieverslag en de export via OpenTelemetry, zero data retention en de private bèta; Help Net Security, Self-hosted Claude Managed Agents keeps agent credentials in your environment (12 november 2026) — wat klanten eerder konden hosten, de PostgreSQL-database, dat prompts het netwerk verlaten, de grenzen van de proxy voor inloggegevens en de operationele verantwoordelijkheid van de klant. Het datastroombestand in sectie 4 is mijn illustratie, en de lezing in secties 3 tot en met 5 is van mij.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.


