
Un agent d'IA est passé d'un secret divulgué sur GitHub à un Key Vault en cinq minutes. Vos clés d'IA sont ce qu'il cherche en premier

By Surya Pratap
15 novembre 2026
8 min read
AI & Technology

15 novembre 2026
8 min read
 Voir l'attaque et les correctifsHover to explore
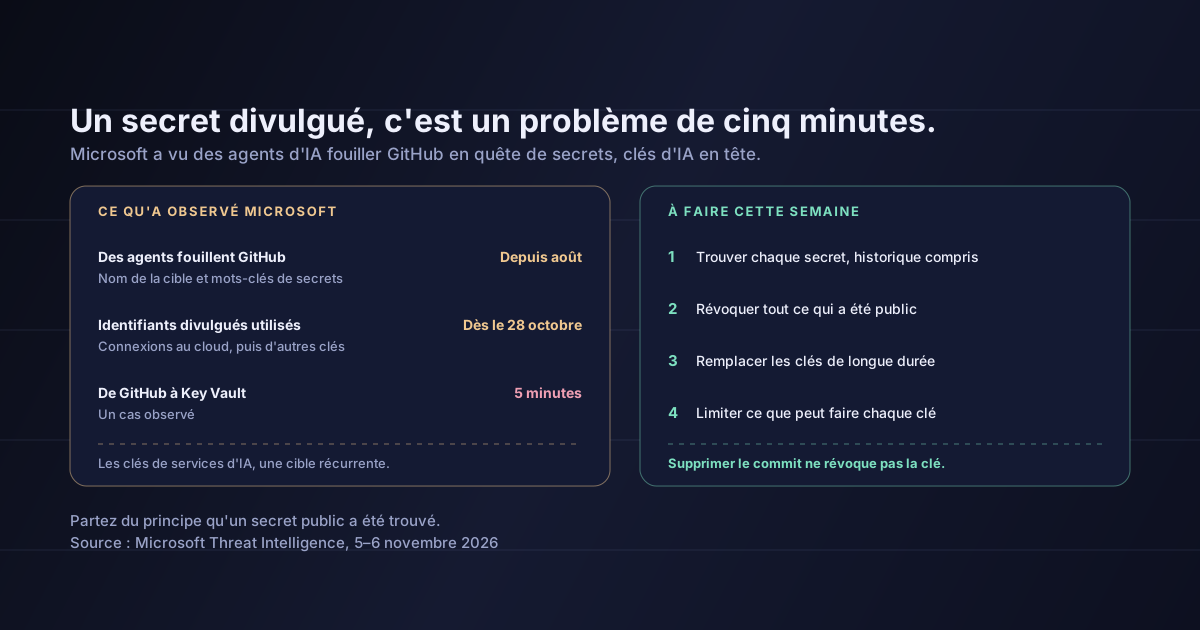
La plupart des startups ont un jour poussé une clé sur GitHub par erreur. En général, quelqu'un s'en aperçoit, supprime la ligne, fait un force push et passe à autre chose. Le 5 novembre, Microsoft Threat Intelligence a publié un rapport qui devrait mettre fin à cette habitude. Depuis août, explique-t-il, des attaquants utilisent un framework d'IA agentique pour chercher des secrets à grande échelle dans les dépôts publics de GitHub, et dans un cas un agent d'IA est passé de cette recherche à l'exfiltration de données d'un Azure Key Vault en cinq minutes. Les clés que les agents cherchaient sans relâche sont celles que possèdent presque toutes les startups d'IA : les identifiants de services d'IA.
Le rapport décrit une séquence familière à quiconque a déjà divulgué une clé, en plus rapide :
Le lendemain, Microsoft a indiqué qu'un groupe à motivation financière qu'il nomme Storm-3358 avait commencé à utiliser le même framework contre des organisations financières, surtout en Asie du Sud-Est, et que les agents ARTEX « peuvent aussi mener des attaques de mots de passe par force brute, du password spraying, de l'énumération et de l'abus d'API, et des extractions de bases de données ».
Une phrase du rapport mérite plus d'attention qu'elle n'en a reçu : « les agents d'IA ont montré à plusieurs reprises un intérêt pour les identifiants donnant accès à des services d'IA, comme les clés d'API des grands fournisseurs de services d'IA et les applications OAuth ayant accès à Foundry Tools ». Microsoft ajoute que des rapports publics ont documenté des vols d'identifiants de services d'IA « parfois pour exécuter le même workflow d'IA agentique ».
Autrement dit, une clé d'IA volée finance l'attaque suivante. Pour une startup d'IA, c'est un coût direct, car la facture arrive à votre nom. Et cela peut être pire qu'une facture. Dans beaucoup de produits, la clé d'IA n'est pas isolée. Elle côtoie la base vectorielle, le bucket de documents et les outils que votre agent peut appeler. Une clé capable d'appeler un modèle via votre compte peut souvent atteindre tout ce que ce compte a connecté.
Supprimer le commit ne révoque pas la clé. La faire tourner, si.
L'habitude que le rapport de Microsoft devrait faire disparaître, c'est la suppression discrète. Son conseil est direct : « Considérez comme compromis les identifiants exposés publiquement, même si l'emplacement d'origine a été modifié ou supprimé depuis. » La raison suit : « Supprimer le contenu n'invalide pas l'identifiant et n'efface pas les copies conservées dans l'historique des modifications, les caches, les archives, les logs ou d'autres systèmes. » Et les jetons déjà émis avec cet identifiant « restent valides jusqu'à leur expiration ».
Cinq minutes changent le calcul. Une fuite repérée lors de la revue de code du lendemain matin, ou par un scan hebdomadaire, était déjà trop lente quand les attaquants cherchaient à la main. Quand la recherche est menée par des agents qui réessaient, s'adaptent et passent à l'identifiant suivant, la seule hypothèse sûre est qu'un secret public a été trouvé. Le rapport note aussi que bloquer les adresses IP et les user agents de l'attaquant « n'arrêtera pas une attaque menée par un agent d'IA, qui les changera rapidement ».
Ce n'est pas un problème réservé aux entreprises sur le cloud de Microsoft. Les exemples du rapport concernent Azure parce que c'est ce que Microsoft voit. La même recherche trouve tout aussi facilement une clé OpenAI, Anthropic ou Google, une clé d'accès AWS ou l'URL d'une base de données.
Rien de tout cela n'exige une équipe de sécurité. Il faut un après-midi et quatre décisions.
# .github/workflows/deploy.yml
permissions:
  id-token: write   # lets the job request a short-lived OIDC token
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/deploy-from-main
          aws-region: us-east-1
      - run: ./scripts/deploy.sh   # credentials expire when the job ends
Trouvez chaque secret dans votre code et son historique. Lancez un détecteur de secrets sur tous vos dépôts, historique complet, forks et gists publics compris. Activez la détection de secrets et la push protection là où votre hébergeur les propose, pour que la prochaine clé soit bloquée avant d'être poussée. N'oubliez pas les issues, les wikis et les logs collés.
Révoquez tout ce qui a été public. Pas seulement ce qui l'est aujourd'hui. Si une clé est apparue dans un commit public à un moment quelconque, révoquez-la et émettez-en une nouvelle, puis vérifiez dans les logs d'usage du fournisseur toute activité que vous ne reconnaissez pas. Pour une application compromise, Microsoft conseille aussi de faire tourner tous les secrets de tout key vault qu'elle pouvait lire.
Remplacez les clés de longue durée par des identités de courte durée. Microsoft note que les identités managées « suppriment toute possibilité d'exposer un secret dans le code ». La même idée s'applique ailleurs : OIDC entre votre CI et votre cloud, comme dans l'exemple ci-dessus, et identité de charge de travail pour les services. Une clé qui n'existe pas ne peut pas fuiter.
Limitez ce que chaque clé peut dépenser ou atteindre. Donnez à chaque environnement et à chaque service sa propre clé d'IA, avec un plafond de dépenses et une alerte en cas d'usage inhabituel. Donnez à chaque identifiant cloud le rôle le plus étroit qui fonctionne. Si une clé fuit malgré tout, le dégât se limite à une facture plafonnée et à un seul service, pas à tout votre compte. Notre guide de sécurité pour les produits d'IA couvre le reste.
Si vous trouvez une clé divulguée aujourd'hui
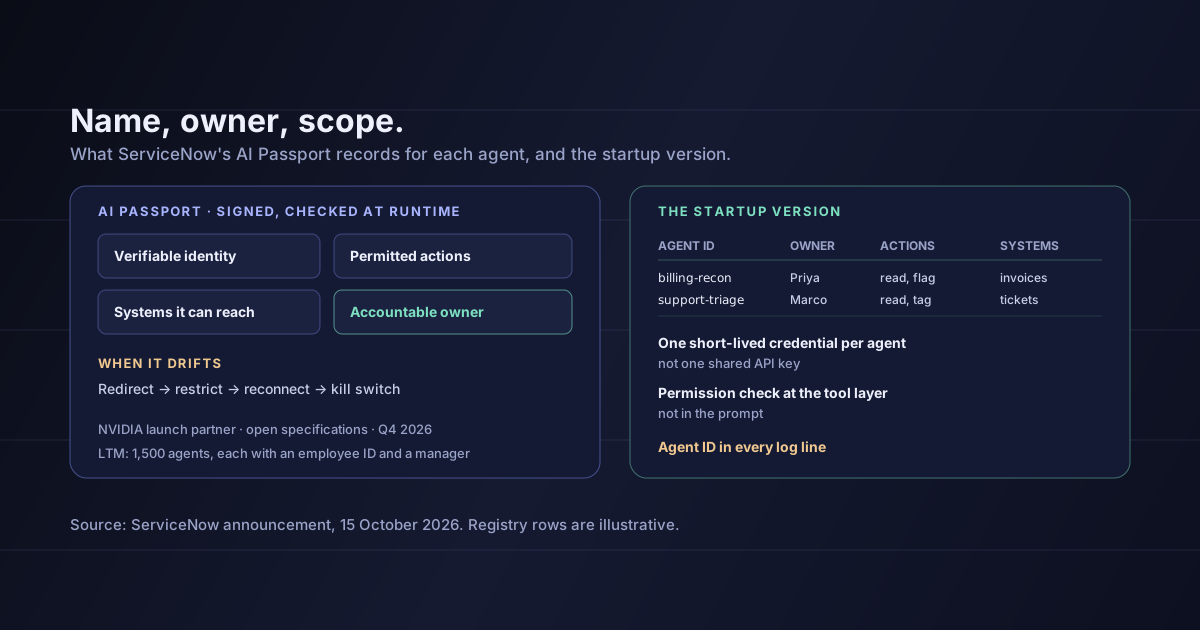
Révoquez d'abord, enquêtez ensuite. Puis vérifiez dans les logs du fournisseur la période écoulée depuis la fuite : un usage qui n'est pas le vôtre, de nouvelles clés ou de nouveaux utilisateurs créés et, pour les identifiants cloud, des échecs de connexion suivis d'une réussite, ce que Microsoft qualifie d'urgent. Si la clé appartenait à une application ou à un agent, faites tourner tous les secrets qu'il pouvait lire. Les identifiants des agents sont des identités, et nous avons écrit sur l'attribution aux agents d'identités limitées et vérifiables quand ServiceNow a annoncé AI Passport.
Que tous les secrets exposés ont été utilisés. Microsoft décrit ce qu'il a observé, pas un décompte des organisations ou des clés touchées. Le rapport ne donne aucun total au-delà de « dizaines d'applications associées dans plusieurs tenants ».
Qui a créé ARTEX, ni s'il est open source. Aucun des deux rapports ne le dit, et celui du 5 novembre n'attribue l'activité sur GitHub à aucun groupe nommé. Celui du 6 novembre cite Storm-3358 parmi les utilisateurs du framework.
Quels fournisseurs d'IA étaient visés. Le rapport parle des « grands fournisseurs de services d'IA » sans en nommer aucun.
Que cinq minutes soient la norme. C'est un cas observé. Ce qui compte, c'est que ce soit possible, pas que ce soit la moyenne.
Le 5 novembre 2026, Microsoft a indiqué que, depuis août, des attaquants utilisent ARTEX, un framework offensif d'IA agentique, pour chercher des secrets sur le GitHub public. Les agents ont utilisé des identifiants d'application divulgués pour se connecter à des tenants cloud, cherché d'autres identifiants, visé à plusieurs reprises des clés de services d'IA et, dans un cas, sont passés de la recherche sur GitHub à l'exfiltration de données d'un Azure Key Vault en cinq minutes. Le conseil de Microsoft est de considérer tout identifiant exposé publiquement comme compromis, même après suppression.
Pour les fondateurs, la leçon est qu'une clé divulguée n'est plus quelque chose à nettoyer la semaine prochaine. Partez du principe qu'elle a été trouvée, faites-la tourner, et construisez pour que la suivante soit de courte durée, étroite et plafonnée.
Cette semaine, scannez tous vos dépôts et leur historique à la recherche de secrets, révoquez tout ce qui a été public, activez la push protection, et mettez un plafond de dépenses et une alerte sur chaque clé d'IA que vous détenez.
Sources : Microsoft Threat Intelligence et Microsoft Security Research, Threat actors use agentic AI tooling to find and abuse exposed secrets (5 novembre 2026) — la recherche sur GitHub depuis août, l'intérêt pour les identifiants de services d'IA, l'activité après connexion, le cas des cinq minutes, le conseil sur les identifiants exposés et supprimés, la détection et les mesures d'atténuation ; Microsoft Threat Intelligence, ARTEX abuse expands as cybercriminals target financial sector (6 novembre 2026) — Storm-3358 et les capacités plus larges des agents ARTEX. Le workflow de la section 4 est mon illustration, et la lecture des sections 3 à 5 est la mienne.


IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.