
Les agents IA ont besoin de systèmes de permissions, pas de meilleurs prompts : le guide du fondateur

By Surya Pratap
14 juillet 2026
8 min read
AI & Technology

14 juillet 2026
8 min read
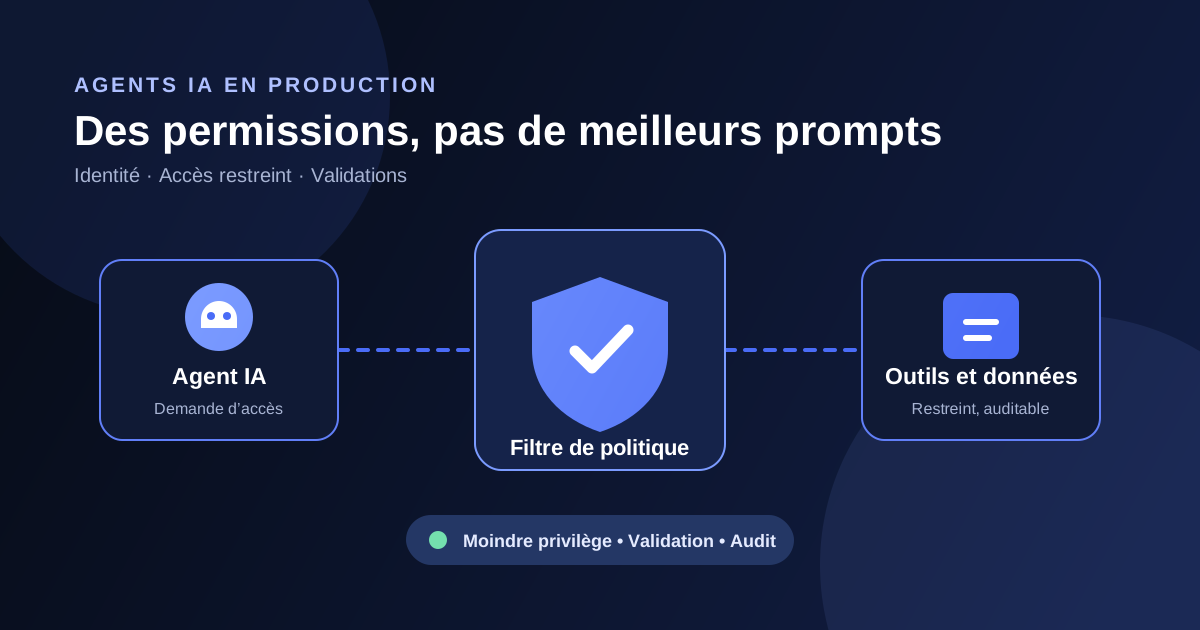
La plupart des défaillances d'agents IA ne commencent pas par un modèle faible. Elles commencent quand on donne à un modèle compétent une clé d'API aux droits étendus, une instruction ambiguë et la permission d'agir. L'agent fonctionne parfaitement en démo, puis arrive en production où il peut envoyer un e-mail au mauvais client, modifier un enregistrement qu'il devait seulement lire, ou effectuer un changement coûteux sans responsable humain clairement identifié.
Un meilleur prompt aide l'agent à choisir l'étape suivante. Il ne décide pas de ce que l'agent est autorisé à faire. C'est un problème de produit et de conception de systèmes. Les fondateurs qui parviennent à intégrer des agents en toute sécurité dans de vrais workflows traitent les permissions comme une couche à part entière : identité, moindre privilège, points de validation et piste d'audit pour chaque action qui a des conséquences.
Un prompt système peut dire « n'émets que des remboursements inférieurs à $100 ». Mais un prompt n'est ni une frontière d'autorisation ni une trace durable de l'intention. L'outil qui émet le remboursement doit lui-même faire respecter le montant, le périmètre du compte et la politique de validation. Partez du principe que l'agent peut mal comprendre un texte, suivre un document non fiable ou recevoir une demande inattendue. Vos outils doivent quand même pouvoir dire non.
Le test pratique
Demandez-vous : « Si l'agent reçoit une instruction malveillante dans un PDF, un ticket ou une page web, peut-il quand même effectuer une action que nous regretterions ? ». Si la réponse est oui, la protection ne vit que dans le prompt. Déplacez-la dans le système de permissions.
Pas besoin d'une gigantesque plateforme de gouvernance pour commencer. Utilisez un modèle de capacités compact : chaque appel d'outil porte une identité d'agent, une action précise, un périmètre de ressources défini et une date d'expiration. Le service d'autorisation évalue ces éléments avant que le système en aval ne voie la requête.
create_draft, pas un exécuteur de base de données générique. Un outil de remboursement peut autoriser de $0 à $100, au lieu de compter sur l'agent pour se souvenir de la limite.La revue humaine n'est pas un échec de l'automatisation. C'est la façon d'automatiser en sécurité tout en apprenant où placer les limites. L'essentiel est de réserver la revue aux actions dont les conséquences sont irréversibles, financièrement significatives, visibles de l'extérieur ou difficiles à corriger, et non d'obliger quelqu'un à valider chaque étape inoffensive.
Journalisez plus que la transcription du chat. Pour chaque action, enregistrez l'identité de l'agent, l'utilisateur à l'origine de la demande, le nom de l'outil, les entrées assainies, la décision de la politique, l'état de la validation, le résultat et un identifiant de corrélation pour l'exécution. Quand un client demande pourquoi un changement a eu lieu, c'est ce qui sépare un produit explicable d'une boîte noire.
Ces enregistrements deviennent aussi vos données opérationnelles. Examinez chaque semaine les appels refusés, les validations annulées et les cas limites récurrents. Ils révèlent où améliorer l'agent, où durcir la politique et quels points de validation sont assez mûrs pour être automatisés.
Les agents en production ont besoin d'une réponse claire à deux questions distinctes : que doit faire cet agent, et qu'a-t-il le droit de faire ? Les prompts répondent à la première. Les systèmes de permissions répondent à la seconde. Construisez la frontière tôt, rendez-la visible pour votre équipe et vos clients, et votre agent pourra gagner en autonomie sans perdre en fiabilité.
Besoin d'aide pour concevoir un workflow d'agents capable d'arriver en production en toute sécurité ? Réservez un appel de découverte gratuit : nous aidons les fondateurs à transformer des démos d'IA en produits fiables.



IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.