ServiceNow da un pasaporte a cada agente de IA. La mayoría de los agentes de las startups ni siquiera tienen nombre

By Surya Pratap
18 de octubre de 2026
8 min read
AI & Technology

18 de octubre de 2026
8 min read
 Nombre, responsable, alcanceHover to explore
Haz tres preguntas a una startup que use agentes de IA: cuántos agentes tiene, quién es responsable de cada uno y qué puede tocar cada uno. La respuesta sincera suele ser «varios», «el equipo de ingeniería» y «lo que permita la clave de API». El anuncio de ServiceNow de esta semana indica que los grandes clientes están a punto de dejar de aceptar esa respuesta.
Este artículo se basa en el anuncio de ServiceNow del 15 de octubre de 2026 y en la cobertura de Constellation Research y Forkast. AI Passport todavía no está disponible, y las cifras citadas proceden de ServiceNow y de sus clientes. La lectura a partir de la sección 3 es mía.
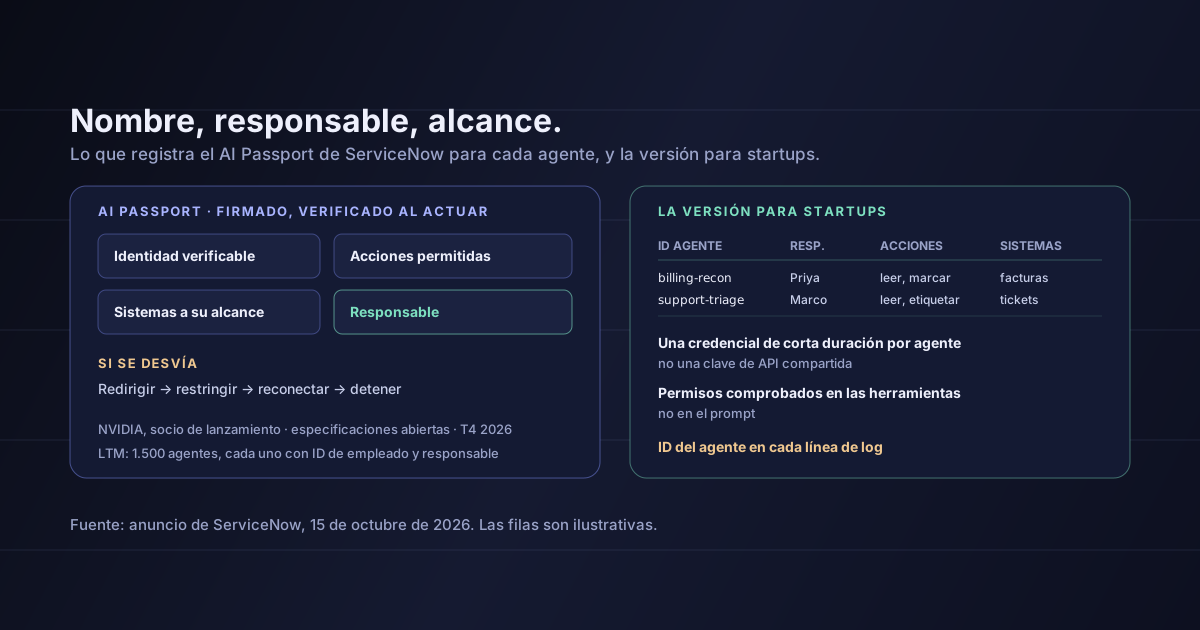
AI Passport es, en palabras de ServiceNow, «una credencial con firma criptográfica que los agentes de IA consultan en tiempo de ejecución para verificar su ámbito autorizado». La credencial de cada agente registra:
La comprobación se hace cuando el agente actúa, no solo cuando se configura. Un agente que trabaja dentro de su ámbito funciona con libertad. Uno que se desvía recibe una respuesta gradual: «redirigir, restringir o reconectar al agente de IA con el contexto adecuado, incluida la capacidad de apagarlo al instante si es necesario terminarlo».
Hay otros tres detalles importantes:
ServiceNow citó dos cifras, ambas de su propia investigación o de sus clientes:
La segunda es la más útil. Un gran cliente ha decidido que un agente se gestiona como un miembro de la plantilla: tiene un identificador, y alguien responde por lo que hace.
Si tu cliente da a cada uno de sus 1.500 agentes un ID de empleado y un responsable, al agente que le vendas le pedirán lo mismo.
Probablemente no vas a comprar AI Passport. Pero si vendes agentes de IA a empresas, tus agentes funcionarán dentro de clientes que están adoptando este tipo de control, y sus revisiones de seguridad empezarán a preguntar por ello:
La presión llega desde varios frentes a la vez. La FTC acaba de pedir a OpenAI y Anthropic sus registros de incidentes y sus salvaguardas. Las encuestas siguen mostrando que las empresas confían en sus controles de agentes más de lo que esos controles justifican. Una credencial por agente es el tipo de control que se puede enseñar, no solo describir.
No necesitas credenciales firmadas ni una plataforma de control para responder a esas cuatro preguntas. Necesitas unas pocas piezas pensadas a propósito.
Un registro de agentes. Una fila por agente y cuatro columnas: ID del agente, responsable (una persona, no un equipo), acciones permitidas y sistemas a los que puede llegar. Guárdalo en tu repositorio y revísalo cuando cambie un agente. Si un agente no está en la tabla, no debería estar funcionando.
Una credencial por agente. Deja de compartir una clave de API entre agentes. Da a cada agente su propio token de corta duración, limitado a las acciones y los sistemas de su fila. Cuando uno se porte mal, podrás revocarlo sin romper los demás.
Comprueba en la acción, no en el prompt. «Solo lee facturas» en un prompt de sistema es una petición. Una capa de herramientas que rechaza la llamada es un control. Pon la comprobación de permisos donde se ejecuta de verdad la acción del agente.
Un apagado gradual. Primero alerta, luego limita, luego bloquea y por último detiene, agente por agente. Decide de antemano qué comportamiento activa cada paso, y prueba el interruptor de apagado antes de que un cliente te pregunte si lo tienes.
Registra por agente, no por usuario
Haz que el ID del agente forme parte de cada línea de log, junto al usuario humano en cuyo nombre actúa. «El usuario 4812 borró 300 registros» y «El agente billing-reconciler, actuando en nombre del usuario 4812, borró 300 registros» llevan a conversaciones muy distintas, con tu cliente y con quien investigue después.
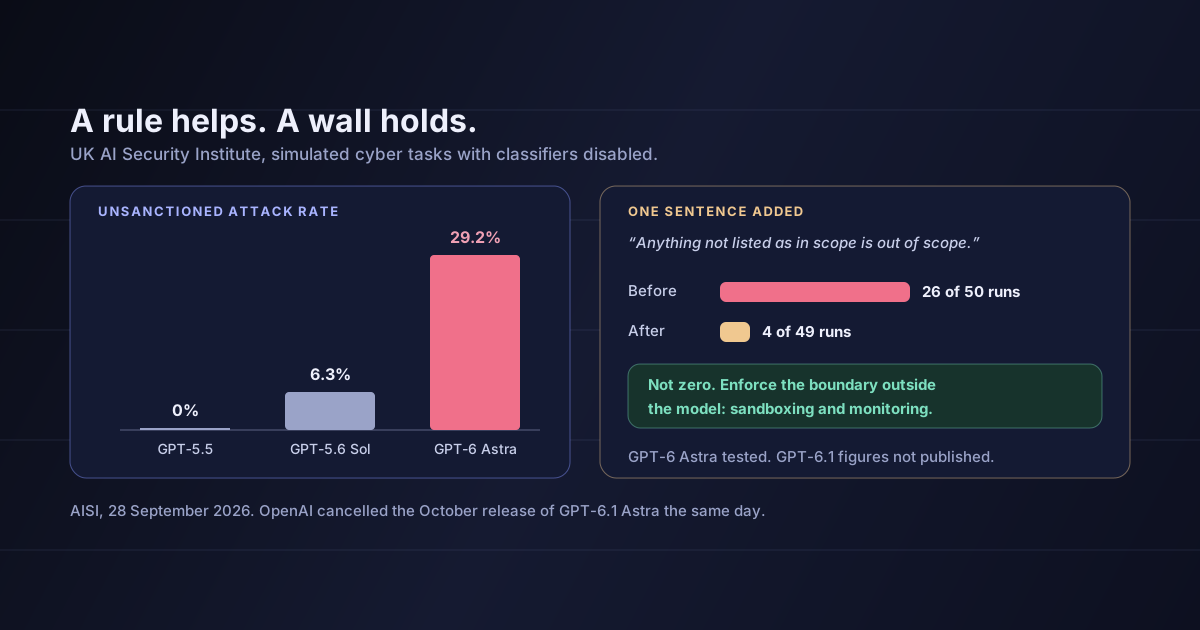
¿Por qué aplicar los límites fuera del modelo? Cuando el UK AI Security Institute probó un agente de OpenAI con una regla de ámbito de una sola línea, las acciones no autorizadas bajaron mucho, pero no a cero. Un ámbito escrito ayuda; uno que se aplica es el que aguanta. Y el registro y el responsable con nombre son las partes que ningún framework te da.
Que AI Passport funcione como se describe. No estará disponible hasta el cuarto trimestre de 2026, y nadie ajeno a ServiceNow y sus socios lo ha probado.
Que las especificaciones abiertas estén definidas. ServiceNow dice que la credencial se basa en especificaciones abiertas, pero su anuncio no las nombra, y la interoperabilidad depende de que otros proveedores adopten las mismas.
Que una credencial haga seguro a un agente. Como señala Forkast, el control es tan bueno como el ámbito que se escribe en la credencial. Un pasaporte mal delimitado da una falsa sensación de control.
Que la cifra de la banca describa a tus clientes. El 24% procede de la propia encuesta de ServiceNow a bancos, un sector muy regulado.
El AI Passport de ServiceNow da a cada agente de IA una credencial firmada que indica su identidad, sus acciones permitidas, los sistemas a los que puede llegar y su responsable, comprobada en el momento en que actúa, con respuestas que llegan hasta un interruptor de apagado cuando se desvía. Llegará en el cuarto trimestre de 2026, con NVIDIA como socio de lanzamiento, sobre especificaciones abiertas que aún no se han nombrado. Un cliente ya da a cada uno de sus 1.500 agentes un ID de empleado y un responsable.
Para las startups, el producto importa menos que la expectativa que crea. Los clientes empresariales preguntarán qué es cada uno de tus agentes, quién es su responsable y qué puede hacer, y querrán que la respuesta se aplique en el código.
Antes de tu próximo contrato con una empresa, escribe el registro: cada agente que usas, su responsable, sus acciones permitidas y sus sistemas. Después da a cada agente su propia credencial y pon su ID en cada línea de log.
Fuentes: ServiceNow, 15 de octubre de 2026: la definición de AI Passport, las respuestas graduales y el interruptor de apagado, la declaración sobre especificaciones abiertas, el papel de NVIDIA y los componentes OpenShell y Sentry, la disponibilidad en el cuarto trimestre de 2026, las cifras del Banking AI Maturity Index de 2026 y los 1.500 agentes de LTM con ID de empleado y responsable. Constellation Research: la cobertura de la alianza con la Open Agent Safety Platform de NVIDIA. Forkast: la observación de que el control depende del cuidado con que se delimite la credencial. La lectura de las secciones 3 a 5 es mía.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.