
Un agente de IA pasó de un secreto filtrado en GitHub a un Key Vault en cinco minutos. Sus claves de IA son lo primero que busca

By Surya Pratap
15 de noviembre de 2026
8 min read
AI & Technology

15 de noviembre de 2026
8 min read
 Ver el ataque y las solucionesHover to explore
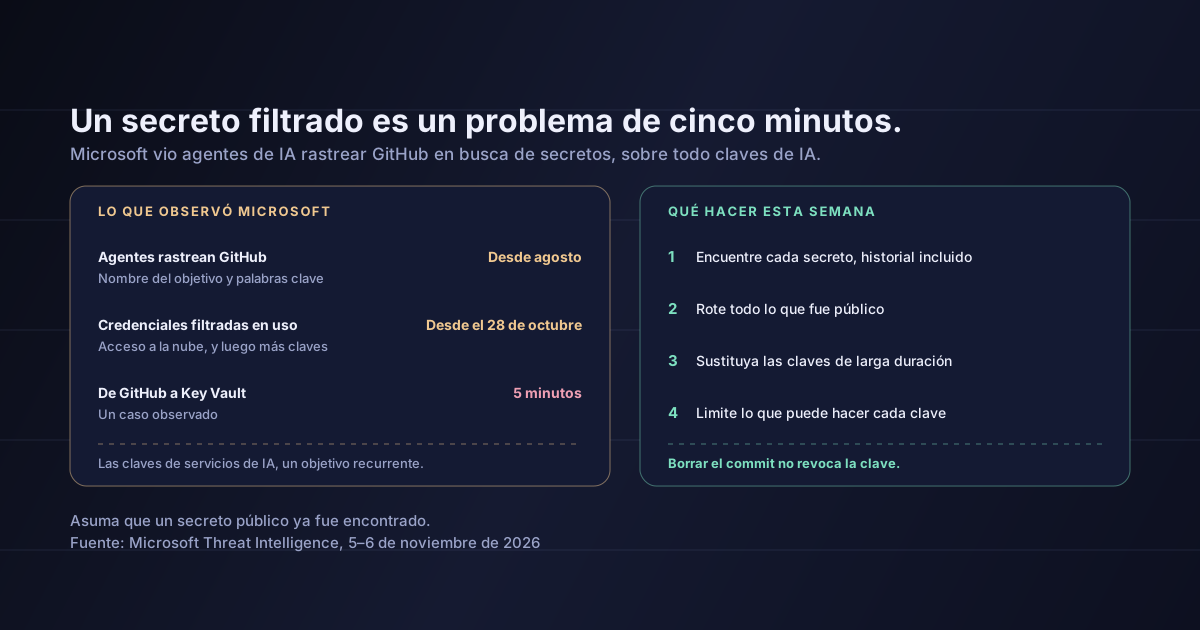
La mayoría de las startups han subido alguna vez una clave a GitHub por error. Normalmente alguien se da cuenta, borra la línea, hace un force push y sigue adelante. El 5 de noviembre, Microsoft Threat Intelligence publicó un informe que debería acabar con esa costumbre. Según el informe, desde agosto los atacantes usan un marco de IA agéntica para buscar secretos a gran escala en repositorios públicos de GitHub, y en un caso un agente de IA pasó de esa búsqueda a extraer datos de un Azure Key Vault en cinco minutos. Las claves que los agentes buscaban una y otra vez son las que tienen casi todas las startups de IA: credenciales de servicios de IA.
El informe describe una secuencia que reconocerá cualquiera que haya filtrado una clave, solo que más rápida:
Un día después, Microsoft informó de que un grupo con motivación económica al que llama Storm-3358 había empezado a usar el mismo marco contra organizaciones financieras, sobre todo en el Sudeste Asiático, y de que los agentes de ARTEX «también pueden realizar ataques de fuerza bruta a contraseñas, password spraying, enumeración y abuso de API y volcado de bases de datos».
Una frase del informe merece más atención de la que recibió: «los agentes de IA mostraron repetidamente interés por las credenciales que dan acceso a servicios de IA, como claves de API de los principales proveedores de servicios de IA y aplicaciones OAuth con acceso a Foundry Tools». Microsoft añade que informes públicos han documentado robos de credenciales de servicios de IA «a veces para ejecutar el mismo flujo de trabajo de IA agéntica».
Dicho de otro modo, una clave de IA robada paga el siguiente ataque. Para una startup de IA es un coste directo, porque la factura llega a su nombre. Y puede ser peor que una factura. En muchos productos, la clave de IA no está sola. Está junto al almacén vectorial, el bucket de documentos y las herramientas que su agente puede llamar. Una clave que puede llamar a un modelo a través de su cuenta a menudo puede llegar a todo lo que esa cuenta tiene conectado.
Borrar el commit no revoca la clave. Rotarla, sí.
La costumbre que el informe de Microsoft debería eliminar es el borrado discreto. Su consejo es directo: «Trate como comprometidas las credenciales que se han expuesto públicamente, aunque la ubicación original se haya editado o eliminado después». El motivo viene a continuación: «Eliminar el contenido no invalida la credencial ni elimina las copias conservadas en el historial de ediciones, cachés, archivos, logs u otros sistemas». Y los tokens ya emitidos con esa credencial «siguen siendo válidos hasta que caducan».
Cinco minutos cambian las cuentas. Una filtración detectada en la revisión de código de la mañana siguiente, o en un escaneo semanal, ya era demasiado lenta cuando los atacantes buscaban a mano. Cuando la búsqueda la hacen agentes que reintentan, se adaptan y pasan a la siguiente credencial que encuentran, la única suposición segura es que un secreto público ya se encontró. El informe señala además que bloquear las direcciones IP y los user agents del atacante «no detendrá un ataque de un agente de IA, que los cambiará rápidamente».
Esto no es un problema solo de las empresas que usan la nube de Microsoft. Los ejemplos del informe son de Azure porque es lo que Microsoft puede ver. La misma búsqueda encuentra con la misma facilidad una clave de OpenAI, Anthropic o Google, una clave de acceso de AWS o la URL de una base de datos.
Nada de esto requiere un equipo de seguridad. Requiere una tarde y cuatro decisiones.
# .github/workflows/deploy.yml
permissions:
  id-token: write   # lets the job request a short-lived OIDC token
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/deploy-from-main
          aws-region: us-east-1
      - run: ./scripts/deploy.sh   # credentials expire when the job ends
Encuentre cada secreto en su código y su historial. Ejecute un escáner de secretos en todos los repositorios, incluido todo su historial, los forks y los gists públicos. Active el escaneo de secretos y la push protection donde su plataforma los ofrezca, para que la próxima clave se bloquee antes de subirse. No olvide las issues, las wikis y los logs pegados.
Rote todo lo que fue público alguna vez. No solo lo que es público ahora. Si una clave apareció en un commit público en algún momento, revóquela y emita una nueva, y después revise los logs de uso del proveedor en busca de actividad que no reconozca. Para una aplicación comprometida, Microsoft aconseja además rotar todos los secretos de cualquier key vault que pudiera leer.
Sustituya las claves de larga duración por identidades de corta duración. Microsoft señala que las identidades administradas «eliminan la posibilidad de exponer secretos en el código». La misma idea funciona en otros entornos: OIDC desde su CI hacia su nube, como en el ejemplo anterior, e identidad de carga de trabajo para los servicios. Una clave que no existe no se puede filtrar.
Limite lo que cada clave puede gastar o alcanzar. Dé a cada entorno y a cada servicio su propia clave de IA, con un límite de gasto y una alerta ante un uso inusual. Dé a cada credencial de nube el rol más estrecho que funcione. Si aun así se filtra una clave, el daño es una factura limitada y un solo servicio, no toda su cuenta. Nuestra guía de seguridad para productos de IA cubre el resto.
Si hoy encuentra una clave filtrada
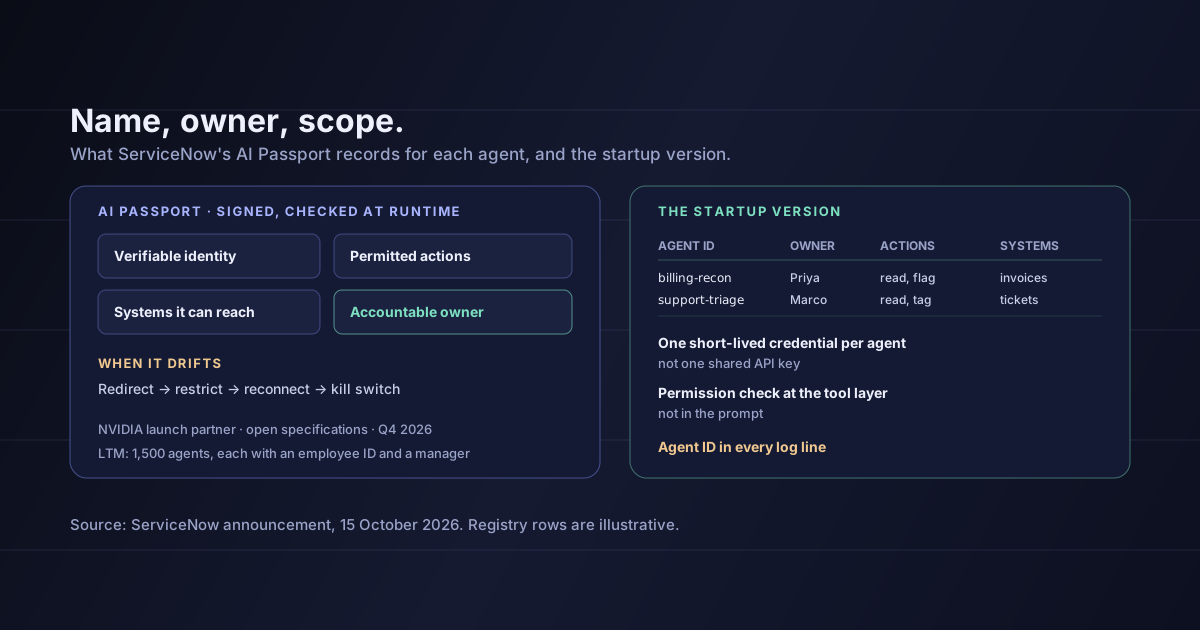
Revóquela primero e investigue después. Luego revise los logs del proveedor desde el momento de la filtración: uso que usted no hizo, nuevas claves o usuarios creados y, en las credenciales de nube, inicios de sesión fallidos seguidos de uno correcto, algo que Microsoft califica de urgente. Si la clave pertenecía a una aplicación o a un agente, rote todos los secretos que pudiera leer. Las credenciales de los agentes son identidades, y escribimos sobre dar a los agentes identidades acotadas y verificables cuando ServiceNow anunció AI Passport.
Que se usaron todos los secretos expuestos. Microsoft describe lo que observó, no un recuento de organizaciones o claves afectadas. El informe no da totales más allá de «decenas de aplicaciones asociadas en varios tenants».
Quién creó ARTEX o si es de código abierto. Ninguno de los dos informes lo dice, y el del 5 de noviembre no atribuye la actividad en GitHub a un grupo concreto. El del 6 de noviembre señala a Storm-3358 como uno de los usuarios del marco.
Qué proveedores de IA fueron objetivo. El informe habla de «los principales proveedores de servicios de IA» sin nombrar a ninguno.
Que cinco minutos sea lo habitual. Es un caso observado. Lo importante es que es posible, no que sea la media.
El 5 de noviembre de 2026, Microsoft informó de que, desde agosto, los atacantes usan ARTEX, un marco ofensivo de IA agéntica, para buscar secretos en GitHub público. Los agentes usaron credenciales de aplicación filtradas para iniciar sesión en tenants de nube, buscaron más credenciales, apuntaron repetidamente a claves de servicios de IA y, en un caso, pasaron de buscar en GitHub a extraer datos de un Azure Key Vault en cinco minutos. El consejo de Microsoft es tratar como comprometida cualquier credencial expuesta públicamente, incluso después de borrarla.
Para los fundadores, la lección es que una clave filtrada ya no es algo que limpiar la semana que viene. Asuma que ya se encontró, rótela y construya de modo que la siguiente sea de corta duración, acotada y con límite.
Esta semana, escanee todos los repositorios y su historial en busca de secretos, rote todo lo que fue público alguna vez, active la push protection y ponga un límite de gasto y una alerta a cada clave de IA que tenga.
Fuentes: Microsoft Threat Intelligence y Microsoft Security Research, Threat actors use agentic AI tooling to find and abuse exposed secrets (5 de noviembre de 2026) — la búsqueda en GitHub desde agosto, el interés por las credenciales de servicios de IA, la actividad tras el inicio de sesión, el caso de cinco minutos, el consejo sobre credenciales expuestas y borradas, la detección y las mitigaciones; Microsoft Threat Intelligence, ARTEX abuse expands as cybercriminals target financial sector (6 de noviembre de 2026) — Storm-3358 y las capacidades más amplias de los agentes de ARTEX. El workflow de la sección 4 es una ilustración mía, y la lectura de las secciones 3 a 5 es mía.


IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.