Perplexity ganó a Amazon por el lugar donde se ejecuta su código (2026)

By Surya Pratap
9 de agosto de 2026
10 min read
AI & Technology

9 de agosto de 2026
10 min read
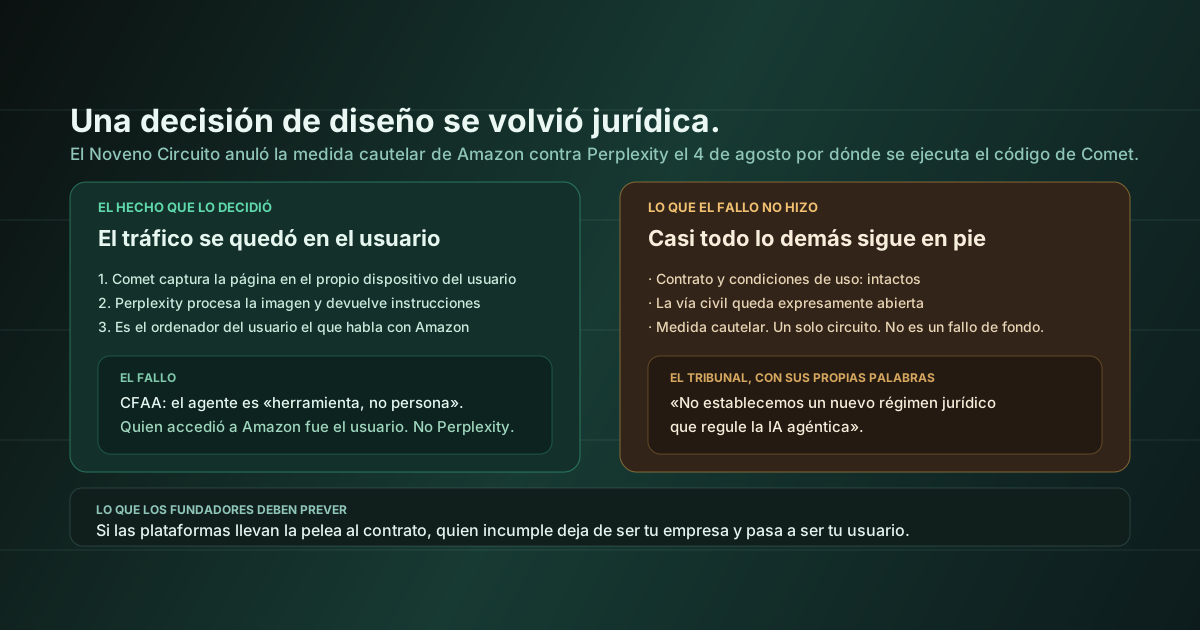
El 4 de agosto, un tribunal del Noveno Circuito anuló por unanimidad la medida cautelar que mantenía el navegador y asistente de compras Comet de Perplexity fuera de Amazon.com. La conclusión: según la Computer Fraud and Abuse Act, un agente de IA es una herramienta, no una persona. Cuando un usuario dirige un agente a un sitio web, quien accede es el usuario.
Esta semana se está leyendo como luz verde para el comercio agéntico. No lo es, y la distancia entre lo que dijo el tribunal y lo que la gente cree que dijo es donde los fundadores van a salir perjudicados. Lo más útil de la sentencia es más estrecho y más accionable: el hecho que decidió el caso fue de arquitectura. Perplexity ganó, en parte, por cómo construyó Comet.
Comet no funciona como la mayoría imagina que funciona un agente de compras con IA. Los servidores de Perplexity nunca hablan con los servidores de Amazon. El asistente hace una captura de la página en el propio equipo del usuario, envía esa imagen a Perplexity para procesarla y recibe instrucciones de navegación que luego ejecuta el ordenador del usuario. Cada paquete que llega a Amazon sale del dispositivo del usuario, por su conexión y dentro de su sesión.
El razonamiento del tribunal se deriva directamente de eso. El «acceso» según la CFAA significa entrar en un sistema informático, y la ley contempla el acceso por parte de una persona. El agente es el instrumento: el tribunal escribió que es «una herramienta, no una persona a efectos legales», y que «el foco de la investigación sigue estando en la persona que accede o que provoca el acceso». Así que quien accedió a Amazon fue el usuario, con la ayuda del agente de Perplexity.
El tribunal reforzó esto con la regla de lenidad. La CFAA es una ley penal. Si la teoría de Amazon fuera correcta —que quien accede es el operador del agente—, la misma lógica expondría a personas corrientes a responsabilidad penal por usar un asistente de IA para comprar algo. Los tribunales evitan interpretaciones tan amplias de las leyes penales, y este lo hizo.
Por qué esto debería cambiar cómo lees tu propio diagrama de arquitectura
Ejecutar del lado del cliente o del servidor siempre ha sido una decisión sobre latencia, coste y dónde viven las credenciales. Desde el 4 de agosto, también es una decisión sobre tu posición jurídica. El análisis del Noveno Circuito se apoya en la ausencia de comunicación entre servidores. Un agente cuyo backend descarga la página por sí mismo no queda obviamente cubierto por este razonamiento, y el tribunal no dijo que lo estuviera.
El tribunal fue inusualmente explícito sobre sus propios límites: «No establecemos un nuevo régimen jurídico que regule la IA agéntica». Tómalo al pie de la letra. Hay cinco cosas que no cambiaron.
Esta es la parte que debería preocuparte más de lo que te tranquiliza la victoria.
Si la legislación contra la intrusión informática ya no alcanza al operador del agente, las plataformas llevarán la pelea al contrato. Es la respuesta obvia, y Eric Goldman ya ha señalado adónde conduce: los sitios endurecen sus condiciones para prohibir el acceso asistido por agentes, y quien queda vinculado por esas condiciones es el titular de la cuenta. Tu usuario.
Vuelve a leer la lógica de la victoria y verás la trampa que contiene. El tribunal resolvió que quien accede al sitio es tu usuario. Esa es exactamente la premisa que necesita una plataforma para sostener que quien incumple es tu usuario, y para suspender su cuenta en lugar de demandarte a ti. Te libras de la responsabilidad argumentando con éxito que el actor es tu cliente. Ganar ese argumento dos veces no es obviamente bueno para tu producto.
Así que el futuro realista a corto plazo no es el acceso abierto de los agentes. Es una mezcla de condiciones más estrictas, detección de bots más agresiva y sanciones a nivel de cuenta contra los usuarios finales, con una cuestión jurídica resuelta a favor del sector de los agentes por debajo, haciendo menos de lo que sugieren los titulares.
No soy abogado y nada de esto es asesoramiento jurídico: si el acceso de agentes a plataformas de terceros es esencial para tu producto, esa conversación es con un abogado, no con un artículo de blog. Lo que sí puedo aportar es la observación de ingeniería, y es la que merece la pena llevarse.
Una decisión de diseño de sistemas tomada por motivos de latencia y de gestión de credenciales acabó determinando el resultado de una apelación federal. Es casi seguro que Perplexity no construyó Comet del lado del cliente para ganar un caso de la CFAA. Lo construyó así porque hacer la captura en local es una forma sensata de operar dentro de la sesión autenticada de un usuario, y el beneficio legal vino por añadidura.
Ese es el patrón que hay que interiorizar. Ha sido la semana para ello: el viernes, una empresa de chips apostando a que el lugar donde vive físicamente un modelo cambia su economía; hoy, un tribunal concluyendo que el lugar donde se ejecuta físicamente un agente cambia quién actúa legalmente. En ambos casos, la frontera que importaba era una frontera de despliegue, no una decisión de producto. A medida que los agentes empiezan a hacer cosas con consecuencias reales —gastar dinero, darse de alta, enviar correo, custodiar credenciales—, la pregunta «¿en qué ordenador se está ejecutando esto?» deja de ser un detalle de implementación y pasa a ser uno de los hechos esenciales de tu empresa.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.