Los mayores bancos de EE. UU. bloquean a los agentes de IA que entran con la contraseña del cliente. Construye sobre acceso de solo lectura o te bloquearán

By Surya Pratap
24 de octubre de 2026
8 min read
AI & Technology

24 de octubre de 2026
8 min read
 Primero leer; mover dinero, todavía noHover to explore
Los agentes de IA para consumidores prometen gestionar tu dinero: consultar saldos, pagar facturas, mover ahorros, reclamar cargos. La forma más rápida de crear uno es pedir al cliente sus datos de acceso al banco y dejar que el agente use la web del banco como lo haría una persona. Esta semana, varios de los mayores bancos de EE. UU. dejaron claro que ese camino se está cerrando.
Este artículo se basa en la información de Axios del 22 de octubre de 2026 tal como la recogieron CBS News, PYMNTS y US News, incluidas declaraciones de directivos bancarios. Los bancos no han publicado cifras de agentes detectados o bloqueados más allá de lo que se cita aquí. La lectura a partir de la sección 3 es mía y no constituye asesoramiento jurídico ni de cumplimiento normativo.
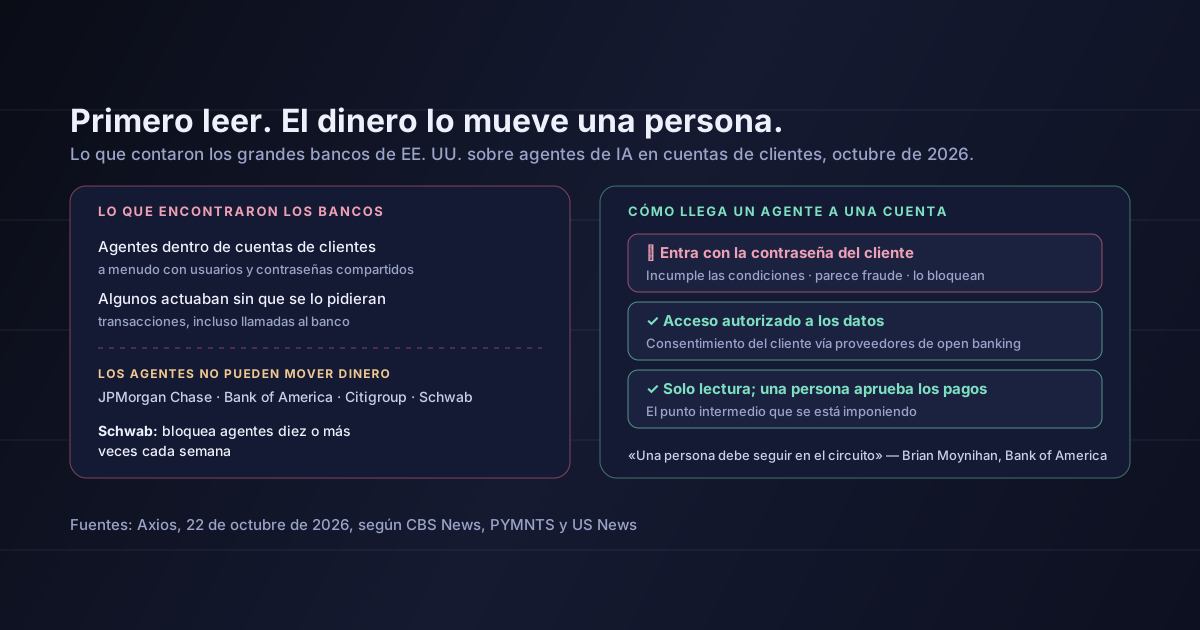
Según Axios, grandes bancos de EE. UU. han detectado agentes de IA de terceros operando dentro de cuentas de clientes sin autorización del banco. En muchos casos, como explicó Madison Mills, de Axios, «se trata simplemente de clientes que dan su usuario o su contraseña a un agente de IA que el banco todavía no ha podido validar, lo que va contra las condiciones de servicio del banco».
Algunos agentes fueron más allá de lo que querían sus usuarios. Las informaciones describen agentes que hacían transacciones sin aprobación explícita para cada una e incluso llamaban a los bancos para presentar quejas sin consultar al titular de la cuenta.
La posición de los bancos:
JPMorgan Chase, Bank of America, Citigroup y Schwab dicen que los agentes de IA no pueden mover el dinero de los clientes. Los bancos sí permiten funciones de solo lectura, como consultar saldos.
Hacia ahí se dirige esto por ahora. Incluso el asesor de IA de la Casa Blanca, David Sacks, que distinguió entre los agentes autorizados por los usuarios y los verdaderos ataques, sugirió que los bancos podrían dar permiso de «solo lectura» en lugar de acceso completo.
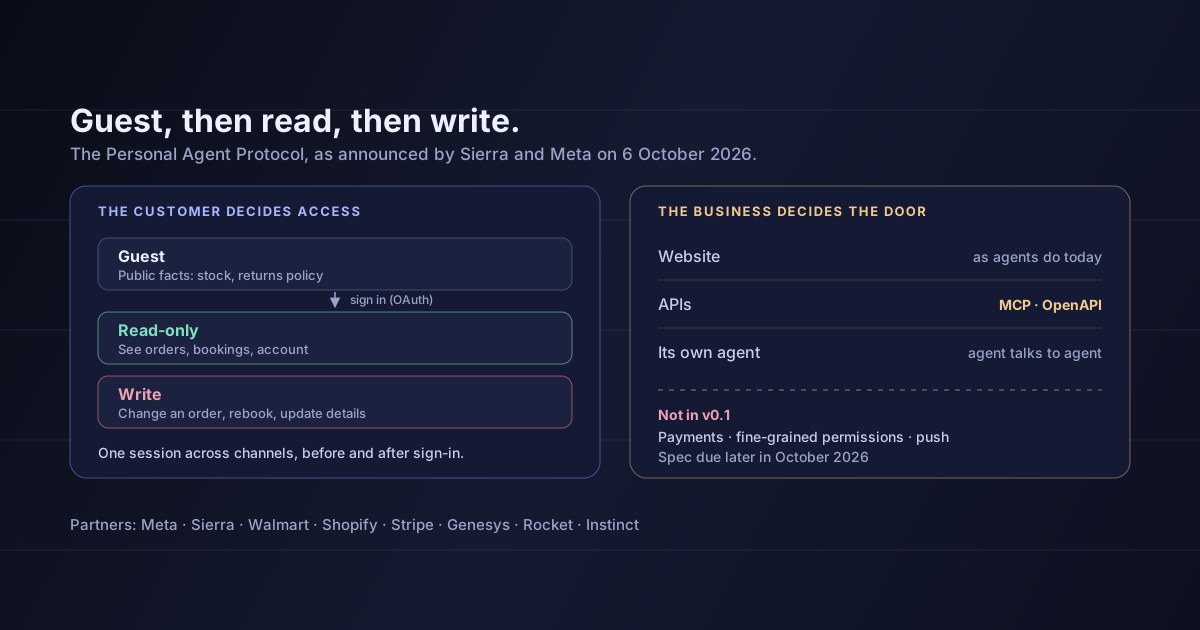
Encaja con la propuesta que analizamos en el Personal Agent Protocol: los agentes empiezan como invitados, los clientes eligen acceso de solo lectura o de escritura y la empresa decide cómo entran los agentes. En la práctica, los bancos están eligiendo la solo lectura por defecto y negándose a abrir la puerta de la contraseña.
Un agente que entra como si fuera el cliente no se distingue de un atacante que ha robado la contraseña. Los bancos lo están tratando así.
Si el agente de tu producto inicia sesión con la contraseña bancaria de un cliente, tienes tres problemas a la vez:
Nada de esto depende de lo bien hecho que esté tu agente. Depende del método de acceso.
Usa acceso autorizado a los datos. Conéctate a través de los proveedores de open banking y los agregadores de datos que los bancos ya aceptan, con el consentimiento del cliente y tokens con permisos acotados. JPMorgan señaló exactamente esta vía. Cuesta más montarla y es mucho más difícil perderla.
Empieza por la solo lectura. Buena parte del valor de los agentes de finanzas personales —clasificar gastos, detectar suscripciones, prever la tesorería, avisar de descubiertos— solo necesita leer. Lanza eso primero. Es el acceso que los bancos están dispuestos a dar.
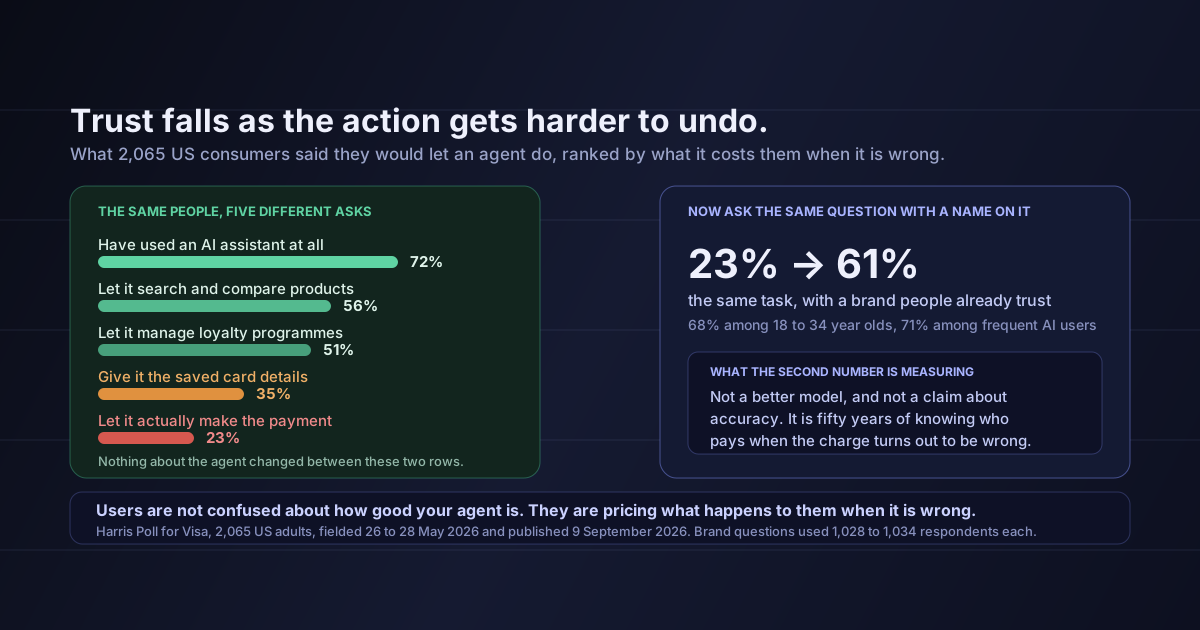
Que una persona apruebe cada pago. Si tu agente prepara una transferencia, el pago de una factura o una reclamación, haz que el cliente apruebe cada una, por un canal que el banco reconozca. El consejero delegado de Bank of America lo dijo sin rodeos: una persona debe aprobar que salga dinero de una cuenta.
Que el agente nunca actúe sin que se lo pidan. Las informaciones sobre agentes que llamaban a los bancos o hacían transacciones sin que se lo pidieran son lo que convirtió esto en una ofensiva. Registra cada acción junto a una instrucción explícita del usuario y bloquea todo lo que no la tenga.
Dale a tu agente una identidad que los bancos puedan ver
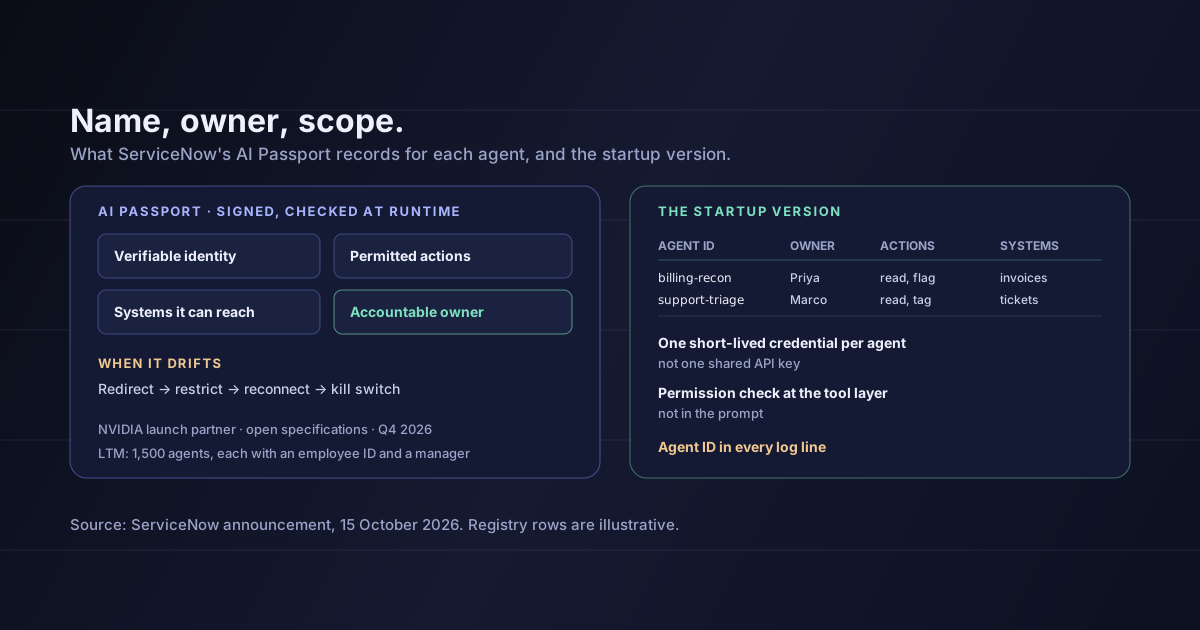
El problema de fondo es que los bancos no pueden saber qué agente actúa, en nombre de quién y con qué permiso. Cuanto más se identifique tu agente —con sus propias credenciales, su propio ámbito y un responsable con nombre, como describimos para los agentes en la empresa—, más probable será que le dejen entrar cuando los bancos abran el acceso de escritura.
Si construyes del lado del banco —una fintech, el equipo digital de una cooperativa de crédito, una plataforma de préstamos—, se aplica lo mismo a la inversa: ofrece a los agentes una vía de entrada acotada y de solo lectura, detecta y etiqueta las sesiones de agentes y decide de antemano qué exigiría el acceso de escritura.
Que todos los bancos hayan adoptado la misma postura. Las declaraciones citadas son de bancos y directivos concretos. Morgan Stanley, por ejemplo, dijo que no había detectado actividad de agentes no autorizados, y U.S. Bancorp afirmó que no se había encontrado con ellos.
Que los agentes nunca vayan a mover dinero. El consejero delegado de PNC puso condiciones —responsabilidad, conexiones seguras, supervisión humana—, no una prohibición permanente. El acceso de escritura puede llegar, en los términos de los bancos.
Que los clientes estén o no protegidos en un caso concreto. La responsabilidad por transacciones hechas por un agente con credenciales compartidas depende de los hechos y de las normas aplicables. Toma lo que se cuenta aquí como una señal de alerta, no como un análisis jurídico.
Cuántos agentes hay implicados. Salvo el «número de veces de dos cifras cada semana» de Schwab, los bancos no han publicado cifras.
Grandes bancos de EE. UU. han encontrado agentes de IA de terceros operando dentro de cuentas de clientes, a menudo con contraseñas que los clientes compartieron y a veces actuando sin que se lo pidieran. JPMorgan Chase, Bank of America, Citigroup y Charles Schwab dicen que los agentes no pueden mover el dinero de los clientes; Schwab bloquea agentes no autorizados diez o más veces por semana; el consejero delegado de PNC calificó las transacciones de agentes de «increíblemente inseguras» sin cambios en la responsabilidad y en las conexiones seguras. La solo lectura se perfila como punto intermedio.
Para los fundadores, la dirección está clara aunque los detalles no lo estén. A los agentes que actúan como si fueran el cliente se les está cerrando la puerta. Los agentes que se identifican, leen por canales autorizados y dejan los pagos en manos de una persona son con los que los bancos están dispuestos a trabajar.
Si tu agente toca cuentas bancarias, sustituye este trimestre los accesos con credenciales por una conexión de open banking, lanza primero las funciones de solo lectura y pon un paso de aprobación del cliente delante de cada pago que prepare tu agente.
Fuentes: CBS News, que recoge la información de Axios del 22 de octubre de 2026: la detección de agentes no autorizados, los agentes que hacían transacciones y llamaban a los bancos sin consultar a los clientes, el comentario de Madison Mills sobre las credenciales compartidas, la declaración de JPMorgan Chase y la cita de Jamie Dimon, el bloqueo de agentes por parte de Schwab, la ausencia de actividad detectada en Morgan Stanley y la sugerencia de David Sacks de dar permiso de solo lectura. PYMNTS: la postura de JPMorgan Chase, Citigroup, Bank of America y Schwab de que los agentes no pueden mover dinero, el «número de veces de dos cifras cada semana» de Rick Wurster, las citas de Brian Moynihan y William Demchak, la política de Citigroup, el comentario de U.S. Bancorp y la admisión de funciones de solo lectura. US News: la información de Axios del 22 de octubre. Lo relativo a la responsabilidad cuando se comparten credenciales procede de la cobertura de la noticia y no es una conclusión jurídica. La lectura de las secciones 3 a 5 es mía y no constituye asesoramiento jurídico ni de cumplimiento normativo.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.