
Los agentes de IA necesitan sistemas de permisos, no mejores prompts: guía para fundadores

By Surya Pratap
14 de julio de 2026
8 min read
AI & Technology

14 de julio de 2026
8 min read
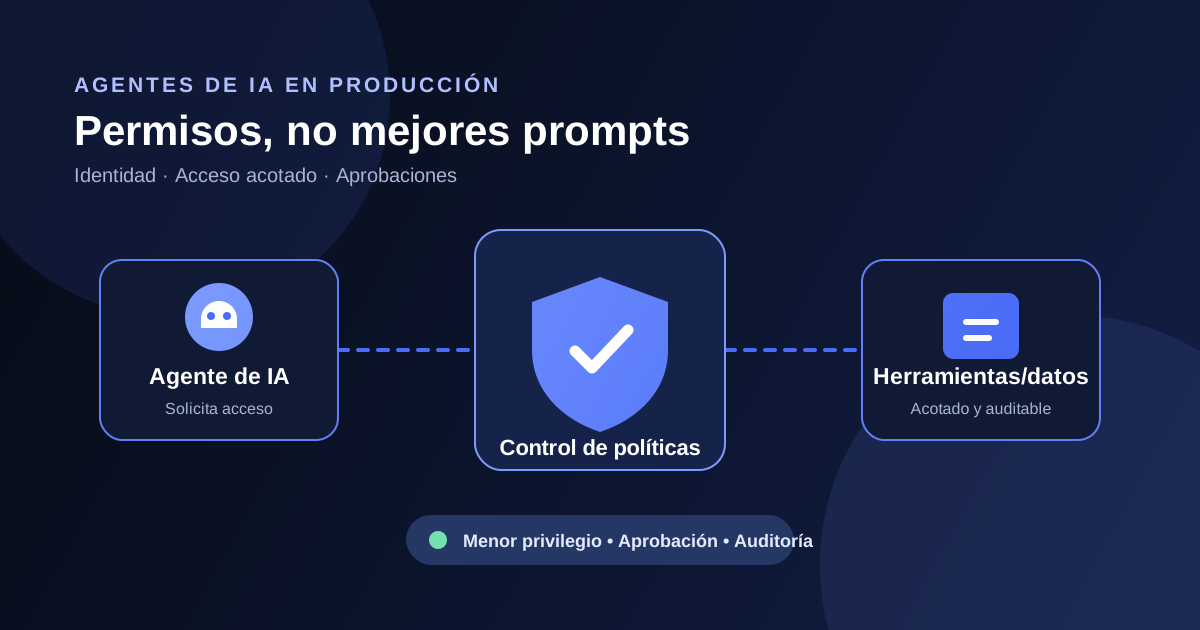
La mayoría de los fallos de los agentes de IA no empiezan con un modelo débil. Empiezan cuando a un modelo capaz se le da una clave de API amplia, una instrucción ambigua y permiso para actuar. El agente funciona perfectamente en la demo; luego llega a producción y puede enviar un correo al cliente equivocado, modificar un registro que solo debía leer o hacer un cambio costoso sin un responsable humano claro.
Un mejor prompt ayuda al agente a elegir el siguiente paso. No decide lo que el agente tiene permitido hacer. Ese es un problema de producto y de diseño de sistemas. Los fundadores que consiguen llevar agentes con seguridad a flujos de trabajo reales tratan los permisos como una capa de primer nivel: identidad, mínimo privilegio, puntos de aprobación y un registro de auditoría para cada acción con consecuencias.
Un prompt de sistema puede decir «emite solo reembolsos de menos de $100». Pero un prompt no es ni una frontera de autorización ni un registro duradero de la intención. La herramienta que emite el reembolso debe aplicar por su cuenta el importe, el alcance de la cuenta y la política de aprobación. Da por hecho que el agente puede malinterpretar un texto, seguir un documento no fiable o recibir una petición inesperada. Tus herramientas tienen que seguir diciendo que no.
La prueba práctica
Pregúntate: «Si el agente recibe una instrucción maliciosa en un PDF, un ticket o una página web, ¿puede aun así realizar una acción de la que nos arrepentiríamos?». Si la respuesta es sí, la salvaguarda solo vive en el prompt. Llévala al sistema de permisos.
No necesitas una gran plataforma de gobernanza para empezar. Usa un modelo de capacidades compacto: cada llamada a una herramienta lleva una identidad de agente, una acción concreta, un alcance de recursos definido y una caducidad. El servicio de autorización evalúa esos datos antes de que el sistema de destino vea la petición.
create_draft, no a un ejecutor genérico de base de datos. Una herramienta de reembolsos puede permitir de $0 a $100, en lugar de confiar en que el agente recuerde el límite.La revisión humana no es un fracaso de la automatización. Es la forma de automatizar con seguridad mientras aprendes dónde deben estar los límites. La clave es reservar la revisión para las acciones cuyas consecuencias son irreversibles, económicamente relevantes, visibles desde fuera o difíciles de corregir, y no obligar a una persona a aprobar cada paso inofensivo.
Registra algo más que la transcripción del chat. Para cada acción, guarda la identidad del agente, el usuario que la inició, el nombre de la herramienta, las entradas depuradas, la decisión de la política, el estado de la aprobación, el resultado y un ID de correlación de la ejecución. Cuando un cliente pregunte por qué se produjo un cambio, esto marca la diferencia entre un producto explicable y una caja negra.
Estos registros se convierten además en tus datos operativos. Revisa cada semana las llamadas denegadas, las aprobaciones anuladas y los casos límite que se repiten. Te muestran dónde mejorar el agente, dónde endurecer la política y qué puntos de aprobación están lo bastante maduros como para automatizarlos.
Los agentes en producción necesitan una respuesta clara a dos preguntas distintas: qué debe hacer este agente y qué tiene permitido hacer. Los prompts responden a la primera. Los sistemas de permisos responden a la segunda. Construye la frontera pronto, hazla visible para tu equipo y tus clientes, y tu agente podrá ganar autonomía sin perder confianza.
¿Quieres ayuda para diseñar un flujo de agentes que pueda llegar a producción con seguridad? Reserva una llamada de descubrimiento gratuita: ayudamos a los fundadores a convertir demos de IA en productos fiables.



IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.