
Een AI-agent ging in vijf minuten van een gelekt geheim op GitHub naar een Key Vault. Je AI-sleutels zoekt hij als eerste

By Surya Pratap
15 november 2026
8 min read
AI & Technology

15 november 2026
8 min read
 Bekijk de aanval en de oplossingenHover to explore
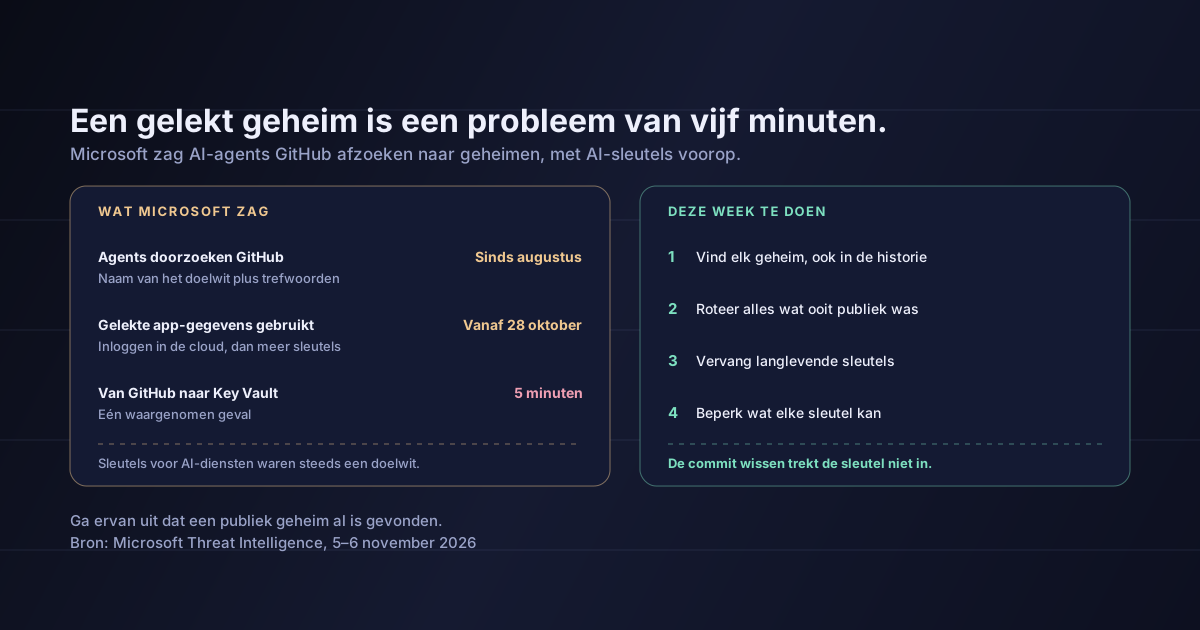
De meeste startups hebben ooit per ongeluk een sleutel naar GitHub gepusht. Meestal merkt iemand het, haalt de regel weg, doet een force push en gaat verder. Op 5 november publiceerde Microsoft Threat Intelligence een rapport dat een einde aan die gewoonte zou moeten maken. Sinds augustus, staat erin, gebruiken aanvallers een framework met AI-agents om op grote schaal publieke GitHub-repositories af te zoeken naar geheimen, en in één geval ging een AI-agent van die zoektocht in vijf minuten naar het wegsluizen van data uit een Azure Key Vault. De sleutels waar de agents steeds naar zochten, zijn de sleutels die bijna elke AI-startup heeft: inloggegevens voor AI-diensten.
Het rapport beschrijft een reeks stappen die iedereen herkent die ooit een sleutel lekte, alleen sneller:
Een dag later meldde Microsoft dat een financieel gemotiveerde groep die het Storm-3358 noemt, hetzelfde framework was gaan gebruiken tegen financiële organisaties, vooral in Zuidoost-Azië, en dat ARTEX-agents "ook brute-force-aanvallen op wachtwoorden, password spraying, enumeratie en misbruik van API's en het dumpen van databases kunnen uitvoeren".
Eén zin in het rapport verdient meer aandacht dan hij kreeg: "de AI-agents toonden herhaaldelijk een voorkeur voor inloggegevens die toegang geven tot AI-diensten, zoals API-sleutels van grote aanbieders van AI-diensten en OAuth-applicaties met toegang tot Foundry Tools." Microsoft voegt eraan toe dat openbare rapporten diefstal van inloggegevens voor AI-diensten hebben beschreven, "soms om dezelfde agentische AI-workflow te draaien".
Met andere woorden: een gestolen AI-sleutel betaalt de volgende aanval. Voor een AI-startup is dat een directe kostenpost, want de rekening komt op jouw naam. Het kan ook erger zijn dan een rekening. In veel producten staat de AI-sleutel niet op zichzelf. Hij zit naast de vectorstore, de documentenbucket en de tools die je agent kan aanroepen. Een sleutel die via jouw account een model kan aanroepen, kan vaak alles bereiken waar dat account aan is gekoppeld.
De commit wissen trekt de sleutel niet in. Roteren wel.
De gewoonte die het rapport van Microsoft zou moeten uitbannen, is het stille verwijderen. Het advies is direct: "Behandel inloggegevens die publiek zijn blootgesteld als gecompromitteerd, ook als de oorspronkelijke locatie later is aangepast of verwijderd." De reden volgt: "Het verwijderen van de inhoud maakt de inloggegevens niet ongeldig en wist geen kopieën in bewerkingsgeschiedenis, caches, archieven, logs of andere systemen." En tokens die al met die gegevens zijn uitgegeven, "blijven geldig tot ze verlopen".
Vijf minuten veranderen de rekensom. Een lek dat de volgende ochtend in een code review of in een wekelijkse scan wordt ontdekt, was al te traag toen aanvallers met de hand zochten. Als de zoektocht wordt gedaan door agents die het opnieuw proberen, zich aanpassen en doorgaan naar het volgende geheim dat ze vinden, is de enige veilige aanname dat een publiek geheim al is gevonden. Het rapport merkt ook op dat het blokkeren van de IP-adressen en user agents van de aanvaller "een aanval door een AI-agent niet zal stoppen, want die verandert ze snel".
Dit is geen probleem alleen voor bedrijven in de cloud van Microsoft. De voorbeelden in het rapport gaan over Azure omdat Microsoft dat kan zien. Dezelfde zoektocht vindt net zo makkelijk een sleutel van OpenAI, Anthropic of Google, een AWS-toegangssleutel of een database-URL.
Hiervoor heb je geen securityteam nodig. Je hebt een middag en vier beslissingen nodig.
# .github/workflows/deploy.yml
permissions:
  id-token: write   # lets the job request a short-lived OIDC token
  contents: read

jobs:
  deploy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: aws-actions/configure-aws-credentials@v4
        with:
          role-to-assume: arn:aws:iam::123456789012:role/deploy-from-main
          aws-region: us-east-1
      - run: ./scripts/deploy.sh   # credentials expire when the job ends
Vind elk geheim in je code en historie. Draai een secret scanner over elke repository, inclusief de volledige historie, forks en publieke gists. Zet secret scanning en push protection aan waar je platform die aanbiedt, zodat de volgende sleutel wordt tegengehouden voordat hij wordt gepusht. Vergeet issues, wiki's en geplakte logs niet.
Roteer alles wat ooit publiek was. Niet alleen wat nu publiek is. Als een sleutel ooit in een publieke commit stond, trek hem in en maak een nieuwe aan, en controleer daarna de gebruikslogs van de aanbieder op activiteit die je niet herkent. Voor een gecompromitteerde applicatie adviseert Microsoft ook elk geheim te roteren in elke key vault die ze kon lezen.
Vervang langlevende sleutels door kortlevende identiteit. Microsoft merkt op dat managed identities "de mogelijkheid wegnemen dat geheimen in code worden blootgesteld". Hetzelfde idee werkt elders: OIDC van je CI naar je cloud, zoals in het voorbeeld hierboven, en workload identity voor services. Een sleutel die niet bestaat, kan niet lekken.
Beperk wat elke sleutel kan uitgeven of bereiken. Geef elke omgeving en elke service een eigen AI-sleutel, met een uitgavenlimiet en een waarschuwing bij ongebruikelijk gebruik. Geef elke cloudcredential de smalste rol die werkt. Lekt er toch een sleutel, dan is de schade een begrensde rekening en één service, niet je hele account. Onze securitygids voor AI-producten behandelt de rest.
Als je vandaag een gelekte sleutel vindt
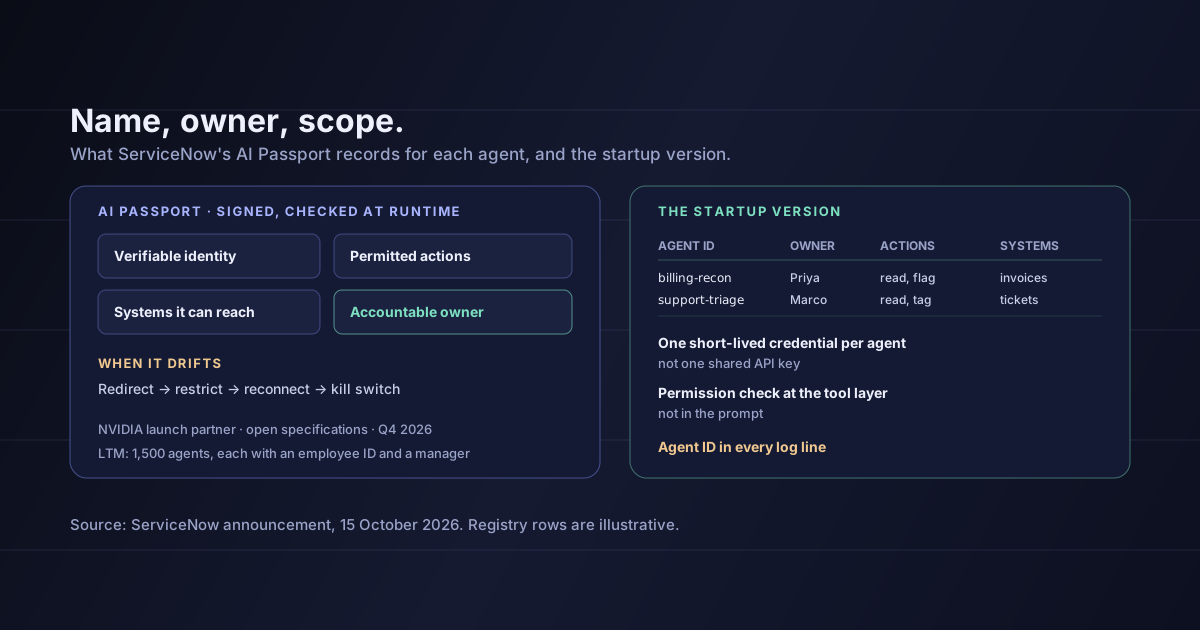
Trek hem eerst in en onderzoek daarna. Controleer vervolgens de logs van de aanbieder over de periode sinds het lek: gebruik dat niet van jou is, nieuw aangemaakte sleutels of gebruikers en, bij cloudcredentials, mislukte inlogpogingen gevolgd door een geslaagde, wat Microsoft urgent noemt. Hoorde de sleutel bij een applicatie of een agent, roteer dan elk geheim dat die kon lezen. Inloggegevens van agents zijn identiteiten, en we schreven over agents een afgebakende, controleerbare identiteit geven toen ServiceNow AI Passport aankondigde.
Dat elk blootgesteld geheim is gebruikt. Microsoft beschrijft wat het zag, geen telling van getroffen organisaties of sleutels. Het rapport geeft geen totalen behalve "tientallen gekoppelde applicaties in meerdere tenants".
Wie ARTEX heeft gebouwd of of het open source is. Geen van beide rapporten zegt dat, en het rapport van 5 november schrijft de activiteit op GitHub niet toe aan een benoemde groep. Het rapport van 6 november noemt Storm-3358 als een van de gebruikers van het framework.
Op welke AI-aanbieders het gemunt was. Het rapport spreekt van "grote aanbieders van AI-diensten" zonder er een te noemen.
Dat vijf minuten gebruikelijk is. Het is één waargenomen geval. Het punt is dat het kan, niet dat het het gemiddelde is.
Op 5 november 2026 meldde Microsoft dat aanvallers sinds augustus ARTEX, een offensief framework met AI-agents, gebruiken om publieke GitHub af te zoeken naar geheimen. De agents gebruikten gelekte app-inloggegevens om in cloudtenants in te loggen, zochten naar meer inloggegevens, hadden het herhaaldelijk gemunt op sleutels voor AI-diensten en gingen in één geval in vijf minuten van zoeken op GitHub naar het wegsluizen van data uit een Azure Key Vault. Het advies van Microsoft is om elke publiek blootgestelde credential als gecompromitteerd te behandelen, ook na verwijdering.
Voor founders is de les dat een gelekte sleutel niet langer iets is om volgende week op te ruimen. Ga ervan uit dat hij al is gevonden, roteer hem en bouw zo dat de volgende kortlevend, smal en begrensd is.
Scan deze week elke repository en de historie op geheimen, roteer alles wat ooit publiek was, zet push protection aan en zet een uitgavenlimiet en een waarschuwing op elke AI-sleutel die je hebt.
Bronnen: Microsoft Threat Intelligence en Microsoft Security Research, Threat actors use agentic AI tooling to find and abuse exposed secrets (5 november 2026) — de zoekactiviteit op GitHub sinds augustus, de voorkeur voor inloggegevens van AI-diensten, de activiteit na het inloggen, het geval van vijf minuten, het advies over blootgestelde en verwijderde inloggegevens, detectie en maatregelen; Microsoft Threat Intelligence, ARTEX abuse expands as cybercriminals target financial sector (6 november 2026) — Storm-3358 en de bredere mogelijkheden van ARTEX-agents. De workflow in paragraaf 4 is mijn illustratie, en de lezing in paragrafen 3 tot 5 is van mij.


IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.