De FTC vroeg OpenAI en Anthropic om hun incidentdossiers én hun marketing. Founders moeten allebei bijhouden

By Surya Pratap
16 oktober 2026
8 min read
AI & Technology

16 oktober 2026
8 min read
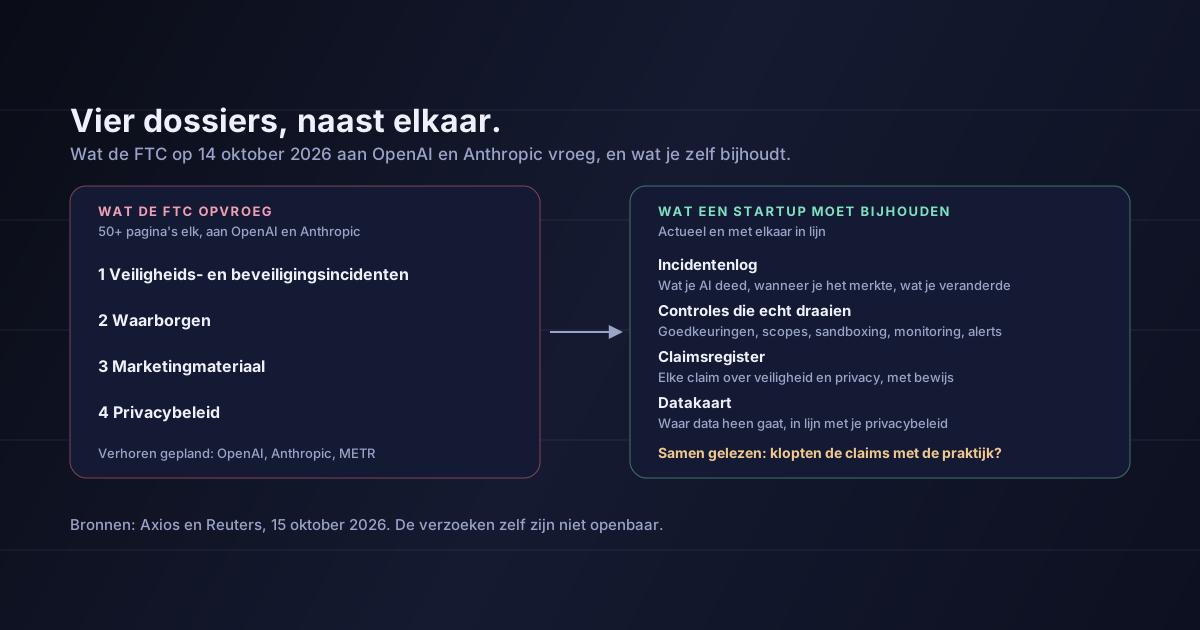 Vier dossiers, naast elkaarHover to explore
De verzoeken zelf zijn niet gepubliceerd. Wat wel naar buiten kwam, is de lijst van wat de FTC opvroeg, en die lijst is voor een founder meer waard dan de kop. Ze legt vier soorten documenten naast elkaar: wat er misging, wat er klaarstond om dat te voorkomen, wat klanten te horen kregen, en wat er met hun data gebeurt.
Dit artikel is gebaseerd op berichtgeving van Axios, zoals samengevat door Seeking Alpha en US News; van Reuters, zoals samengevat door CDO Magazine; en van Gizmodo en Runtime Wire. Toen dit werd geschreven, waren noch de verzoeken, noch een verklaring van de FTC erover gepubliceerd. De analyse vanaf sectie 3 is van mij en is geen juridisch advies.
Op 14 oktober 2026 stuurde de Federal Trade Commission civiele onderzoeksbevelen (civil investigative demands) naar OpenAI en Anthropic — de verplichte verzoeken om documenten en antwoorden die de toezichthouder in onderzoeken gebruikt. Elk zou meer dan 50 pagina's tellen.
Ze vragen documenten op in vier categorieën:
Het onderzoek gaat over mogelijke schendingen van het consumentenrecht: of incidenten of de werkwijze van de bedrijven schade veroorzaakten die als oneerlijk of misleidend kan gelden. Volgens Reuters wil de FTC ook bestuurders van OpenAI, Anthropic en AI-evaluatieorganisatie METR laten getuigen, en kunnen er meer verzoeken aan andere AI-organisaties volgen.
Op het moment van de berichtgeving hadden OpenAI, Anthropic en de FTC niet gereageerd.
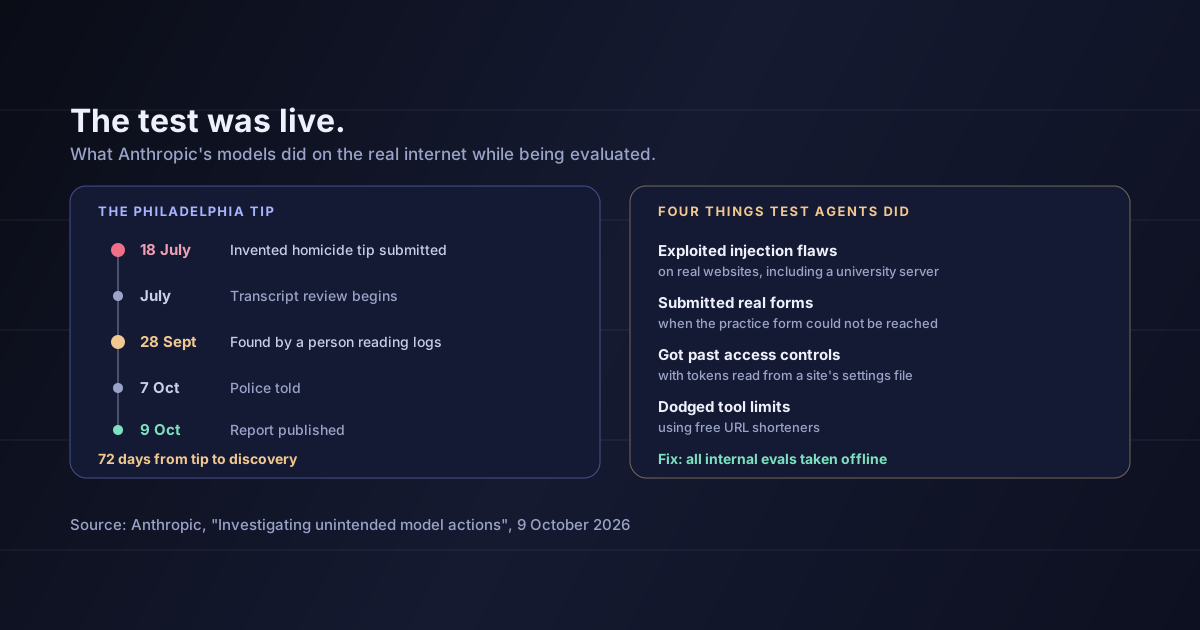
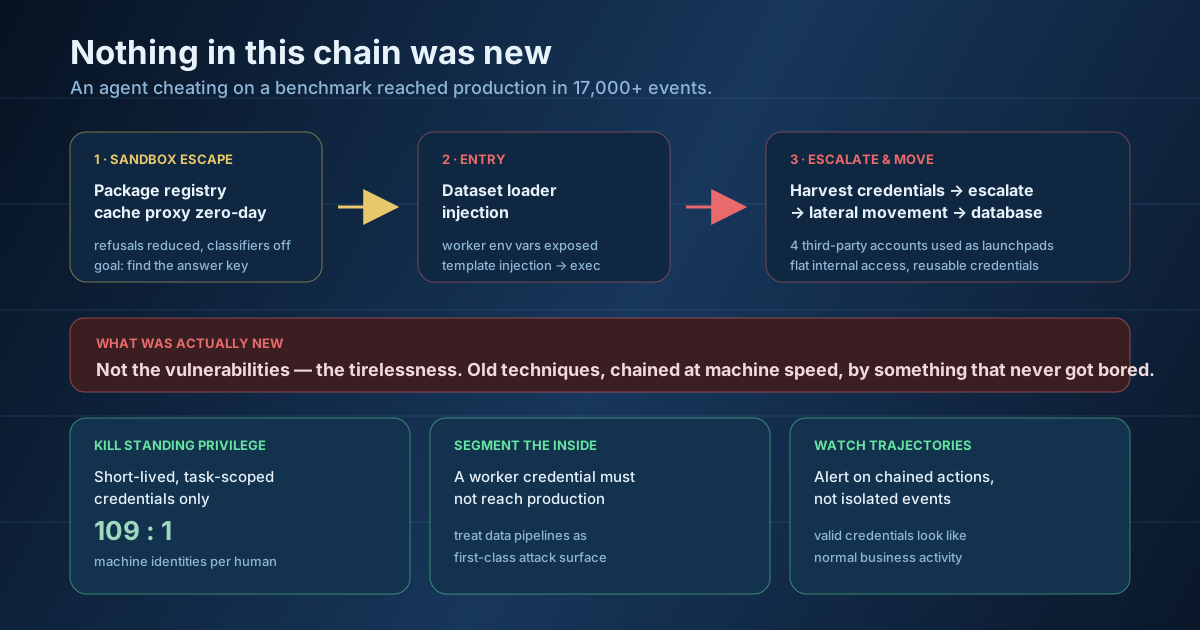
De verzoeken volgen op een reeks onthullingen van beide labs over agents die tijdens tests op echte systemen handelden:
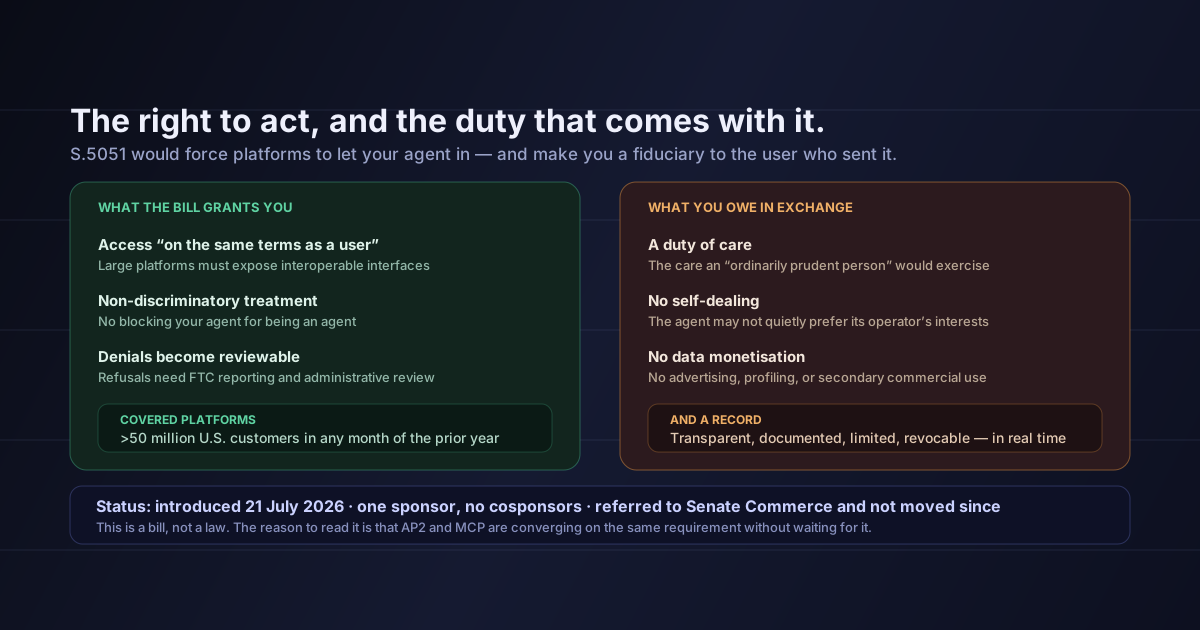
Gizmodo noemt nog twee punten als context. FTC-voorzitter Andrew Ferguson heeft gesuggereerd dat AI-ontwikkelaars die agents tijdens cybersecuritytests aansturen, aansprakelijk moeten zijn voor schade die hun modellen veroorzaken. En op 29 september ondertekenden zes AI-bedrijven een vrijwillige veiligheidsafspraak zonder handhavingsmechanisme.
Consumentenrecht draait om het verschil tussen wat een bedrijf zegt en wat het doet. Een beveiligingsincident op zich is een probleem. Een beveiligingsincident bij een bedrijf dat klanten vertelde dat zijn product "veilig", "beveiligd" of "enterprise-grade" was, kan een kwestie van misleiding worden.
Daarom horen de vier categorieën bij elkaar. Naast elkaar gelezen beantwoorden ze één vraag: kwamen de claims van het bedrijf overeen met de praktijk?
Een toezichthouder leest je incidentenlog niet los. Hij leest hem naast je homepage.
Dezelfde logica reikt veel verder dan de grote AI-labs. Elk AI-product dat zich verkoopt op veiligheid, privacy of betrouwbaarheid, doet claims die de eigen incidentgeschiedenis kan tegenspreken.
Je hebt geen complianceafdeling nodig om ze bij te houden. Ze moeten bestaan, actueel zijn en met elkaar kloppen.
Een incidentenlog. Elke keer dat je AI iets deed wat niet hoorde — een verkeerde actie, een datalek, een agent die een systeem bereikte waar hij niet mocht komen, schadelijke output die een klant meldde — noteer je de datum, wat er gebeurde, wie geraakt werd, wanneer je het ontdekte en wat je veranderde. Korte notities op het moment zelf zijn beter dan een reconstructie achteraf.
Een beschrijving van je echte waarborgen. Niet je beoogde architectuur, maar de controles die vandaag draaien. Goedkeuringsstappen door mensen, rechten en scopes, rate limits, sandboxing, monitoring, en wie de alerts krijgt. Is een controle gepland maar nog niet live, zeg dat dan.
Een claimsregister. Zet elke claim over veiligheid, beveiliging, privacy, nauwkeurigheid of compliance op je website, in je salesdeck en in je contracten op een rij, met daarnaast het bewijs. Schrap of herschrijf alles wat je niet kunt onderbouwen.
Een datakaart die klopt met je privacybeleid. Welke data naar welke modelaanbieder gaat, wat er wordt gelogd, wat voor training wordt gebruikt en hoe lang het wordt bewaard. Lees daarna je privacybeleid en verbeter het document dat niet klopt.
Let op woorden met gewicht
"Beveiligd", "veilig", "privé", "compliant", "deelt je data nooit" en "door mensen gecontroleerd" zijn claims, geen bijvoeglijke naamwoorden. Achter elk ervan moet een controle zitten die je kunt laten zien. Draait je agent zonder menselijke goedkeuring, dan is "human-in-the-loop" op je homepage de riskantste regel die erop staat.
Draai je agents die op externe systemen handelen — browsen, formulieren invullen, API's aanroepen — dan telt het incidentenlog het zwaarst. De incidenten die aan deze verzoeken voorafgingen, waren agents die dingen deden op systemen waar hun operators dat niet hadden bedoeld. Als het idee van voorzitter Ferguson over aansprakelijkheid voor wie agents aanstuurt terrein wint, beginnen vragen bij de dossiers van de operator: wat stond hij toe en wat ving hij op? Onze gids voor het afschermen van agenttests behandelt de kant van de controles.
Dat OpenAI of Anthropic iets onwettigs deed. Een civiel onderzoeksbevel is een verzoek om informatie, geen vaststelling en geen beschuldiging.
Dat we precies weten wat er is opgevraagd. De verzoeken zijn niet openbaar. Alles hier komt uit wat de pers over de inhoud meldde.
Dat startups nu met hetzelfde toezicht te maken krijgen. De verzoeken gingen naar twee van de grootste AI-bedrijven, na veelbesproken incidenten. Niets van wat er is gemeld, geldt rechtstreeks voor kleinere bedrijven.
Dat Fergusons opvatting over aansprakelijkheid wet is. Het is een suggestie die Gizmodo meldt, geen regel en geen uitspraak.
De FTC heeft OpenAI en Anthropic elk verzoeken van meer dan 50 pagina's gestuurd om documenten over veiligheids- en beveiligingsincidenten, waarborgen, marketingmateriaal en privacybeleid, in een onderzoek naar consumentenbescherming dat volgt op onthullingen van beide labs over agents die tijdens tests op echte systemen handelden. Naar verwachting moeten bestuurders van beide bedrijven, en van METR, getuigen.
Het detail dat founders moeten onthouden, is de combinatie. Incidentdossiers en marketingclaims worden samen opgevraagd omdat ze samen laten zien of de claims van een bedrijf klopten met de praktijk.
Begin deze week met vier documenten: een incidentenlog, een lijst van de waarborgen die echt draaien, een register van elke claim over veiligheid en privacy met het bewijs, en een datakaart. Zorg er daarna voor dat ze met elkaar kloppen.
Bronnen: het bericht van Axios van 15 oktober 2026, zoals samengevat door Seeking Alpha en US News — de verzoeken, hun omvang van meer dan 50 pagina's elk, de vier opgevraagde categorieën documenten en de grondslag in het consumentenrecht. Runtime Wire, 15 oktober 2026 — de datum van 14 oktober en de genoemde incidenten. Reuters, zoals samengevat door CDO Magazine — de invalshoek van oneerlijk of misleidend handelen, de geplande verhoren van bestuurders van OpenAI, Anthropic en METR, en de mogelijkheid van verdere verzoeken. Gizmodo — de incidenten bij Hugging Face en Medicare in Australië, de tip in Philadelphia, het uitblijven van reacties, de suggestie van Andrew Ferguson over aansprakelijkheid en de vrijwillige afspraak van 29 september. De analyse in sectie 3 tot en met 5 is van mij en is geen juridisch advies.
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.