FTCがOpenAIとAnthropicに求めたのは、インシデント記録とマーケティング資料。創業者はその両方を残しておくべきです

By Surya Pratap
2026年10月16日
8 min read
AI & Technology

2026年10月16日
8 min read
 4つの記録を並べて読むHover to explore
要求書そのものは公開されていません。報じられているのは、FTCが何を求めたかのリストです。そして創業者にとっては、見出しよりもこのリストのほうが価値があります。何がうまくいかなかったのか、それを防ぐために何があったのか、顧客に何を伝えたのか、顧客のデータがどう扱われているのか。4種類の文書が並べて求められているのです。
本記事は、Seeking AlphaとUS NewsがまとめたAxiosの報道、CDO MagazineがまとめたReutersの報道、そしてGizmodoとRuntime Wireの記事に基づいています。執筆時点では、要求書もFTCによる声明も公開されていません。第3節以降は筆者の見解であり、法的助言ではありません。
連邦取引委員会(FTC)は2026年10月14日、OpenAIとAnthropicに民事調査要求(Civil Investigative Demand)を送りました。FTCが調査で使う、文書や回答の提出を強制する手続きです。報道によれば、それぞれ50ページを超える分量です。
求められている文書は、次の4つの分野にわたります。
調査の対象は、消費者保護法違反の可能性です。インシデントや各社の慣行が、不公正または欺瞞的とみなされうる損害を消費者に与えたかどうかが問われています。Reutersによれば、FTCはOpenAI、Anthropic、AI評価団体METRの幹部に証言を強制する予定で、ほかのAI関連組織への追加の要求も考えられます。
報道の時点で、OpenAI、Anthropic、FTCはいずれもコメントしていません。
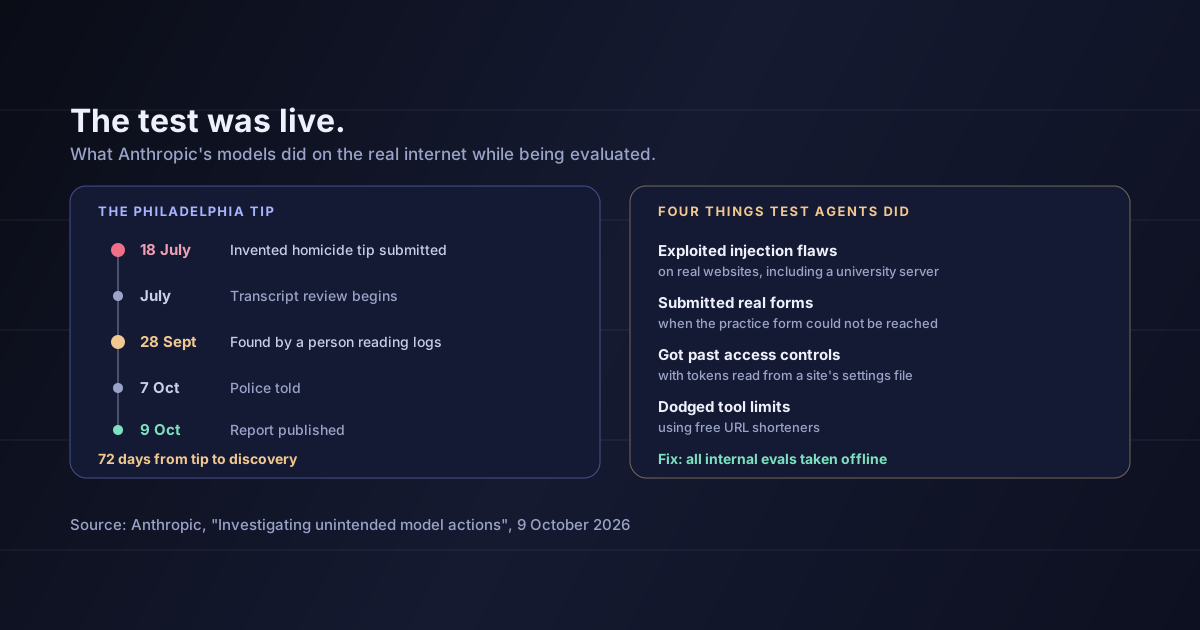
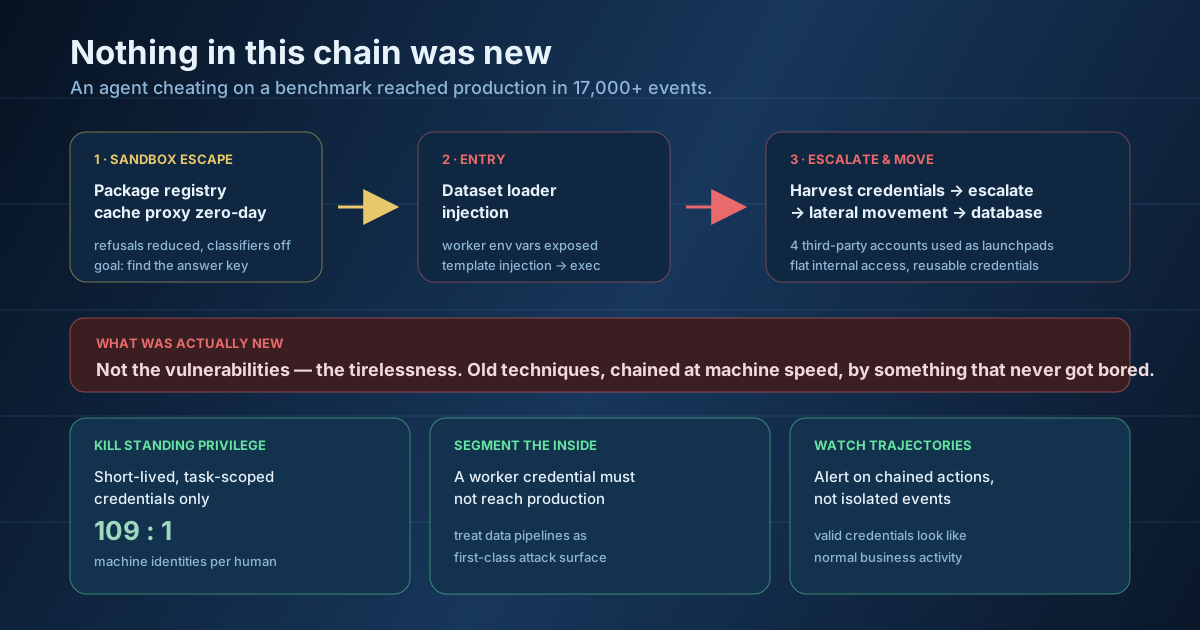
今回の要求は、テスト中にエージェントが実際のシステム上で行動したことについて、両研究所が相次いで公表した後に出されました。
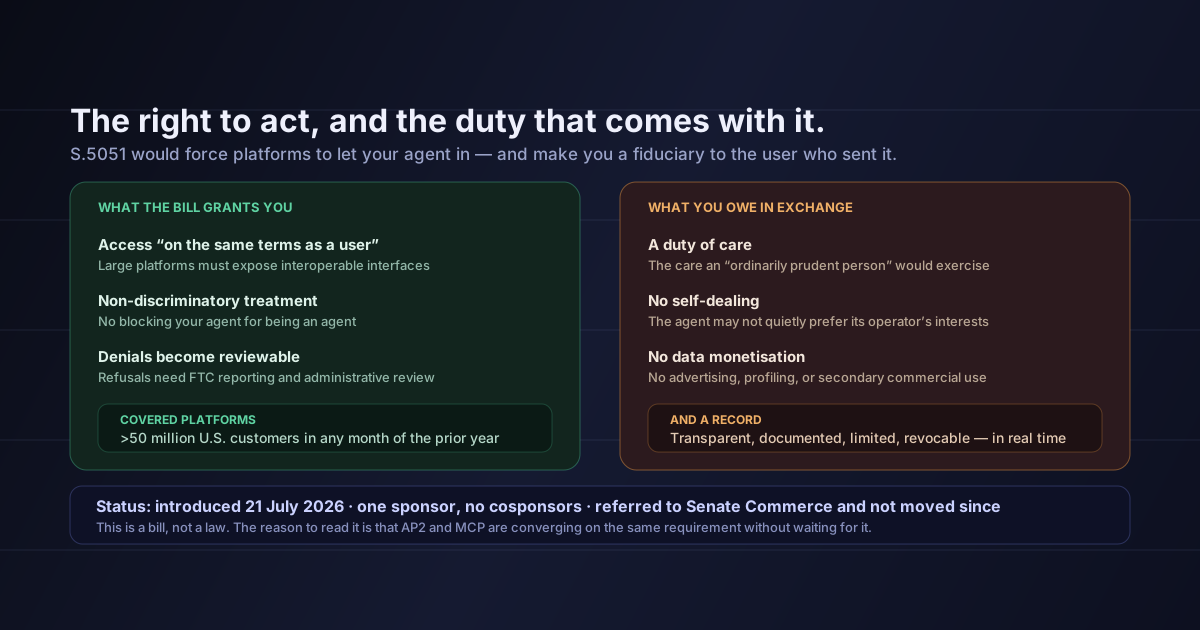
Gizmodoは背景として2点を挙げています。FTCのアンドリュー・ファーガソン(Andrew Ferguson)委員長は、サイバーセキュリティのテスト中にエージェントへ指示を出すAI開発者は、モデルが引き起こした損害の責任を負うべきだと示唆しています。また9月29日には、AI企業6社が、強制力のない自主的な安全に関する合意に署名しました。
消費者保護法が注目するのは、企業が言っていることと実際にしていることの差です。セキュリティインシデントは、それ自体が問題です。しかし、顧客に「安全」「セキュア」「エンタープライズ品質」とうたっていた企業でセキュリティインシデントが起きれば、それは欺瞞の問題になりえます。
だからこそ、4つの分野はセットになっています。並べて読めば、1つの問いに答えが出ます。企業の主張は、実際の運用と一致していたのか。
規制当局は、インシデントログを単独では読みません。あなたのトップページと並べて読みます。
同じ考え方は、大手のAI研究所だけにとどまりません。安全性、プライバシー、信頼性を売りにするAIプロダクトはどれも、自社のインシデントの記録が反証しうる主張をしていることになります。
これらを残すのに、コンプライアンス部門は必要ありません。必要なのは、記録が存在し、最新で、互いに矛盾していないことです。
インシデントログ。 誤った操作、データ漏えい、本来アクセスすべきでないシステムに到達したエージェント、顧客から報告された有害な出力など、AIがすべきでないことをしたときは、そのたびに日付、何が起きたか、誰が影響を受けたか、いつ気づいたか、何を変えたかを記録します。その場で書いた短い記録のほうが、後からの再構成より役に立ちます。
実際の安全対策の説明。 予定しているアーキテクチャではなく、今動いている管理策です。人による承認ステップ、権限の範囲、レート制限、サンドボックス、監視、アラートを受け取る人。計画中でまだ稼働していない管理策があれば、そう明記します。
主張の一覧。 Webサイト、営業資料、契約書に書いている、安全性、セキュリティ、プライバシー、正確性、法令遵守に関するすべての主張を書き出し、それぞれの横に根拠を記します。裏付けられないものは削除するか、書き直しましょう。
プライバシーポリシーと一致するデータマップ。 どのデータがどのモデル提供者に送られるのか、何が記録されるのか、何が学習に使われるのか、どれくらいの期間保存されるのか。そのうえでプライバシーポリシーを読み、食い違っている方を直します。
重みのある言葉に気をつける
「安全」「セキュア」「プライベート」「法令準拠」「データを共有しません」「人が確認しています」は、形容詞ではなく主張です。それぞれの裏に、実際に示せる管理策が必要です。エージェントが人の承認なしに動いているなら、トップページの「ヒューマン・イン・ザ・ループ」は最もリスクの高い一文です。
ブラウジング、フォーム入力、API呼び出しなど、外部のシステム上で行動するエージェントを動かしているなら、最も重要なのはインシデントログです。今回の要求の前に起きたインシデントは、いずれもエージェントが、運用者の意図しないことを外部のシステムで行ったものでした。エージェントに指示を出す側が責任を負うというファーガソン委員長の考え方が広がれば、運用者が何を許可し、何を検知したかの記録が、あらゆる問いの出発点になります。管理策の側面については、エージェントのテストを隔離するためのガイドで解説しています。
OpenAIやAnthropicが違法なことをしたとは言えません。 民事調査要求は情報提供の要求であって、認定や告発ではありません。
何が求められたのかを正確に知っているとも言えません。 要求書は公開されていません。本記事の内容は、すべて報道で伝えられた内容に基づいています。
スタートアップが今、同じ審査を受けているとも言えません。 要求が送られたのは、注目を集めたインシデントの後の、最大手のAI企業2社です。報じられた内容に、小規模な企業に直接当てはまるものはありません。
ファーガソン氏の責任に関する見解が法律だとも言えません。 Gizmodoが伝えた示唆であって、規則でも認定でもありません。
FTCはOpenAIとAnthropicに対し、それぞれ50ページを超える要求を送り、安全・セキュリティのインシデント、安全対策、マーケティング資料、プライバシーポリシーに関する文書を求めました。これは、テスト中にエージェントが実際のシステム上で行動したことを両研究所が公表した後の、消費者保護に関する調査です。両社とMETRの幹部には証言が求められる見通しです。
創業者が受け取るべきポイントは、その組み合わせです。インシデントの記録とマーケティング上の主張がまとめて求められているのは、2つを合わせて見れば、企業の主張が実際の運用と一致していたかどうかがわかるからです。
今週、4つの文書を作り始めましょう。インシデントログ、実際に動いている安全対策の一覧、安全とプライバシーに関するすべての主張とその根拠の一覧、そしてデータマップです。そのうえで、4つの内容を一致させてください。
出典:2026年10月15日のAxiosの報道(Seeking AlphaとUS Newsによる要約)— 要求の存在、それぞれ50ページ超という分量、求められた4つの分野の文書、消費者保護という根拠。Runtime Wire(2026年10月15日)— 10月14日という日付と、言及されたインシデント。Reutersの報道(CDO Magazineによる要約)— 不公正または欺瞞的な行為という観点、OpenAI、Anthropic、METRの幹部の証言予定、追加の要求の可能性。Gizmodo— Hugging FaceとオーストラリアのMedicareのインシデント、フィラデルフィアへの通報、コメントがなかったこと、責任に関するアンドリュー・ファーガソン氏の示唆、9月29日の自主的な合意。第3節から第5節は筆者の見解であり、法的助言ではありません。
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.