Mythos は curl にもう何も残っていないと言った。スタートアップは CVE を6件見つけた

By Surya Pratap
2026年9月24日
10 min read
AI & Technology

2026年9月24日
10 min read
 ゼロ、そして29件Hover to explore
8月24日、curl のメンテナーである Daniel Stenberg は短い近況を二行投稿した。Anthropic の Mythos は「もう何も見つけられないと言っている」。OpenAI の Codex Security は「空のリストを表示している」。翌日、彼はスコアボードを投稿した。Mythos: 0 / Aisle: 29.
その29件のうち6件が CVE となり、9月2日リリースの curl 8.22.0 で修正された。報道の多くは「スタートアップが OpenAI と Anthropic に勝った」という筋立てだった。それ自体は間違いではない。ただ、この一件から引き出せる教訓としては最も役に立たない。
本稿の数字は、8月の発見に関する AISLE の報告(2026年9月2日)、curl 自身の脆弱性一覧、Mythos によるスキャンについての Daniel Stenberg の記事(2026年5月11日)、および ZDNET の報道(2026年9月4日)に基づく。AISLE は自社の成果を語るベンダーであり、curl のセキュリティアドバイザリが独立した裏付けとなる。第3節以降の解釈は筆者のものである。
時系列は短いので、すべて示しておく。
Anthropic と Alpha-Omega がコードベース全体に Mythos をかけた。Mythos は「確認済みのセキュリティ脆弱性」を5件報告した。curl のセキュリティチームが精査した結果、残ったのは深刻度「低」の1件だった。3件は文書化された API の挙動を記述しただけの誤検知で、1件は「単なるバグ」だった。ほかに、セキュリティとは無関係のバグが20件ほど見つかった。Stenberg の評価は、このモデルをめぐる騒ぎは「主にマーケティング」であり、Mythos は従来のツールより「少しは良い」かもしれないが、劇的に良いわけではない、というものだった。
Mythos はもう何も見つけられない。Codex Security は空のリスト。ZDNET によれば、別の AI スキャナーである ZeroPath も新たな発見はなかった。
8月28日までに、curl の未公開 CVE の数は3件から10件に増え、そのうち6件が AISLE によるものだった。
curl の一覧には6件が並ぶ。OpenSSL プロバイダーの use-after-free、OpenSSL のピンニング回避、ネイティブ CA ストア使用時の接続再利用、タブ文字による Cookie の secure 属性回避、wolfSSL の CA キャッシュヒットによるコールバックの上書き、そしてパブリックサフィックスに対するドメイン Cookie である。 6件すべての深刻度は「低」だ。 中には古いものもあり、ピンニング回避は 7.45.0 以降のすべてのバージョンに影響する。
AISLE はさらに、6月のリリース 8.21.0 でも6件の CVE が自社に帰属したと述べており、その中には curl 史上最も古い脆弱性、つまり2001年3月に混入したものが含まれるとしている。筆者は curl 自身のページでこの帰属を確認できなかったため、以下の議論からは外す。
Linux 安定版カーネルのメンテナーである Greg Kroah-Hartman は、この話を curl だけのものでなくする一言を添えた。「Linux でも同じことが起きている。Aisle が何を違うやり方でしているのかはわからないが、すごい…」
比較できるだけの数字が公表されている curl への二度の実行は、次のとおりだ。
これは同じ尺度ではない。Mythos の5件は最初から「確認済みの脆弱性」とされていたが、AISLE の29件は報告であり、残る23件の一部はノイズではなく正当なバグだった可能性もある。それでも大筋はこの留保に耐える。 AISLE は精度で勝ったのではない。 どちらのシステムも、本物の発見1件につき、未確認の報告を4件ほどメンテナーの前に積んだ。
差は、AISLE の方がよく当たったことではない。ほかのツールが止まった後も、AISLE が探し続けていたことだ。
これで話の中身が変わる。実行して、見つけたものを報告し、そのうえで「もう何もない」と言うフロンティアモデルが伝えているのは、そのモデルの探索がどこで終わったかである。AISLE の結果は、curl のバグがそこで終わっていなかったことを示している。効いたのは網羅性であって、個々の発見に対する判断力ではなかった。
ここは、curl に一度も触れない人にも関係する部分だ。
スキャナーが「何も見つからなかった」と言うとき、わかるのは、そのツールが見た場所から何が見えたかである。コードがクリーンだということではない。これは静的解析やファジングでも昔から同じで、だからこそセキュリティエンジニアは複数のツールを併用する。新しいリスクは、AI スキャナーが結果を流暢に説明することだ。「コードベースを確認し、これ以上の脆弱性は見つかりませんでした」という文は、網羅の限界ではなく結論のように聞こえてしまう。
同じゼロの二通りの読み方
判定として読む: このコードにはこの種の問題はもうない。リリースしてよい。
境界として読む: このツールは、このプロンプト、このコンテキスト予算、この探索戦略のもとで、発見を出さなくなった。別の戦略なら出すかもしれない。
8月の curl は、二つ目の読み方が正しかったことを示すはっきりした例であり、しかもそれは世界で最もファジングと監査を受けてきた C のコードベースの一つで起きた。
専任のセキュリティ体制を持つ成熟したプロジェクトでさえ、二つの空のリストの陰に本物の CVE を6件抱えていられるのなら、SOC 2 監査の前に AI スキャンを一度かけただけの創業12か月の SaaS は、ほとんど何も証明していない。
AISLE の二つの記事はどちらもアーキテクチャを公開していない。仕組みについて具体的に述べれば推測になるので、それはしない。記録に残っていることが二つあり、それで十分だ。
一つ目は AISLE 自身の言い方だ。「サイバーセキュリティの能力はでこぼこしている。明確に定義されたセキュリティタスクでは、小さなモデルがはるかに大きく高価な LLM を上回ることがある」。これは、私たちが特化型のエージェントを作るときに目にすることと一致する。汎用モデルは、何でもそこそこの頻度でうまくこなせるよう調整されている。一つのタスクのために作られたシステムは、予算のすべてをそのタスクの探索空間に注ぎ込める。どのサブシステムか、どの設定か、TLS バックエンドと接続再利用がどう絡むか。8月の6件はまさにそういう隅にあった。
二つ目はメンテナーが気づいたことだ。 Stenberg の賛辞は素の能力についてではなかった。彼は、AISLE が「きちんと精選された最高品質の結果が届くよう、本気のエンジニアリング時間を割いている」と述べた。Red Hat の Jim Fuller も同様に、このツールは「単にスキャナーを走らせる以上の仕事をしている」と語っている。
この二つを合わせると、プロダクトの正体が見えてくる。
それはより良いモデルではない。一つの領域に狙いを定めた探索戦略と、行動すべき人に届く前の人間水準のキュレーションである。Mythos と Codex Security は誰でも使える汎用ツールだ。AISLE は誰かがこの仕事のために作り込み、わかりやすい範囲を調べ終えた後も回し続けることをいとわなかったシステムである。
この一件は、創業者が投資家と何度も交わしてきた議論、つまりラボが同じことをするのを何が止めるのかという問いに対して、これまでで最もはっきりした公開の証拠だろう。
ラボのツールは、汎用であるところで止まる。 Mythos と Codex Security はどんなリポジトリでも動くように作られている。その幅広さこそが、curl で真っ先に手を引いた理由だ。あなたの切り口は、ラボが一つの業界のためには正当化できない深さにある。
生の出力ではなく、受理された成果を売る。 curl にとって29件の報告はどうでもよかった。重要だったのは6件の CVE と、そこに至るまでにかかったメンテナーの時間だ。あなたのプロダクトが発見や下書きやリードを生み出すなら、顧客が実感する数字は、顧客自身のレビューを通過したものを、顧客の時間1時間あたりで割ったものである。
キュレーションはプロダクトであって、間接費ではない。 同じ20%の的中率でも、誰かが事前に確認していれば贈り物になり、そうでなければコストになる。Stenberg は現在の AI によるセキュリティ報告の状況を「質の高い混沌の時代」と呼んでいる。その混沌を吸収するプロダクトは、それを右から左へ流すプロダクトより価値がある。
他者が採点する正解を選ぶ。 AISLE の主張に信頼性があるのは、何が数に入るかを決めたのが AISLE ではなく curl のメンテナーだったからだ。監査人、規制当局、マージされたプルリクエストなど、自分の領域での同等物を見つけ、自社のダッシュボードではなくそれに対して成果を報告すること。
同じ教訓の居心地の悪い半分はこうだ。あなたのプロダクトが、フロンティアモデルを一度呼び出して答えを整形するだけの薄いラッパーそのものなら、競合はこういう姿をしている。
安く済む変更が四つある。
汎用のフロンティアツール二つは、同じ死角を共有していることが多い。どちらか一つを、従来型の静的解析ツール、パーサーに対するファザー、あるいは特化型ツールと組み合わせる。二層目を見つけるのは手法の多様さだ。
どのツールか、どのバージョンか、どのパスか、いつか。範囲のない空の結果は、セキュリティ質問票の中で、一度も測っていないことの証拠として引用されることになる。
5件に1件が本物なら、40件を返すスキャンはエンジニア1週間分の仕事になる。ツールを有効にする前に、誰がどれだけの速さでレビューするかを決めておくこと。さもないと報告は放置されて腐っていく。
8月に curl で見つかった6件のうち4件は TLS バックエンドの挙動に、残る2件は Cookie 解析の境界ケースにあった。いずれも設定同士の相互作用であり、リクエストの目立つ経路ではない。あなたのプロダクトで言えば、たいていは認証の境界ケース、マルチテナントの境界、そして認証情報をキャッシュするあらゆる箇所がそれに当たる。
話の大半の出どころは AISLE である。 時系列、29件という数字、そして全体の枠組みは AISLE 自身の記事から来ている。curl の一覧は6件の CVE とその深刻度を独立に裏付けているが、それを生み出すのにどれだけの計算資源、時間、人手がかかったかを独立に裏付けるものはない。
比較は統制されていない。 Mythos が動いたのは5月、AISLE は8月下旬で、その間にコードベースは変わり、Mythos の発見もすでに反映されていた。これはむしろ AISLE の結果を難しくする方向に働くが、それでもベンチマークではない。
6件すべての深刻度は「低」だ。 ほかに見つかるものがめったに残っていない curl ではよくあることだが、この一件が示しているのは網羅性であって、他者が見逃した重大なバグを見つける能力ではない。
20%と21%の比較は大まかなものだ。 第2節で述べたとおり、二つの分母のラベルは異なる。筆者がこの比較を使うのは、精度がわかりやすい差ではなかったことを示すためであり、両者が同じ精度だと主張するためではない。
Linux についての Kroah-Hartman の発言は一文だけだ。「同じことが起きている」は注視すべき兆候であって、公表された結果ではない。
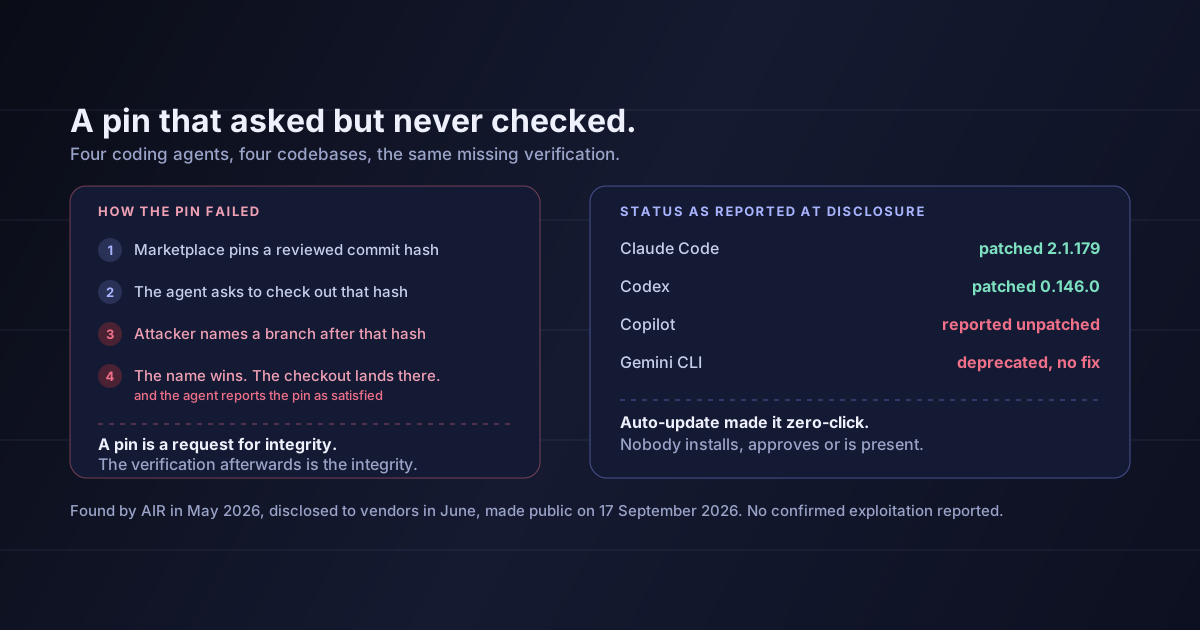
この話のわかりやすい版はダビデとゴリアテだ。役に立つ版は、空の結果が何を意味するかについての話である。
世界で最も潤沢な資金を持つ AI システムのうち二つが、徹底的に監査されたコードベースを調べ、もう何も残っていないと言った。どちらも自分の探索については正確に語っていた。探索戦略の違う、より狭いシステムが、送る前に出力を確認する人間とともに、数日のうちに本物の脆弱性を6件見つけた。的中率が高かったわけではない。ただ続け、自分の出したものを片づけただけだ。
フロンティアモデルの上にプロダクトを築く創業者にとって、これは参入障壁をありのままに述べたものだ。一つの領域での深さと、人間に届く前のキュレーション。コードを出荷する創業者にとっては、同じくらい率直な警告である。
「検出なし」はすべて、一つのツールの探索の端として扱うこと。そして、その端がどこにあったかを書き残すこと。
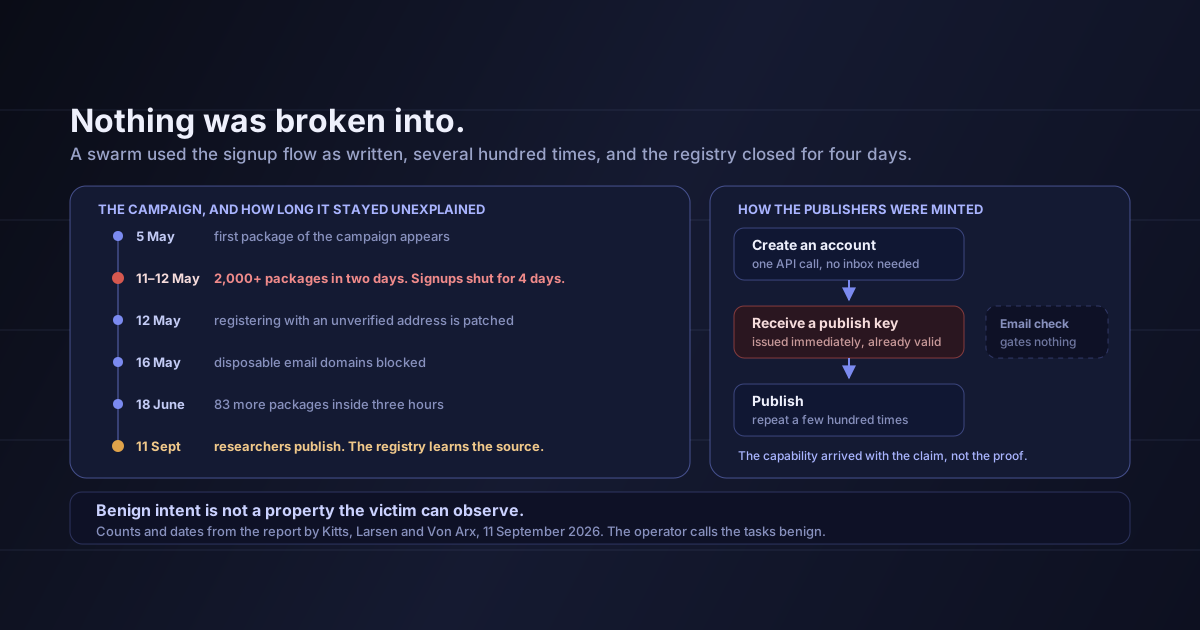
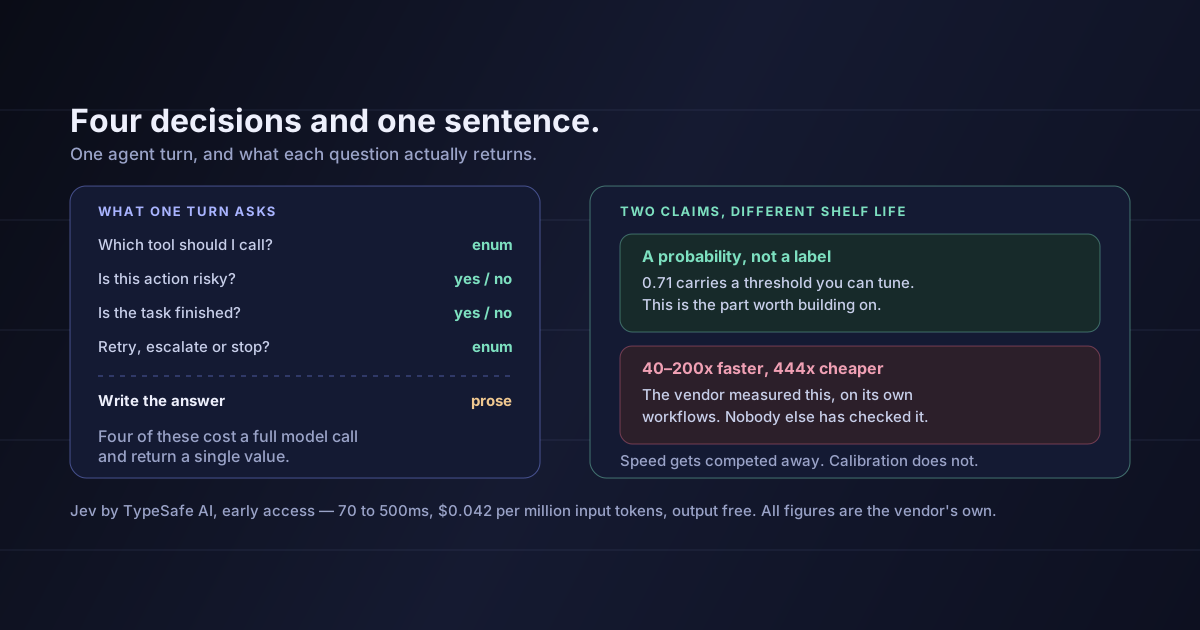
出典:AISLE, "AISLE Discovered Six curl CVEs After OpenAI and Anthropic Found Zero"、Stanislav Fort、2026年9月2日。8月24日と25日の Stenberg の発言、29件の報告、未公開 CVE が3件から10件に増えた経緯、Kroah-Hartman の発言は、同記事に掲載されたとおりである。curl 8.21.0 の脆弱性一覧。6件の識別子(CVE-2026-80229、-80230、-80231、-80255、-82208、-82209)、その名称、影響を受けるバージョン範囲、深刻度「低」について。Daniel Stenberg, "Mythos finds a curl vulnerability"、2026年5月11日。主張された5件、確認された1件、3件の誤検知、約20件のバグ、そして「主にマーケティング」という評価について。Steven Vaughan-Nichols, ZDNET, via Yahoo Tech、2026年9月4日。ZeroPath に関する記述、「質の高い混沌の時代」と「精選された結果」についての Stenberg の発言、Jim Fuller の発言について。6月に関する AISLE の主張は、「でこぼこ」の発言を含め、8.21.0 についての同社の記事による。第2節の比率の比較と第3節以降はすべて筆者のものである。エージェント自身の報告こそ信じてはいけなかった別の例はコーディングエージェントはコミットを固定したを、狭い判断では小さなモデルが勝つという議論はエージェントが LLM に尋ねることの大半は Yes か No だを参照。
IdeaToMVP Academy
4-week live cohort for founders. Learn to ship AI agents, scope MVPs, and automate your business — taught by the same team that writes these guides.